解析

解析

コードを動かし、住みつく|実行と永続化編【MITRE ATT&CK連載・第3回】

MITRE ATT&CK連載・第3回。侵入後の「実行(TA0002)」と「永続化(TA0003)」を防御者視点で解説。PowerShell悪用・LOLBins・ファイルレス攻撃、レジストリRun鍵やスケジュールタスクなどの永続化と、Sysmon・Autorunsによる検知・ハントの実践まで。
サイバー犯罪

攻撃の”入口”を断つ|偵察と初期アクセス編【MITRE ATT&CK連載・第2回】

MITRE ATT&CK連載・第2回。攻撃の入口=偵察・リソース開発・初期アクセスを防御者視点で解説。フィッシング(T1566)・公開アプリ脆弱性(T1190)・RDP/VPN悪用・正規アカウントの4大侵入口と、MFA・パッチ・アタックサーフェス管理による対策と検知の優先順位まで。
サイバー犯罪

攻撃者の手口を”地図”にするMITRE ATT&CK完全入門【連載・第1回/総論】

MITRE ATT&CKとは何かを、防御者(青チーム)の視点で日本語で基礎から解説。戦術・技術・サブ技術の3階層、14の戦術、脅威ベース防御とATT&CK Navigator、実際のランサムウェア攻撃のマッピングまで。日本語DFIR連載の第1回(総論)です。
解析

DFIR・デジタルフォレンジック完全ロードマップ|日本語で学ぶ実務者向け記事まとめ【2026】

「侵入されたかも」そのとき何を・どの順で調べるか。デジタルフォレンジック、ログ解析、OSINT、脅威インテリジェンスまで、当サイトの実務者向け記事を“学ぶ順番”で体系化。証拠保全の原則から無料ツール活用、自宅ラボまで、日本語で防御者の視点から学べるDFIR学習ロードマップです。
解析

オープンソースDFIR基盤Velociraptor完全入門|VQL・脅威ハンティングを日本語で【2026】

数千台のエンドポイントに、たった一つのクエリ。無料・オープンソースのDFIR/脅威ハンティング基盤「Velociraptor」を日本語で徹底入門。VQL(クエリ言語)の基礎、3つの始め方、インシデント対応での実務シナリオ、KAPE・EDRとの使い分けまで、防御者の視点でやさしく解説します。
解析

Sigma検知ルール完全入門|“一度書けば全SIEMで動く”検知エンジニアリングを日本語で【2026】

ログから攻撃を見つける“検知の共通語”Sigmaを日本語で徹底入門。YAMLルールの読み方・書き方(selection/condition/修飾子)、pySigmaでのSIEM変換、検知エンジニアリングの実践、そして日本発のHayabusaでの始め方まで。防御者のための検知ルール入門です。
解析

パケットから攻撃を読むWireshark実践ガイド|防御者のためのネットワークフォレンジック【2026】

ログは消せても、流れた通信は嘘をつかない。Wiresharkでパケットから攻撃を読み解く実践ガイド。キャプチャと2種類のフィルタの違い、ディスプレイフィルタの型、C2ビーコン・データ持ち出しの検知、統計機能、tsharkでの自動化まで、防御者の視点でやさしく解説します。
解析

Maltegoの応用利用方法:知られざる7つの最前線活用術

前回の記事では、Maltegoの基本概念・エンティティ・Transformの仕組みから、OSINT調査・ペネトレーションテスト・APT追跡・クリプト犯罪捜査まで幅広く解説しました。今回はその続編として、まだ紹介していない「知られざる応用領域」を深掘りします。
解析

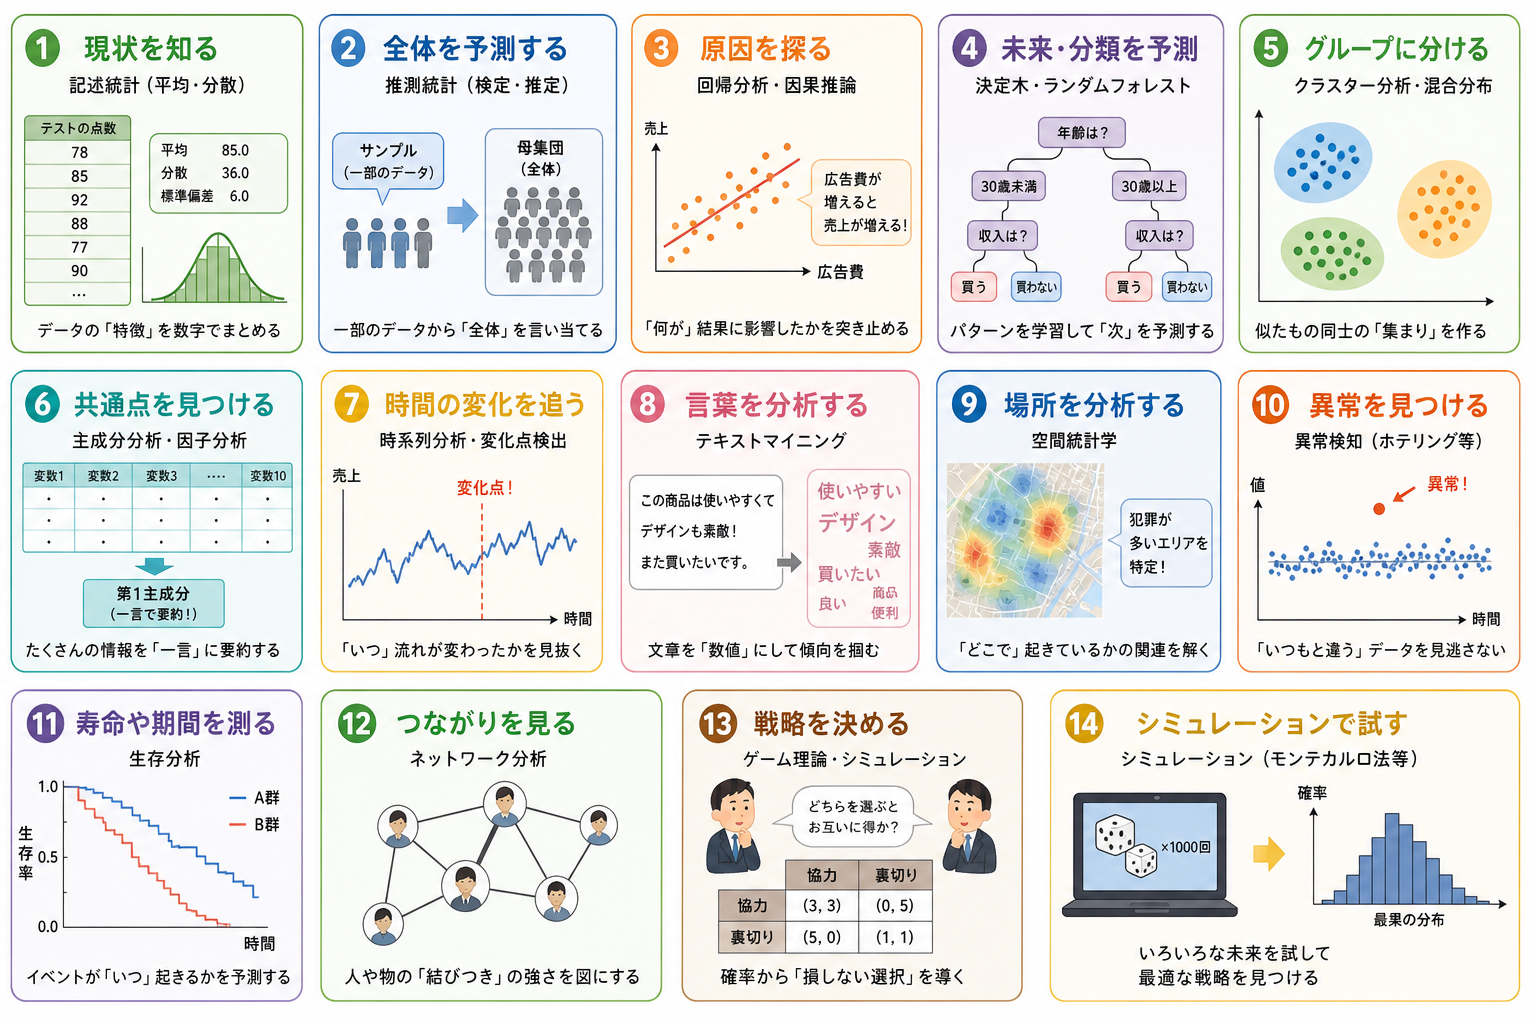
データ分析の手法13選|目的別に「どれを使うか」が一目でわかる完全ガイド

データ分析の手法を「目的別」に13種類まとめました。現状把握から未来予測・異常検知・戦略立案まで、どの手法をいつ使うべきかをひとことで解説。初心者にもわかりやすいガイドです。
解析

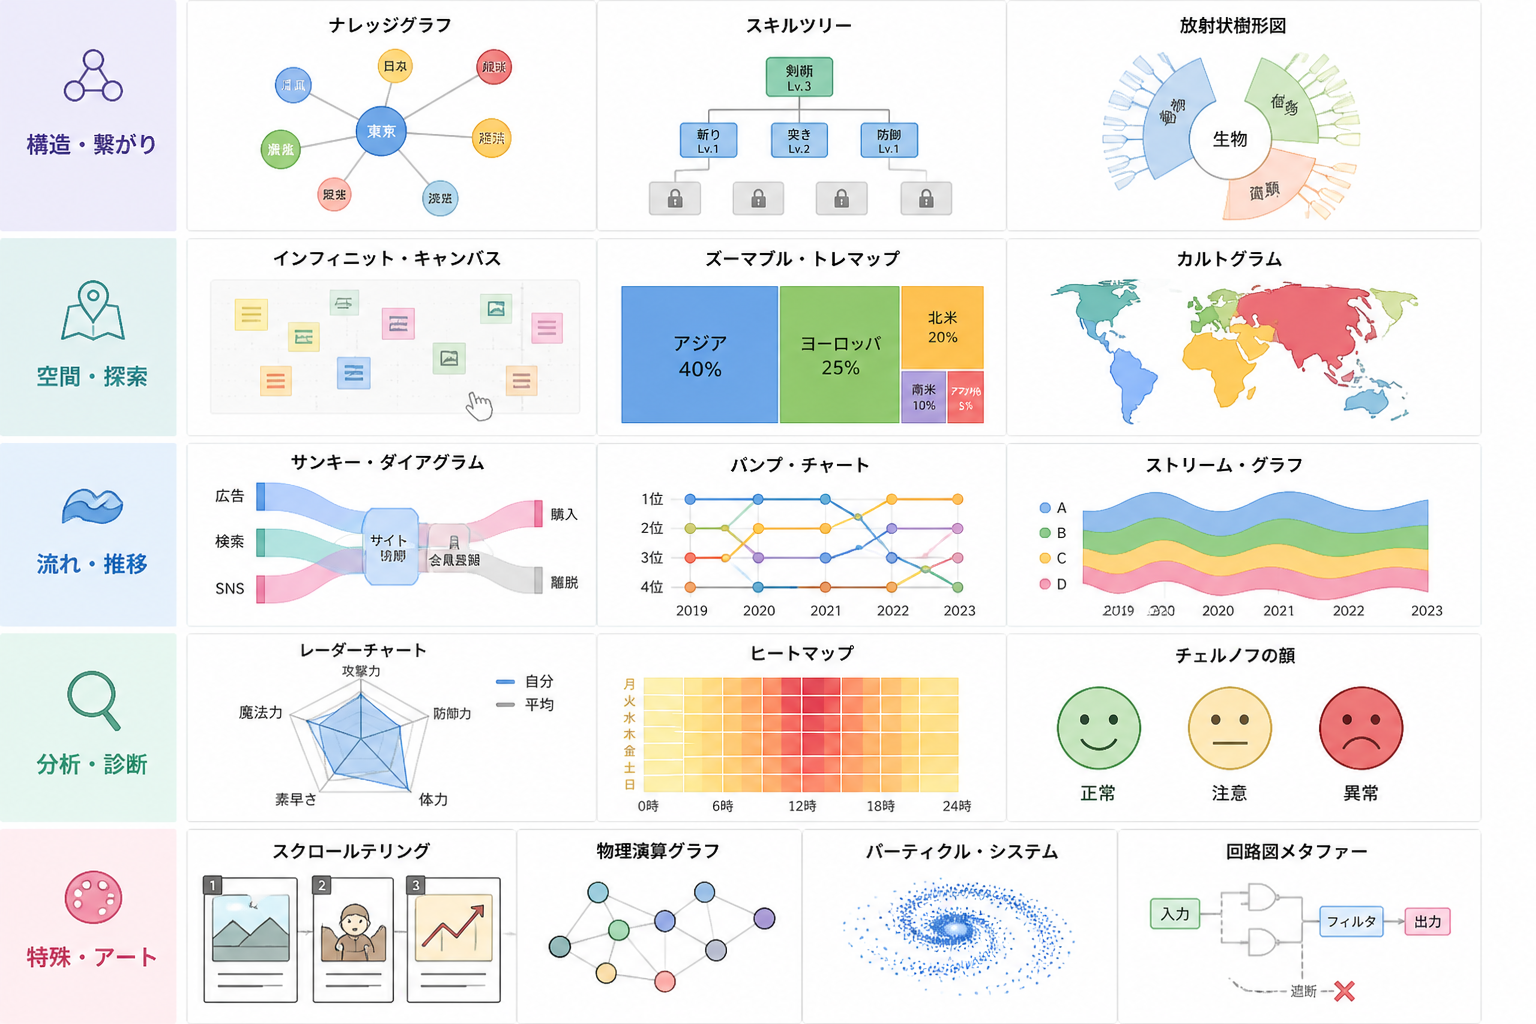
データ可視化の新常識|16種のビジュアライゼーション手法を目的別・体験別に完全整理

ナレッジグラフ・スキルツリー・サンキー図など16種のデータ可視化手法を「目的」と「ユーザー体験」で分類。どの図をどんな場面で使えばいいか、初心者でも一発で選べる完全ガイド。