スマホを替えた日の夜、いつものサービスに入ろうとすると、以前の端末で登録したパスキーを求められました。古い端末を手放す前なら、新しい端末で試し、使えなかった場合の公式の回復方法も確認できます。認証の設定は、ふだんのログインと、端末をなくしたり替えたりした日の両方を想像すると選びやすくなります。
多要素認証は、知っている秘密、持っている端末や鍵、指紋などの身体の特徴といった異なる種類を組み合わせて本人確認をする考え方です。パスワードと暗証番号を続けて入れる場合は、二つとも知識を使う確認です。番号を入力する方式、端末で承認する方式、暗号の鍵を使う方式には、準備や使える場面、復旧に必要なものに違いがあります。
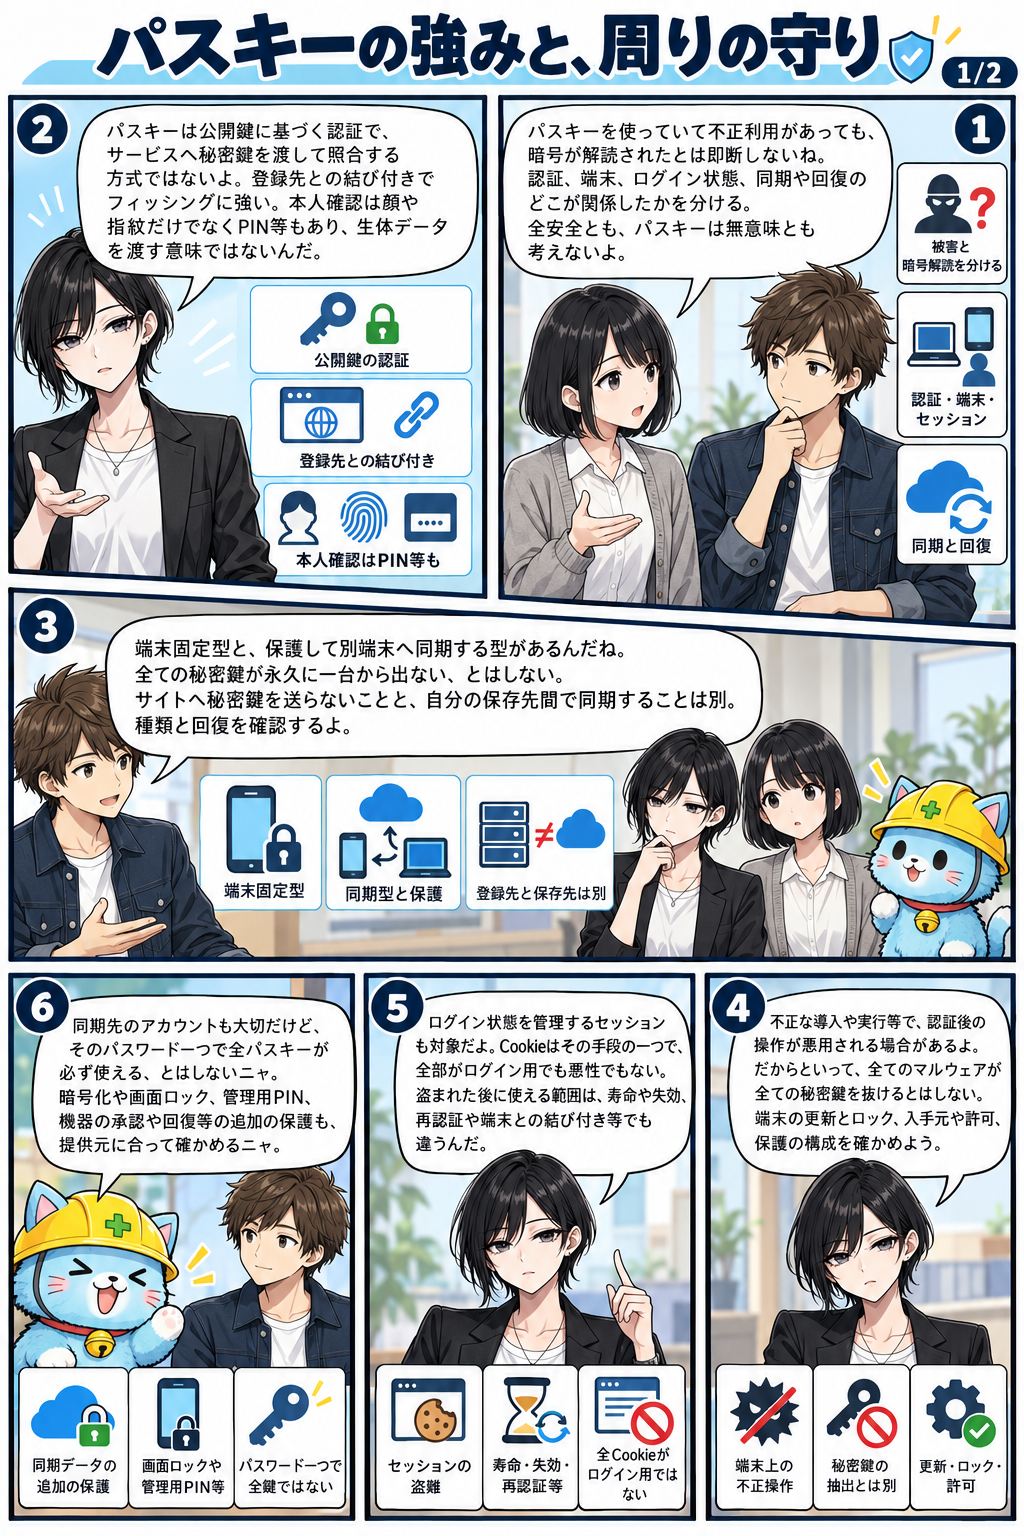
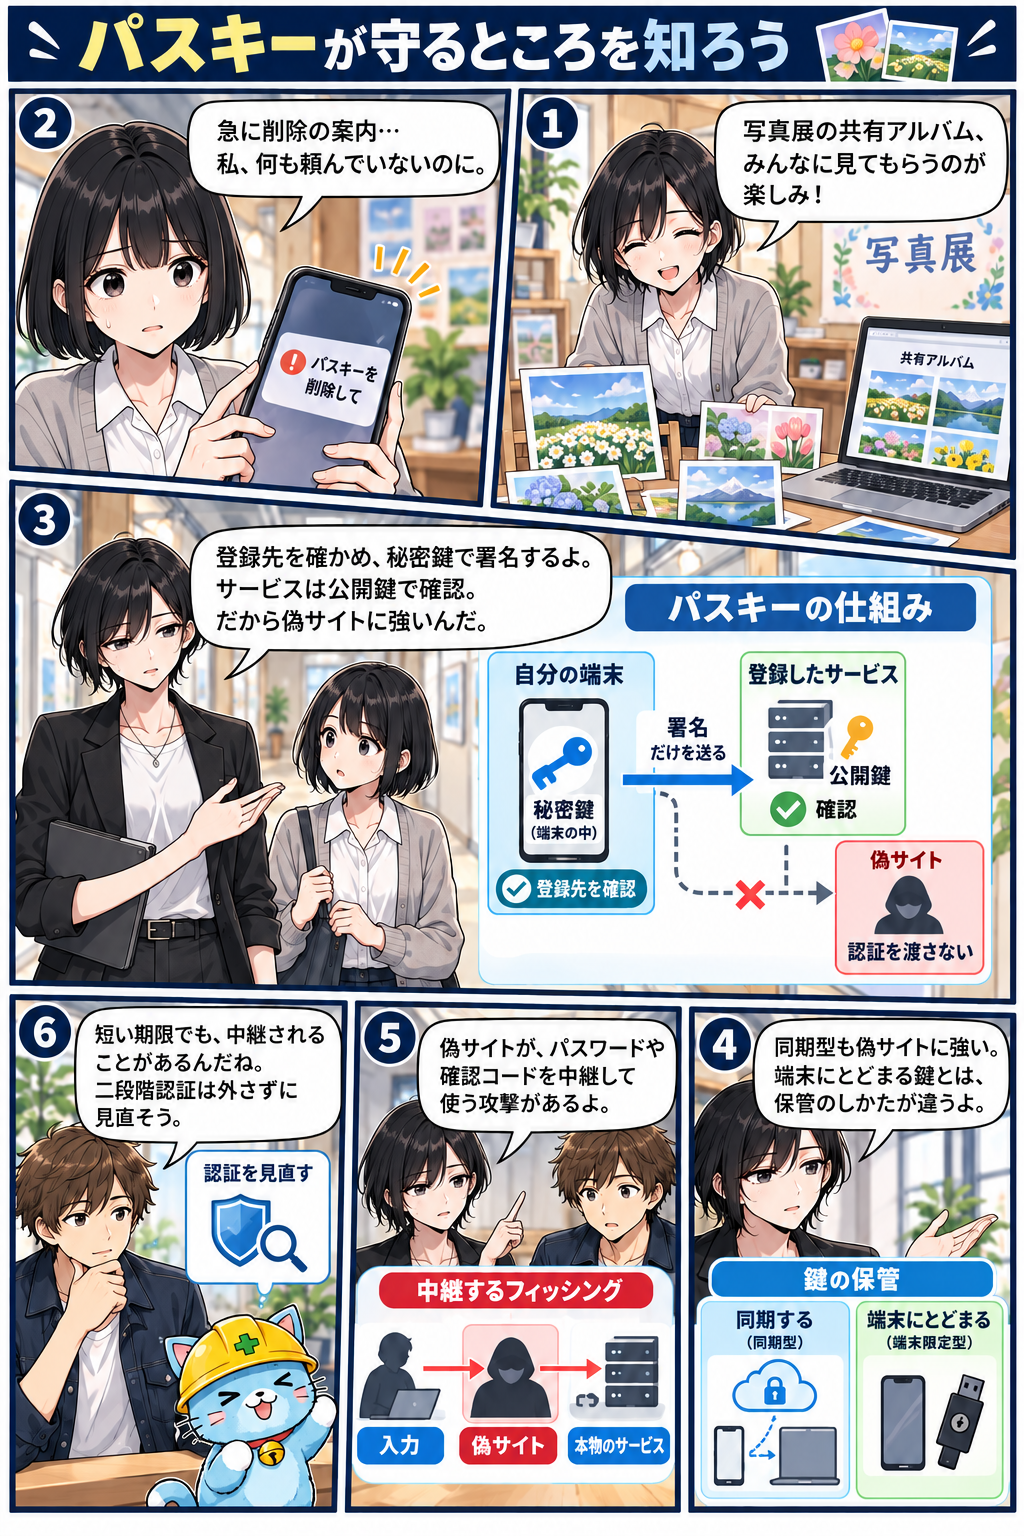
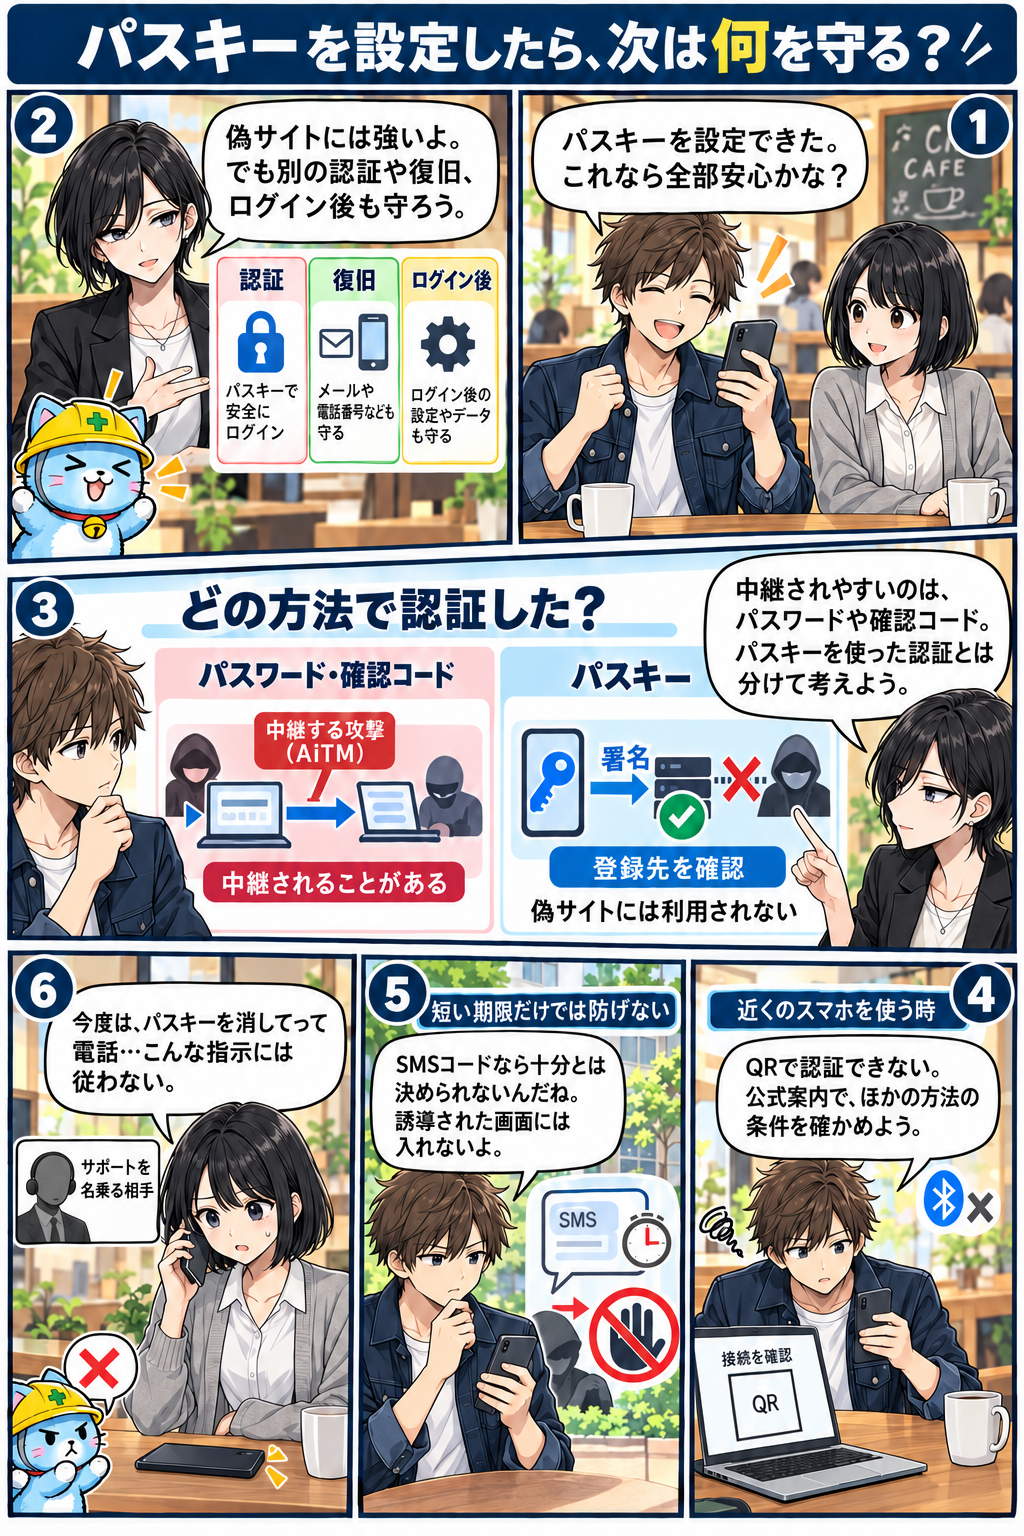
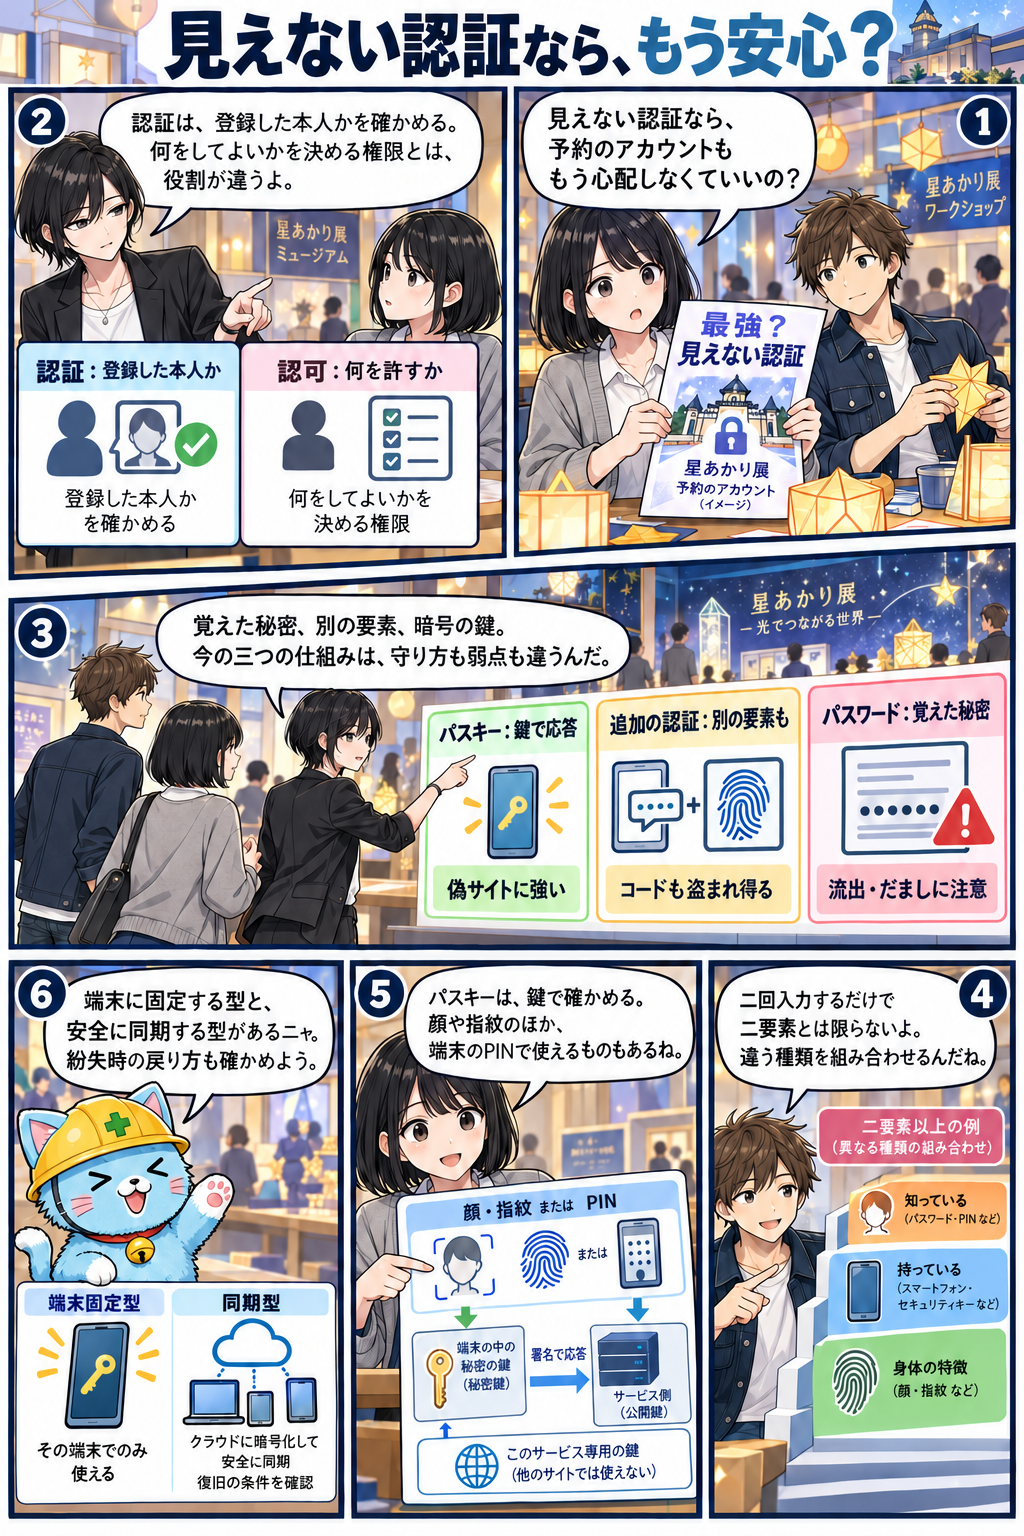
パスキーを登録すると、サービスが照合に使う公開鍵と、認証に使う秘密鍵の組ができます。ログインでは、端末の指紋、顔、暗証番号などで鍵の使用を許可し、登録先に対応した鍵で署名を作ります。サービスは登録時の公開鍵を使って、その署名を確かめます。登録先と要求元の対応を確かめる仕組みが、偽サイトに誘う手口への強さにつながります。実際に使える条件や解除方法は端末とサービスの案内を確認します。
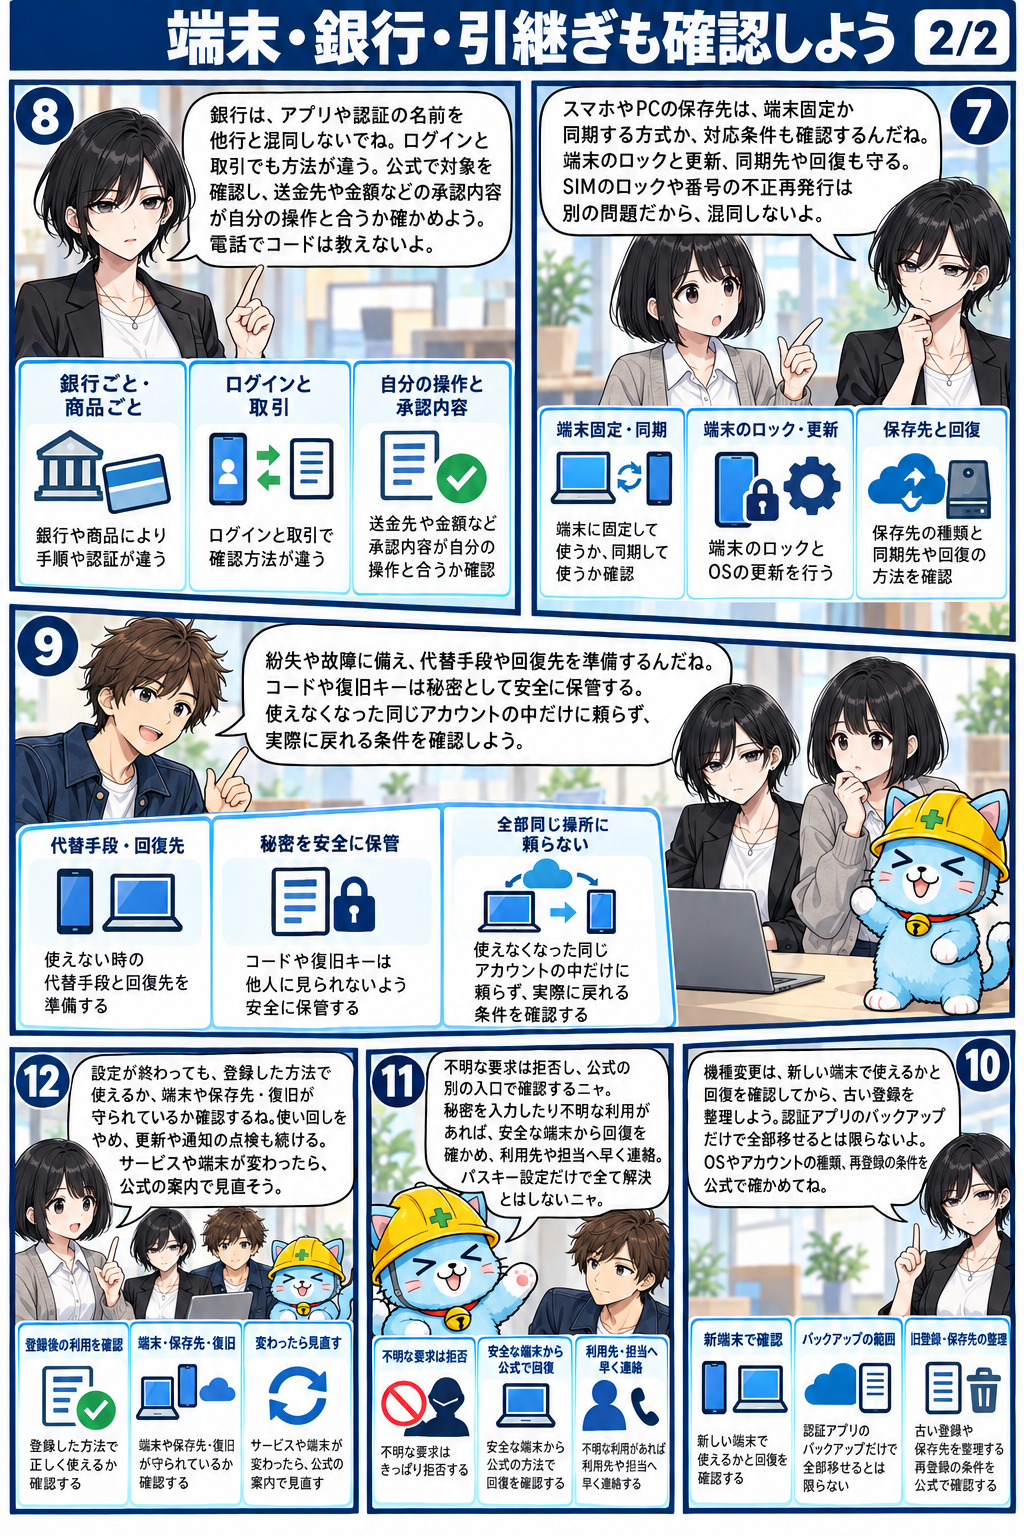
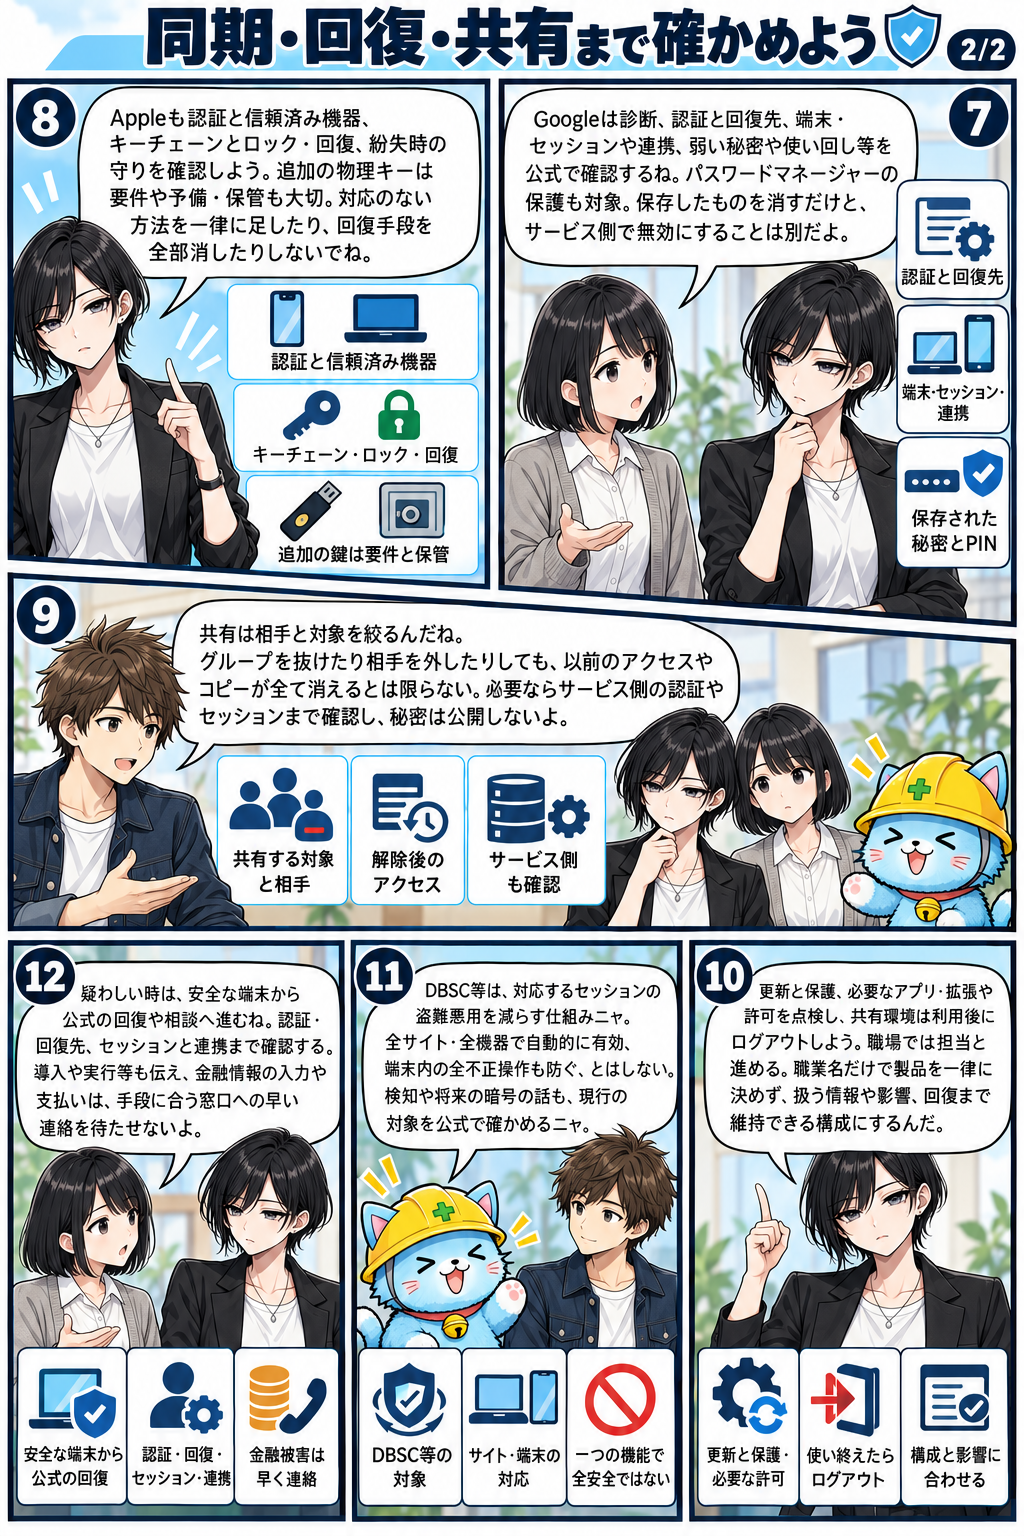
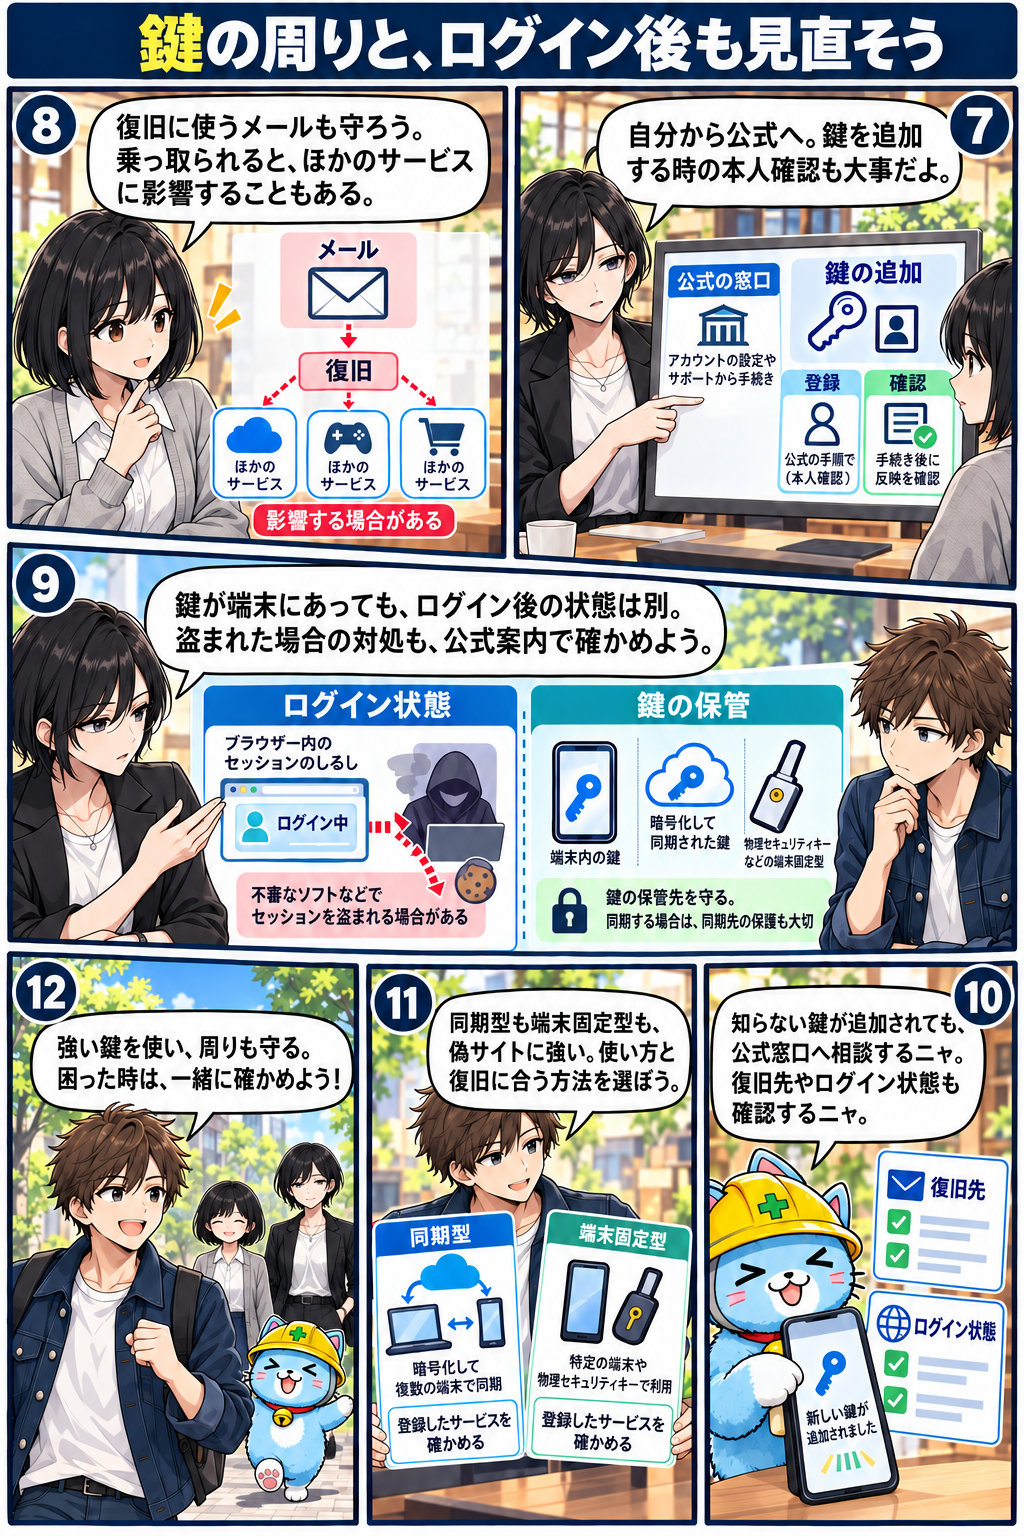
鍵を特定の端末や認証器に保管する方式もあれば、対応する端末間で同期する方式もあります。機種変更で鍵を使えるか、同期に使うアカウントへ入り直せるか、予備の認証器や回復方法が使えるかを先に見ます。家族や仕事で共有するアカウントなら、誰がどの方法を使い、紛失時に誰が停止や回復を担当するかまで決めておきます。
写真展の共有アルバムを準備しているところに、設定の解除や別方式への切り替えを求める案内が届きます。安全を装う言葉で急かされたら、普段の公式の入口から、登録した鍵やログイン中の端末を確かめましょう。すでにログインしている端末や、回復用のメールを悪用される場合には、それぞれの保護が必要です。知らない鍵の追加や利用が見つかったら、公式の回復手順を確認します。
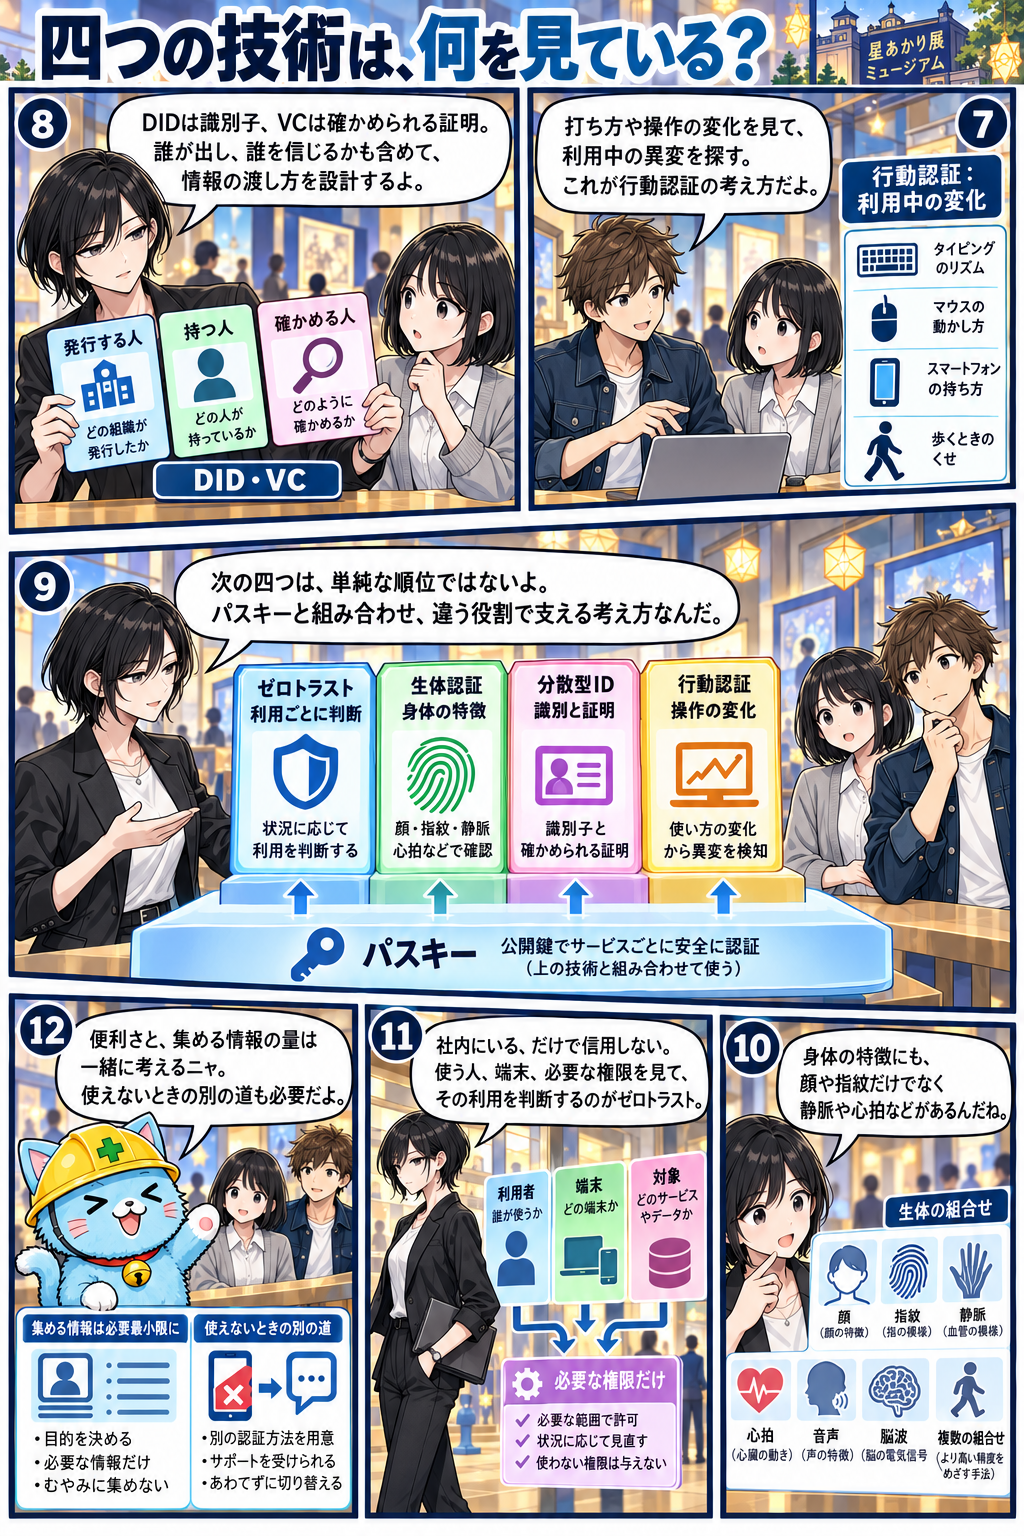
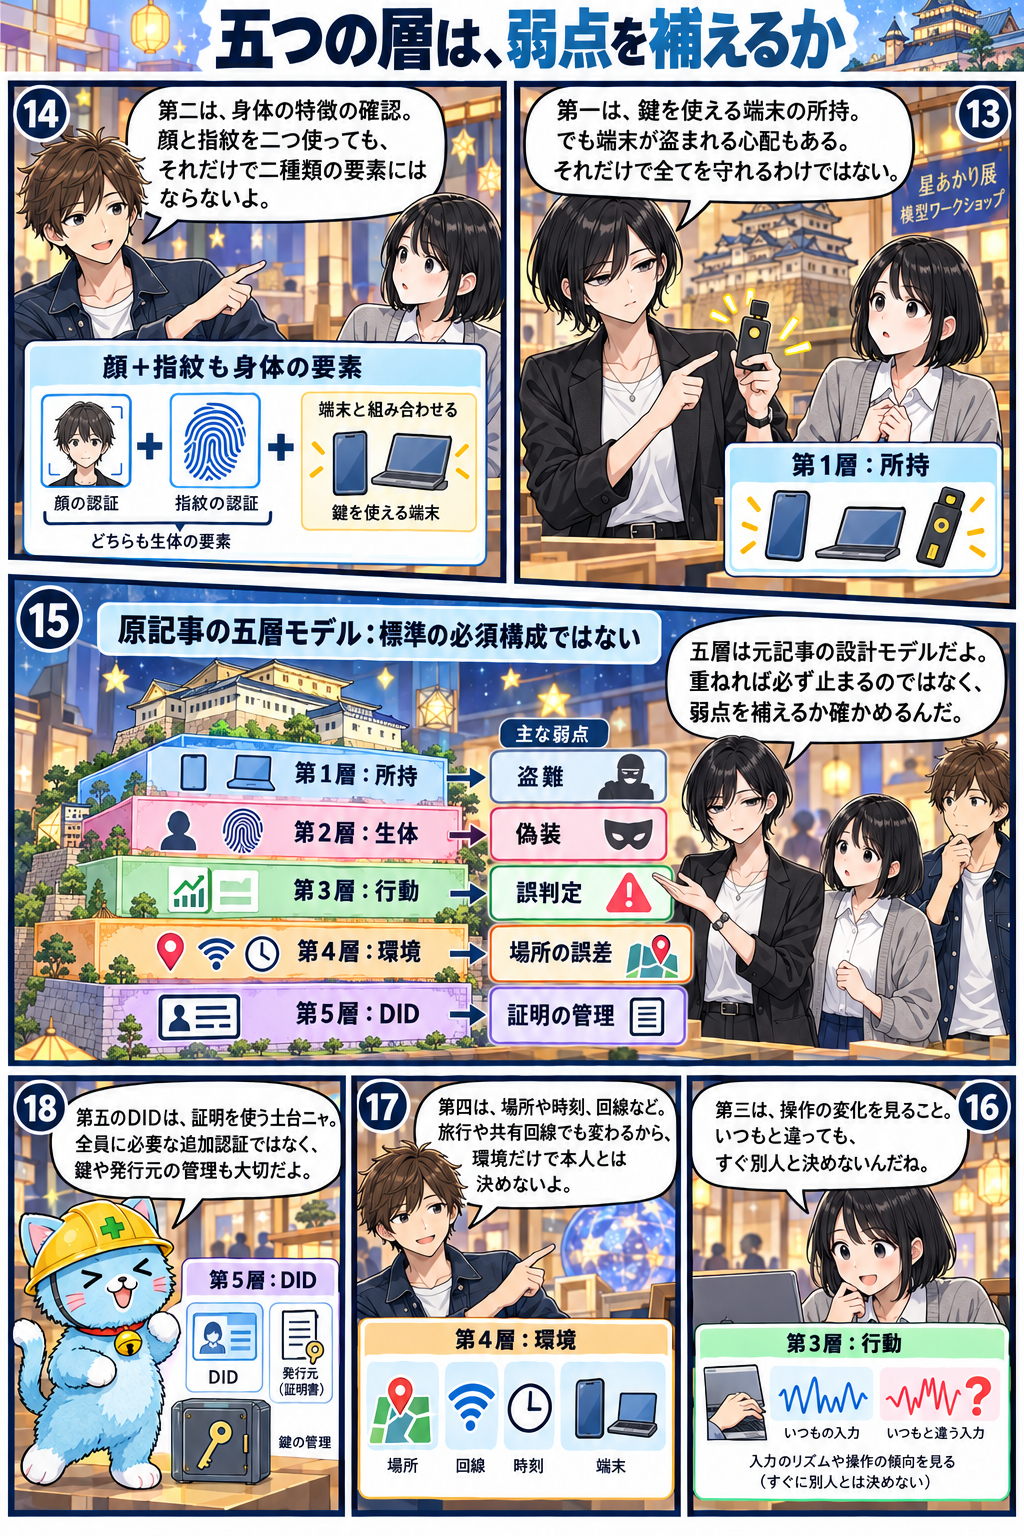
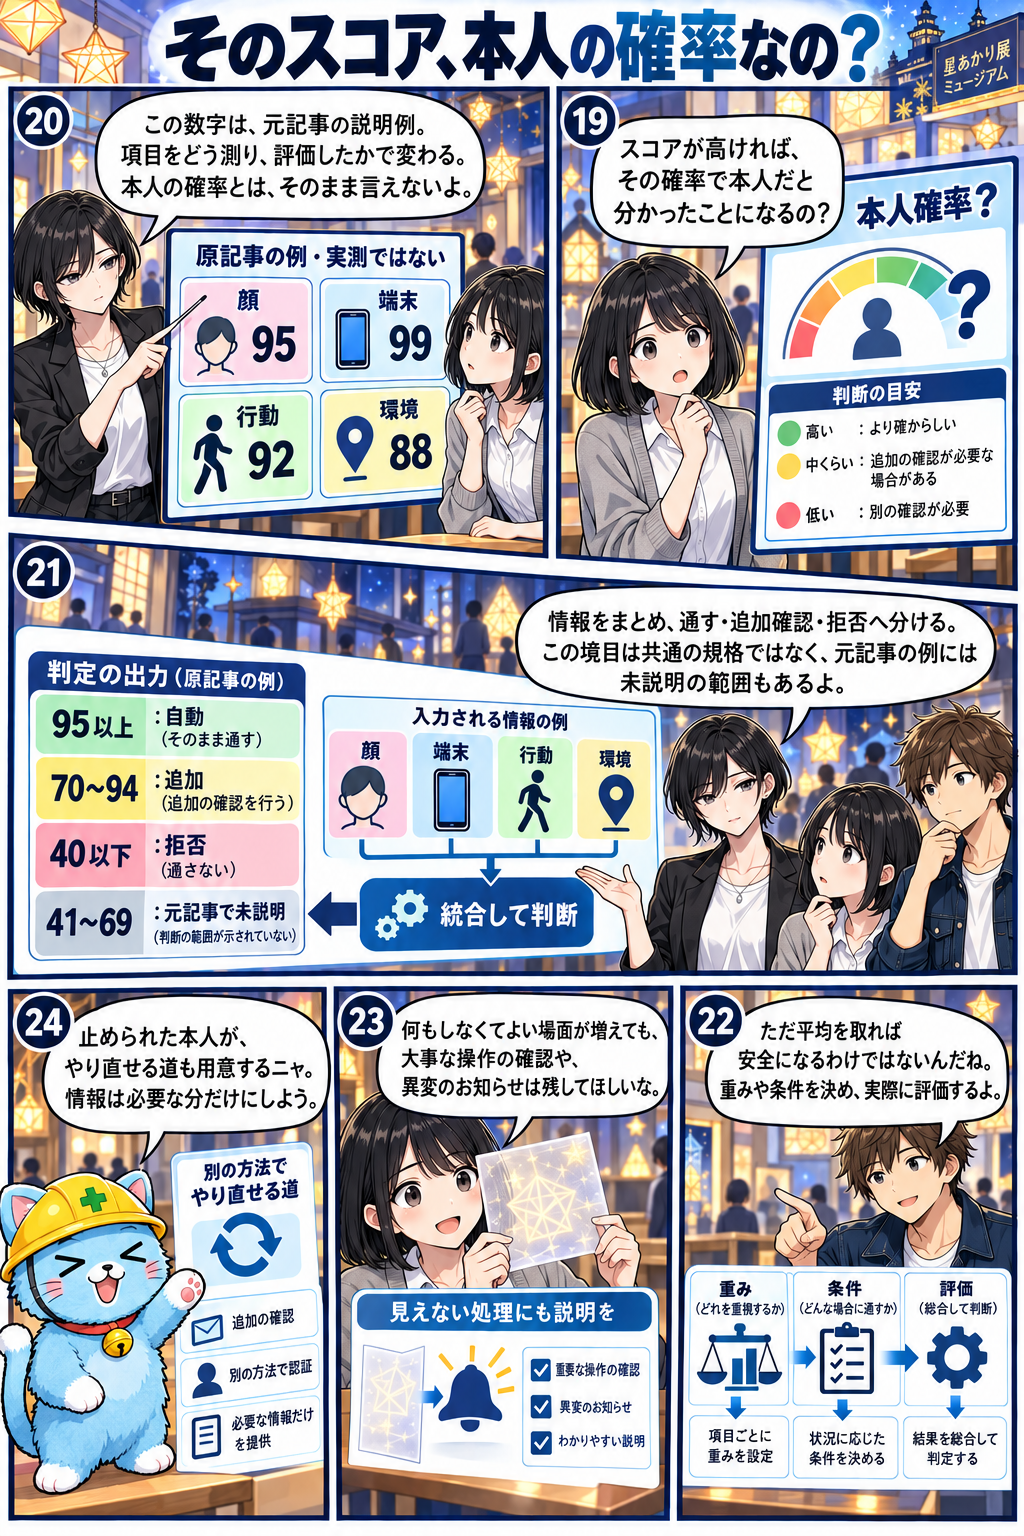
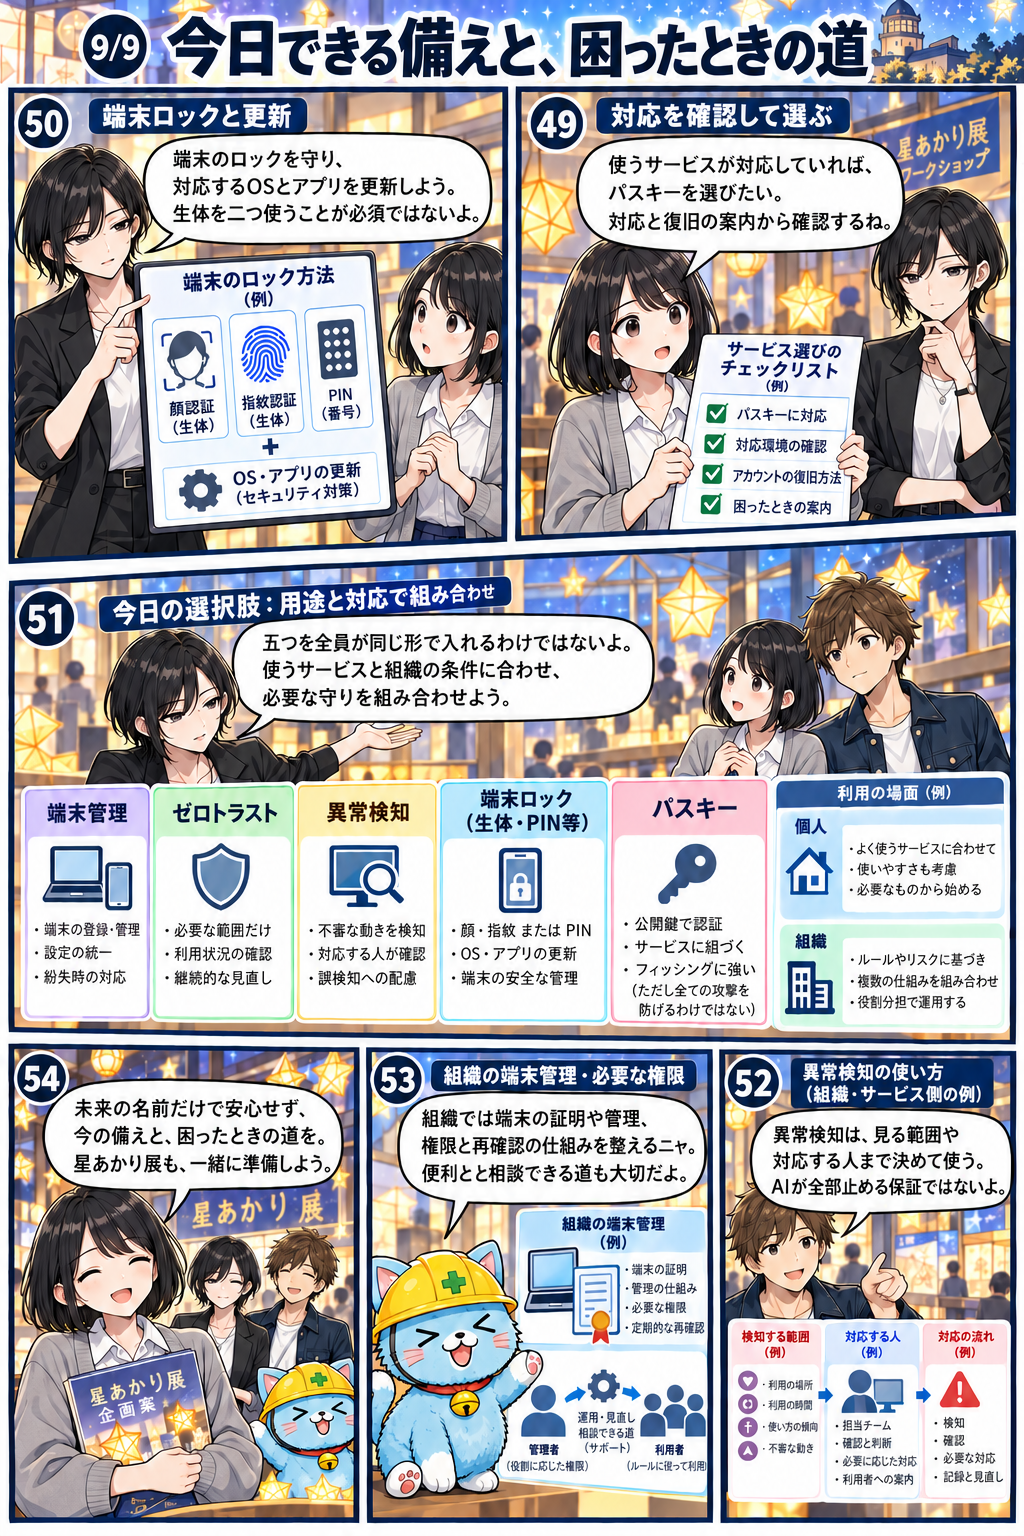
展示の予約係が本人確認を終えた後、予約の閲覧や変更を誰に許すかは権限の設計で決まります。生体情報や端末の状態を使う新しい方式を考えるときも、通れなかった本人が戻れる道や、必要な情報だけを扱う工夫が欠かせません。いつもの入口で設定と利用の両方を確かめ、紛失時に使う連絡先や代わりの手段を手元に残しておくと、将来の仕組みを比べるときにも役立ちます。
各話のページを掲載順に進み、コマは番号順にお読みください。漫画をタップすると、大きな画像を開けます。
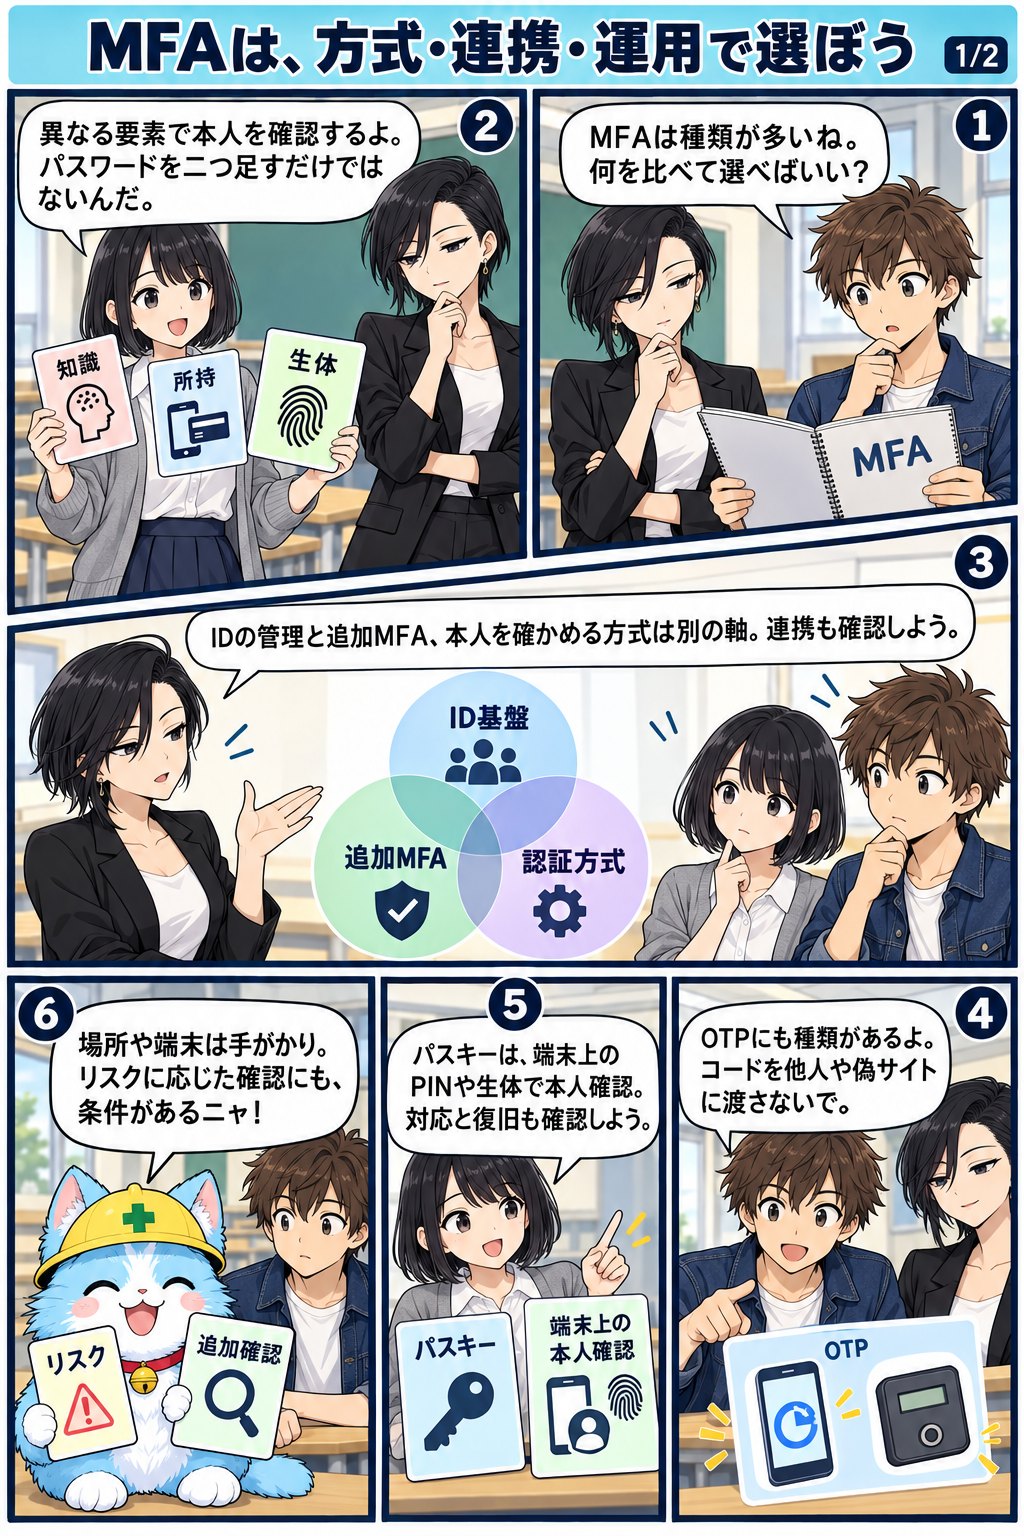
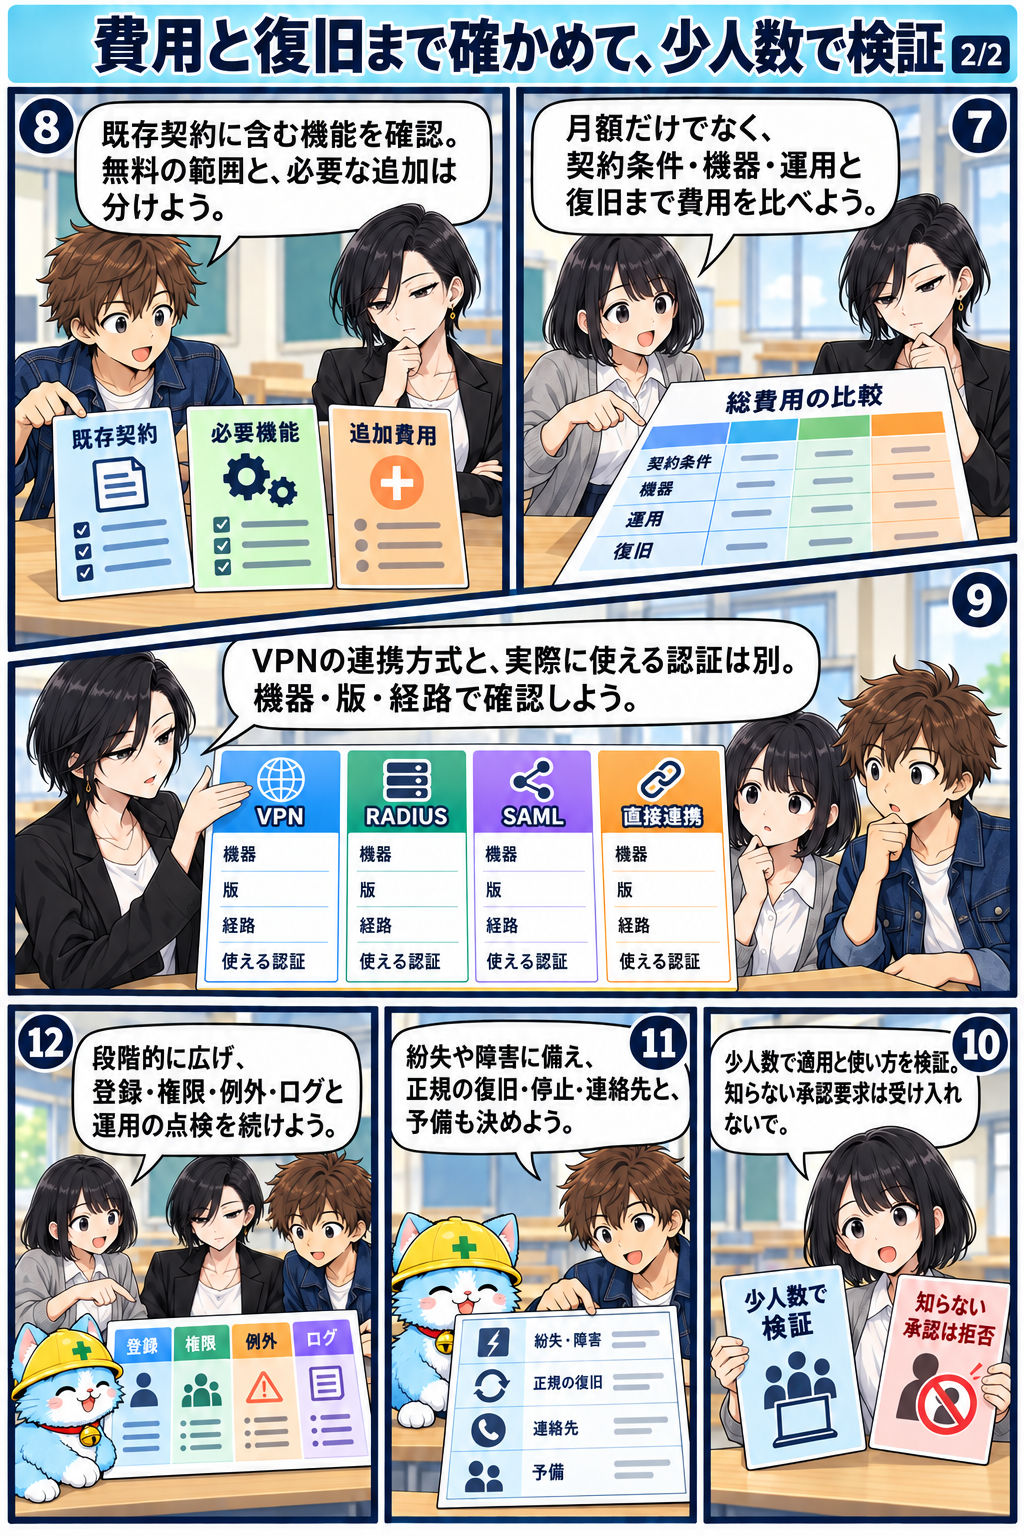
第1話 MFAは、方式・連携・運用で選ぼう
多要素認証を選ぶときは、どの種類の要素を組み合わせ、どこで使うかを確認します。普段の認証に加えて、紛失時の停止や担当者の役割も考えます。
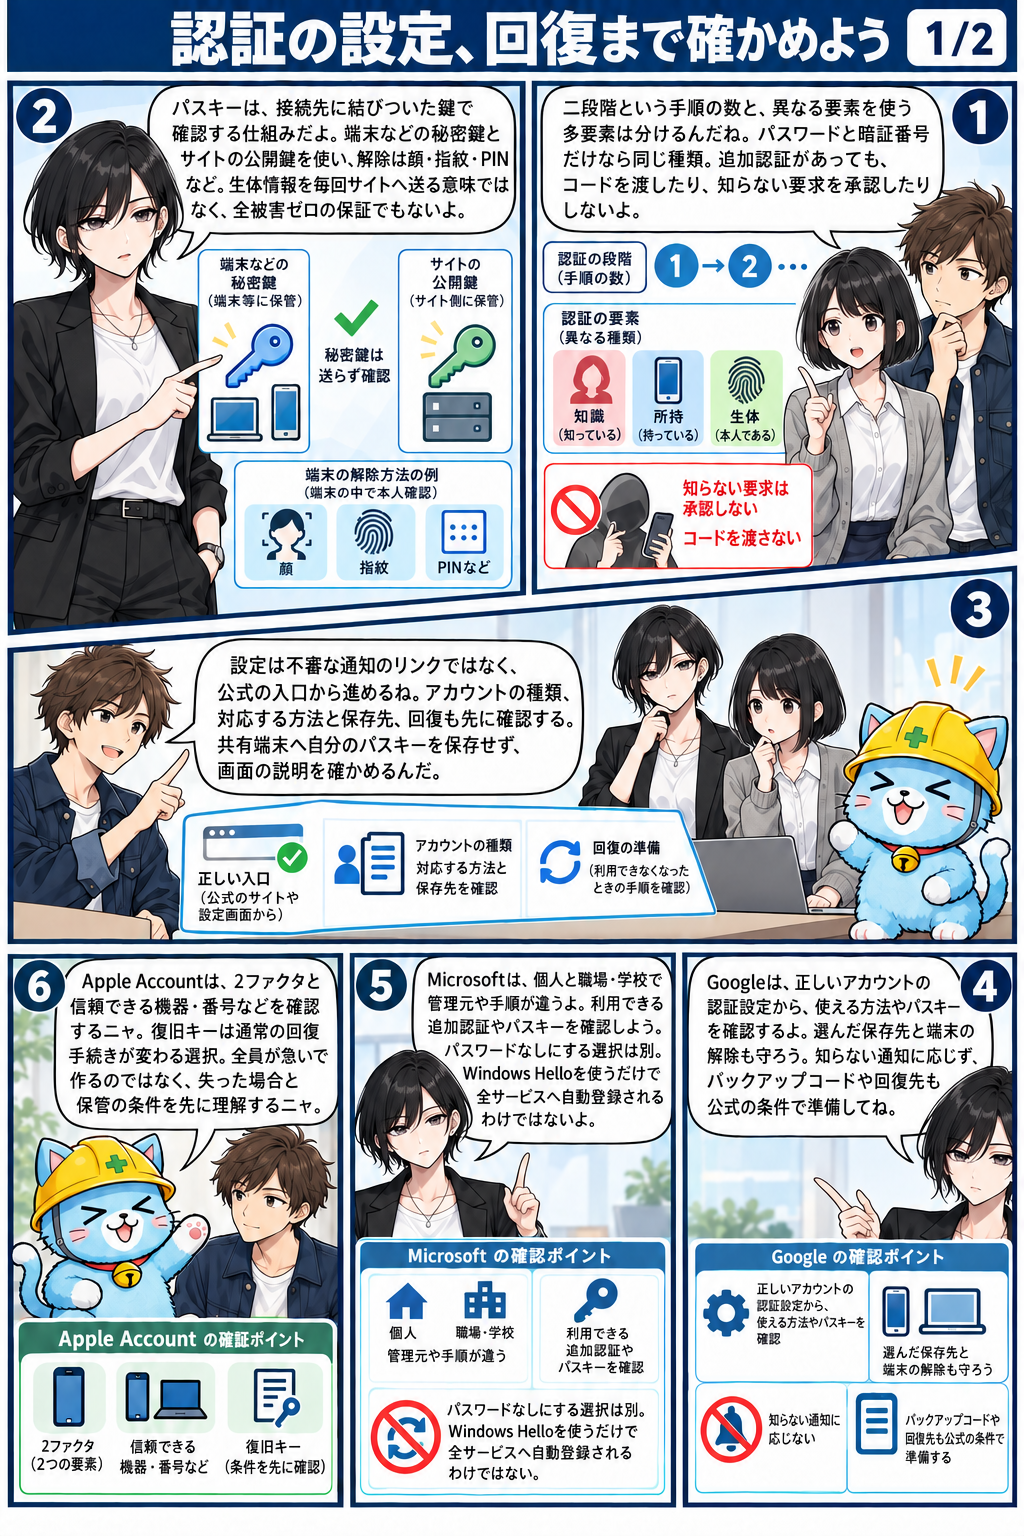
第2話 認証の設定、回復まで確かめよう
端末のロック解除と、鍵を使ったサービスへの本人確認を順に見ます。機種変更や紛失の前に、新しい端末で使えるか、回復手段があるかを確かめます。
第3話 パスキーの強みと、周りの守り
不審な利用を見つけたときに、鍵を保管する端末と、すでにログインした端末を点検します。同期先や復旧の連絡先にも、確認を広げます。
第4話 パスキーは何を守る?認証・復旧・ログイン後の違い
写真展の準備中、マキのスマホにパスキーの削除を求める通知が届きます。公式の入口から、登録した鍵やログインの状態を確かめる方法を学びます。
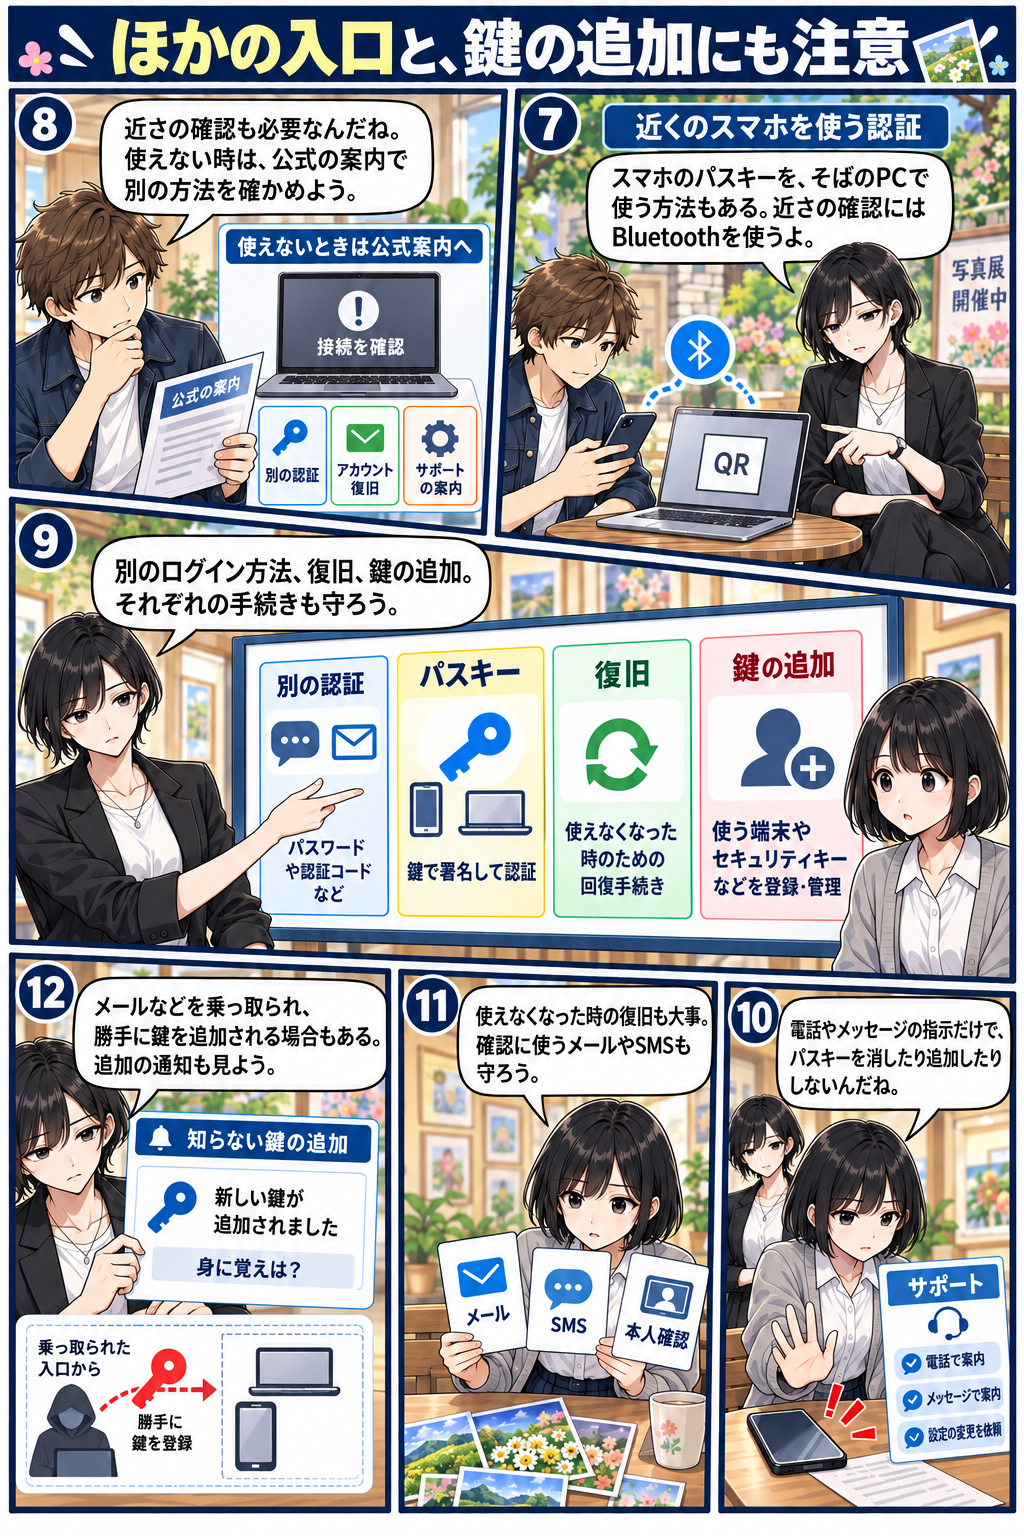
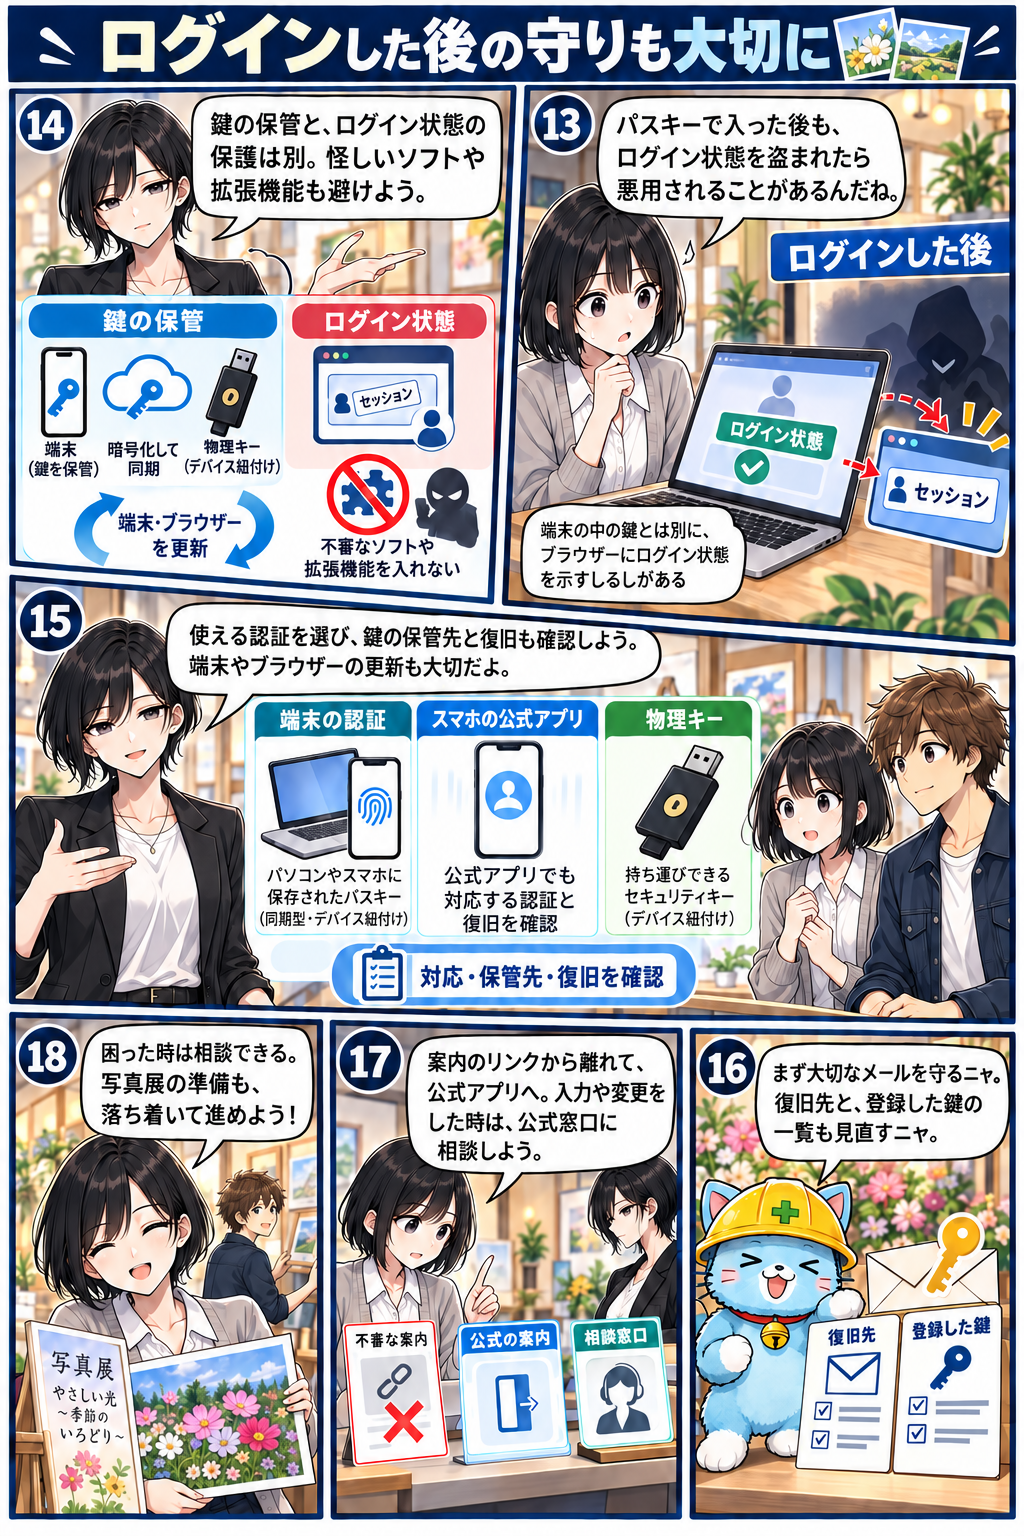
第5話 パスキーを設定したら、次は何を守る?
パスキーを使うツナが、保護の解除や別の認証に誘導される場面を学びます。回復用のメールや、ログイン中の状態にも目を向けます。
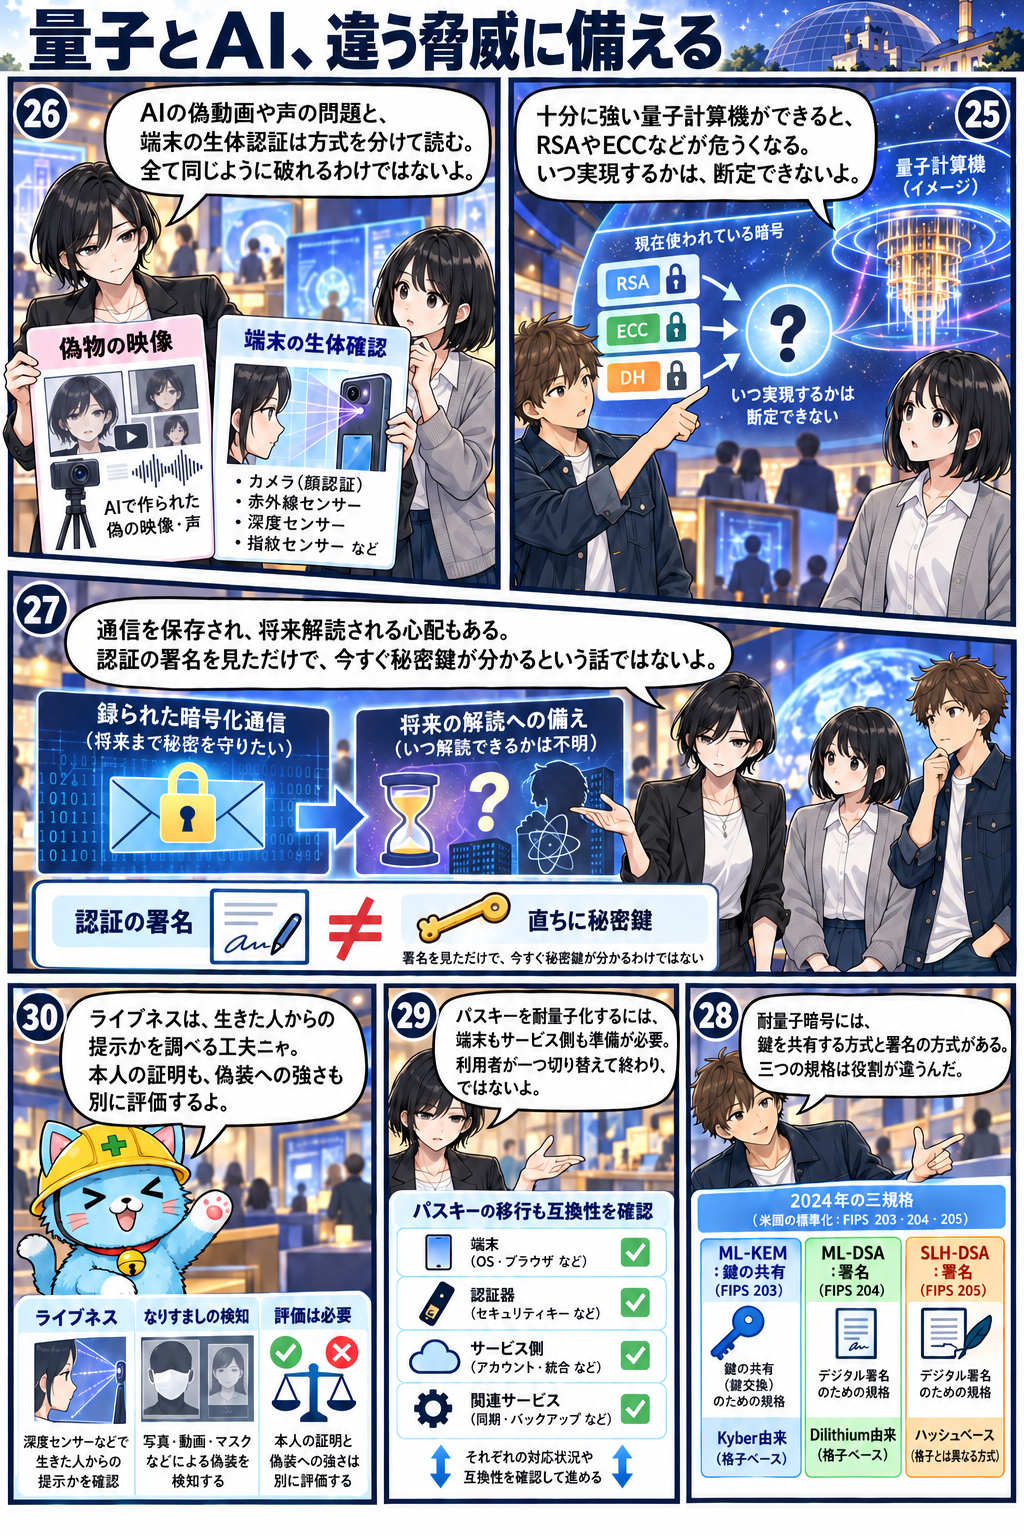
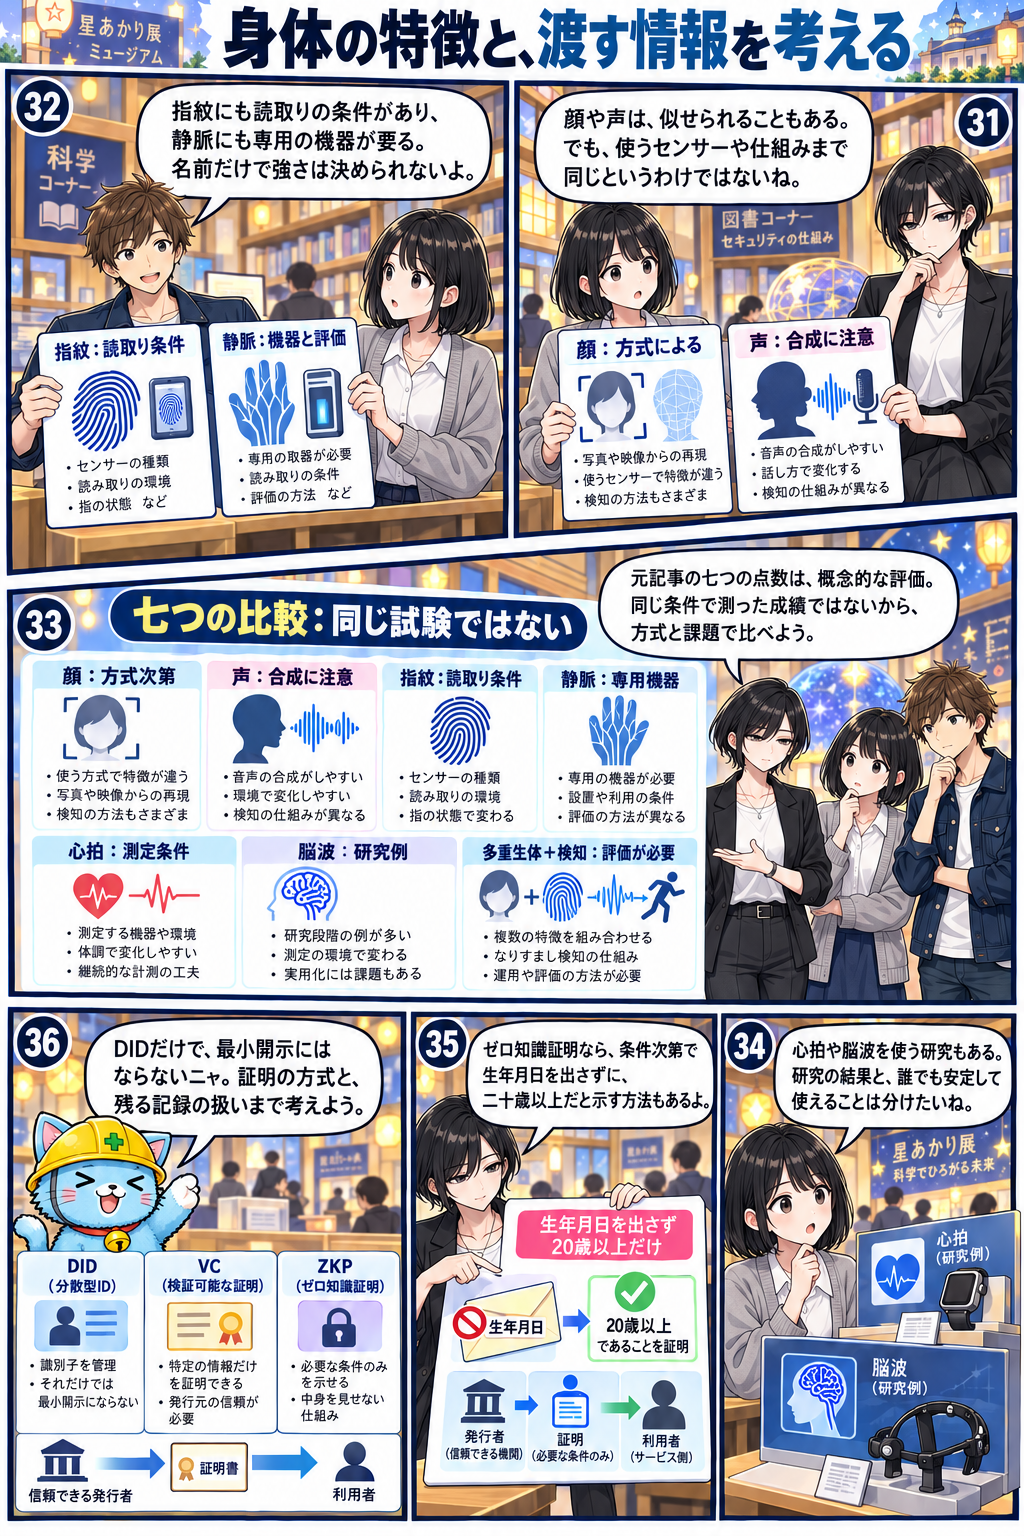
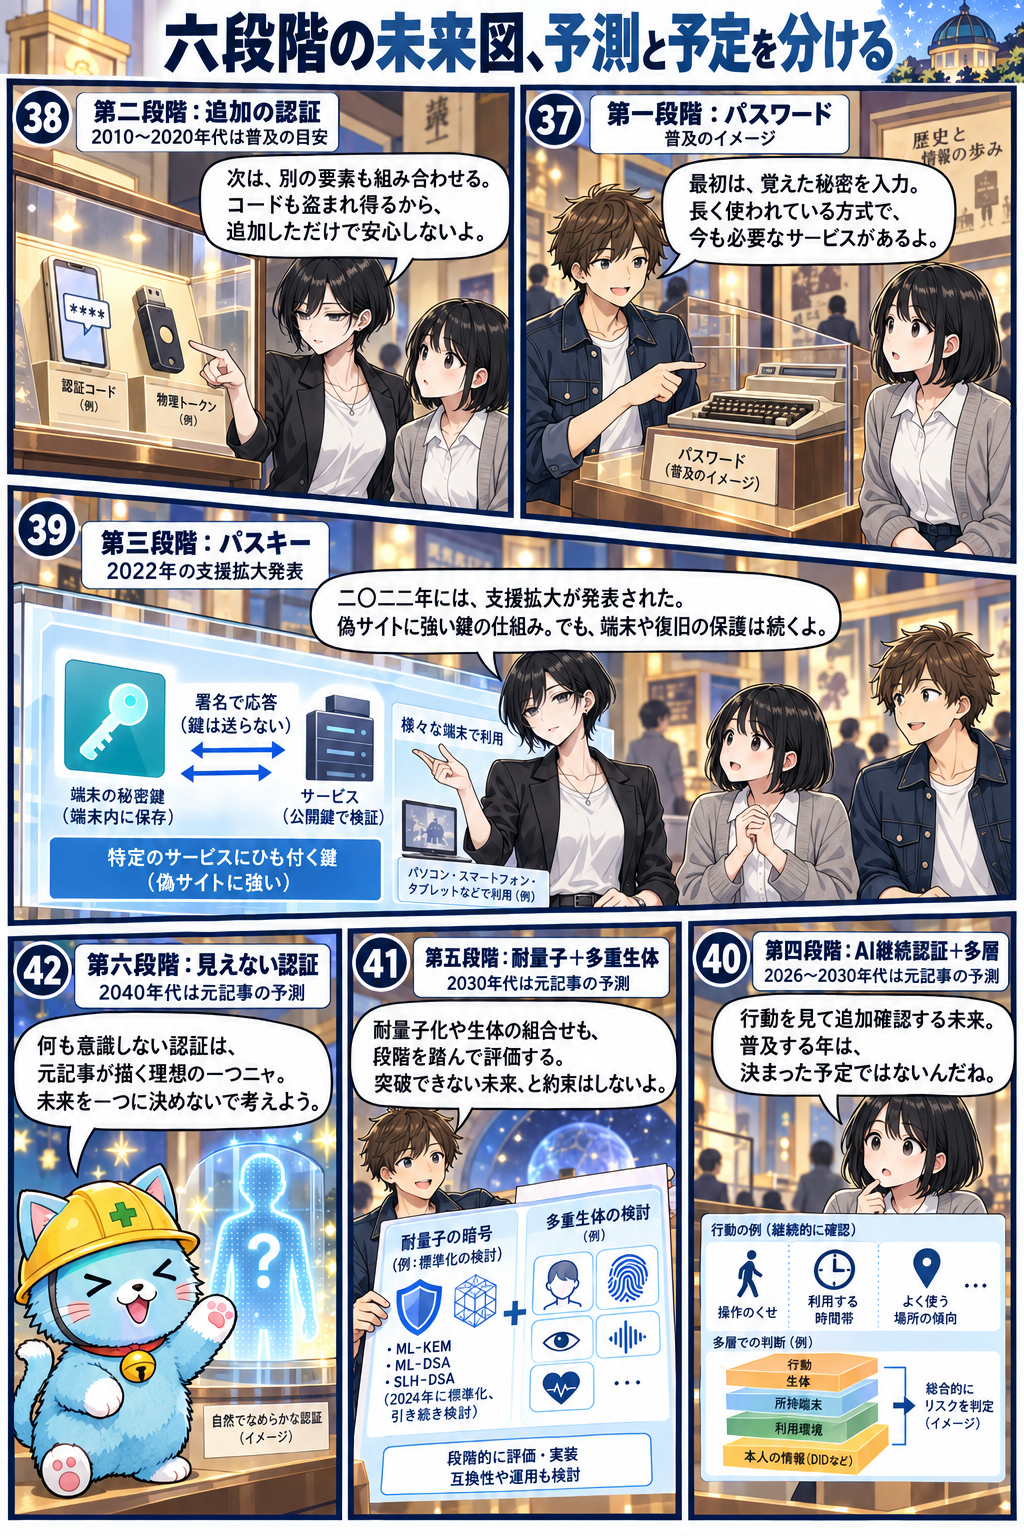
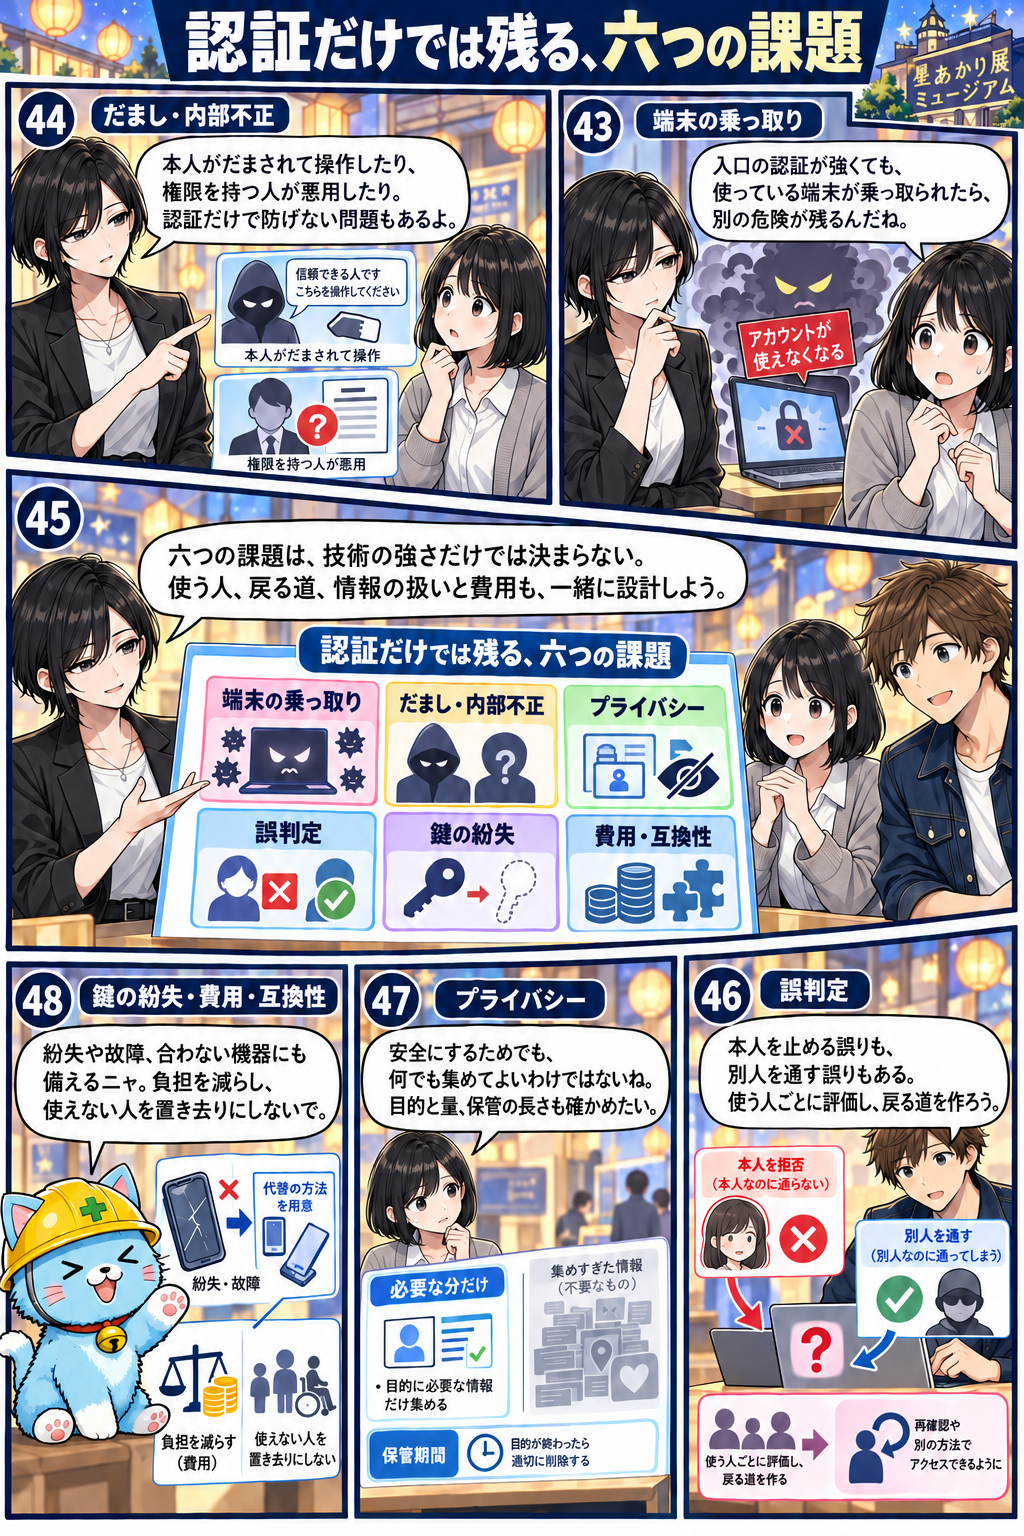
第6話 見えない認証は、何を確かめる?|パスキーから未来の本人確認へ
星あかり展の予約を題材に、本人の確認と閲覧・変更を許す権限の違いを学びます。次世代の本人確認を、誤判定や代わりの手段まで含めて考えます。
コメント