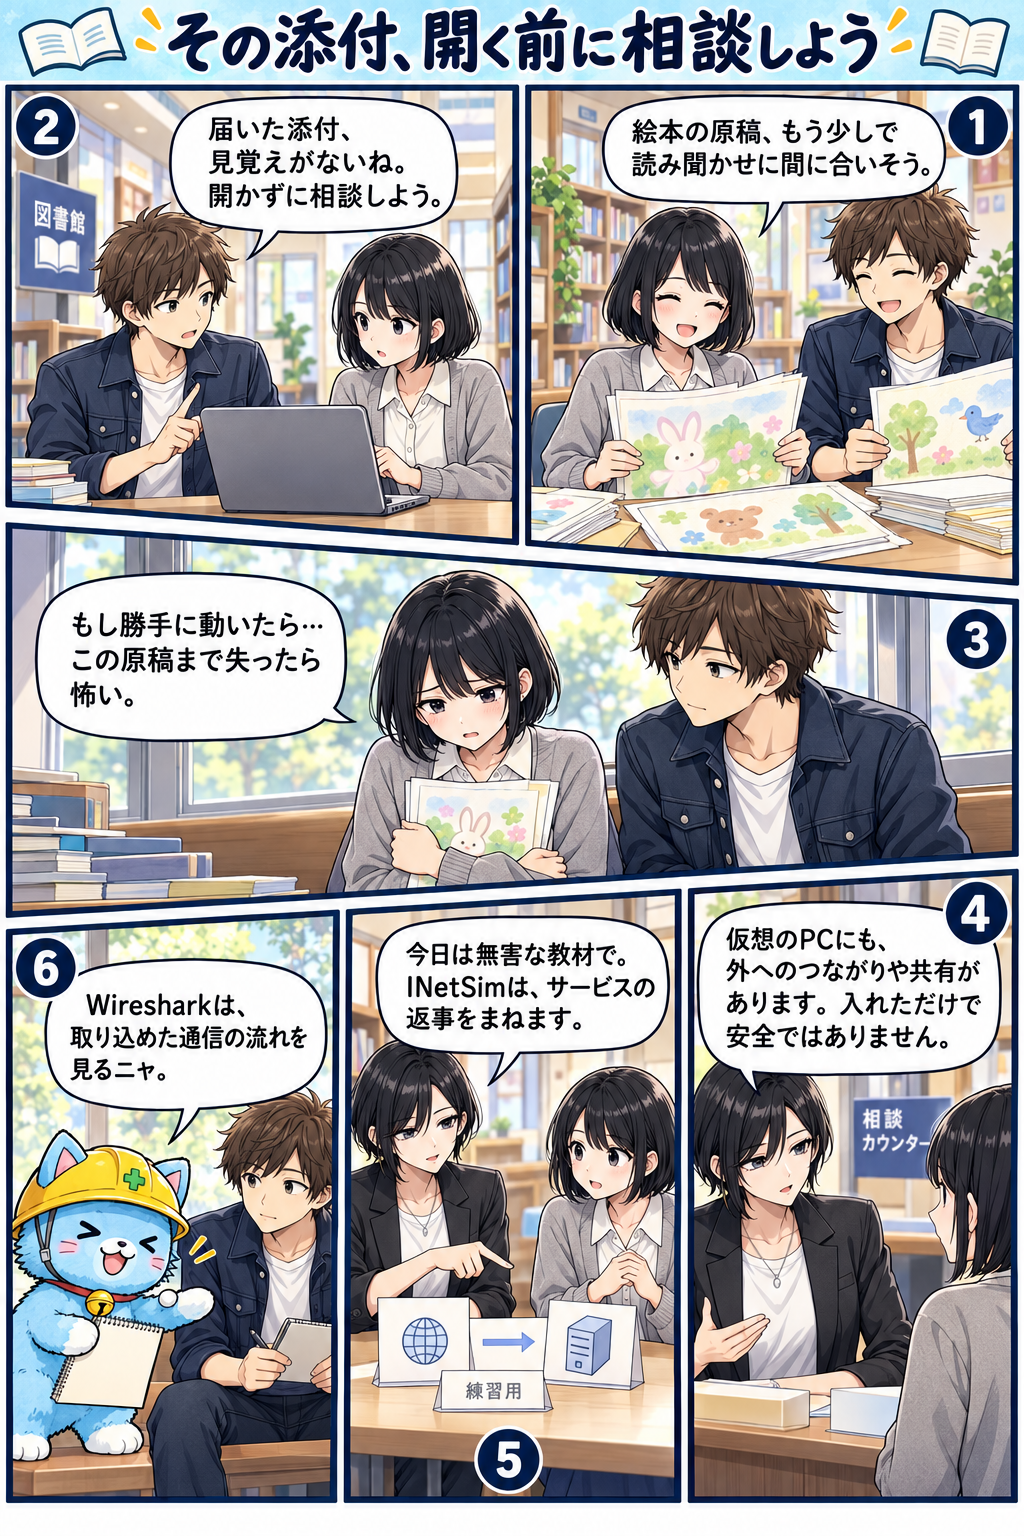
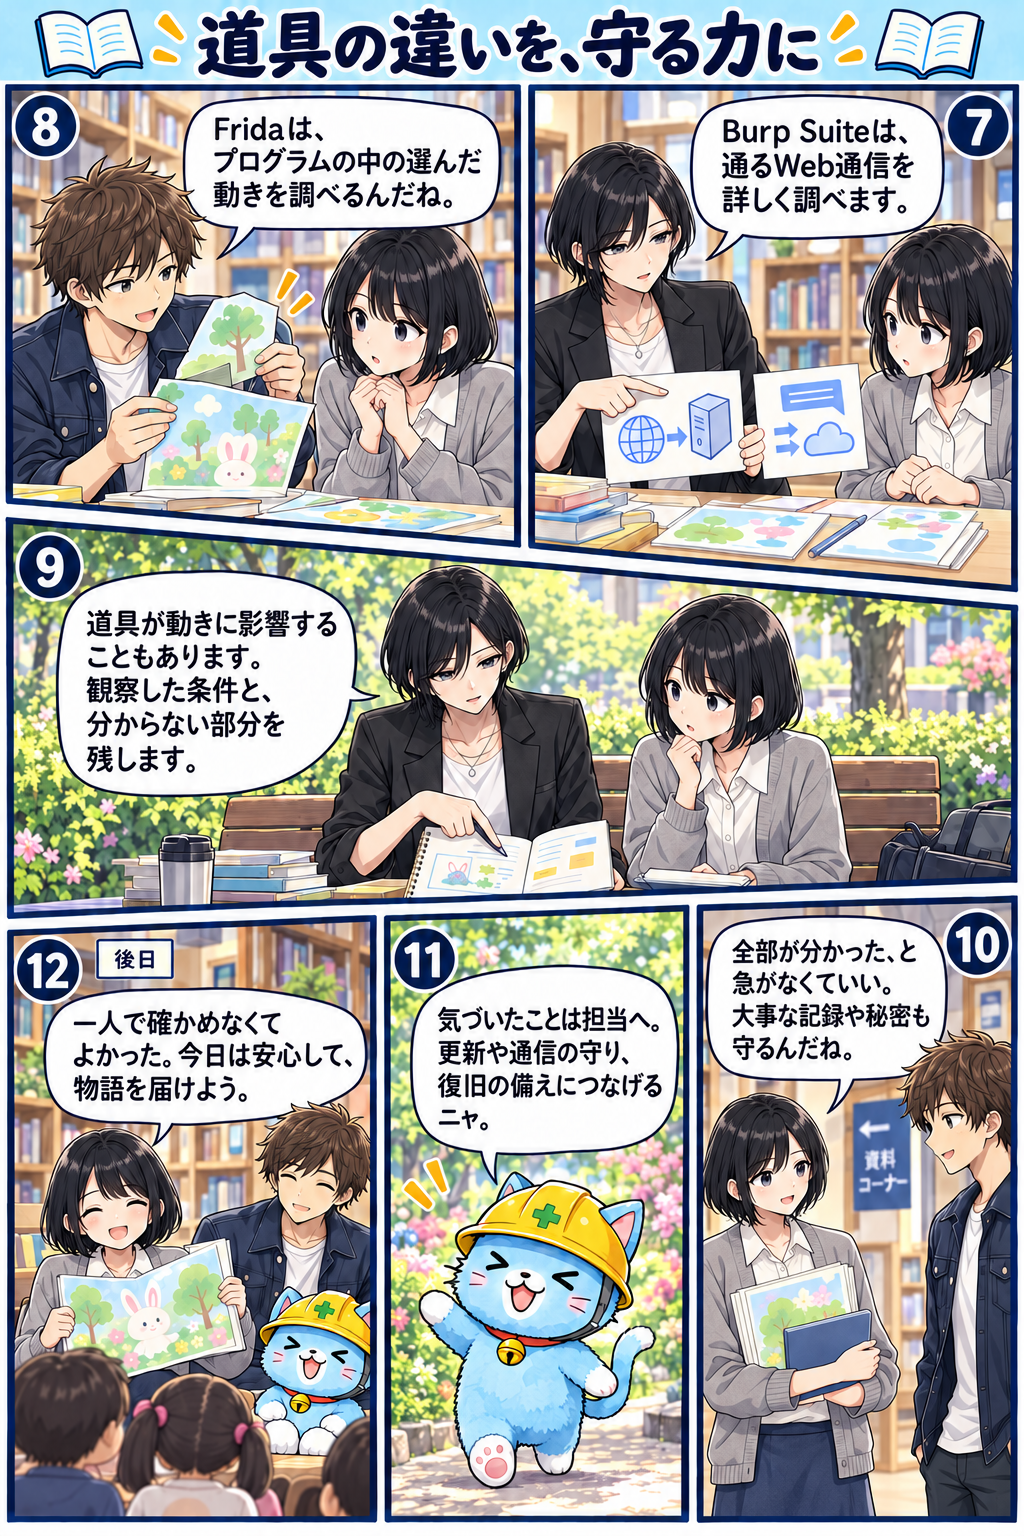
読み聞かせに使う絵本の原稿を準備していると、見覚えのない添付が届きました。中身を確かめたくなったら、開く前に手を止め、届いた時刻と、その時点で行った操作を控えます。知っている相手からの連絡に見える場合も、前から知る連絡先で確かめます。職場などで管理されている端末なら、組織の手順に沿って担当者に伝えます。添付の扱いは担当者と相談して決めます。
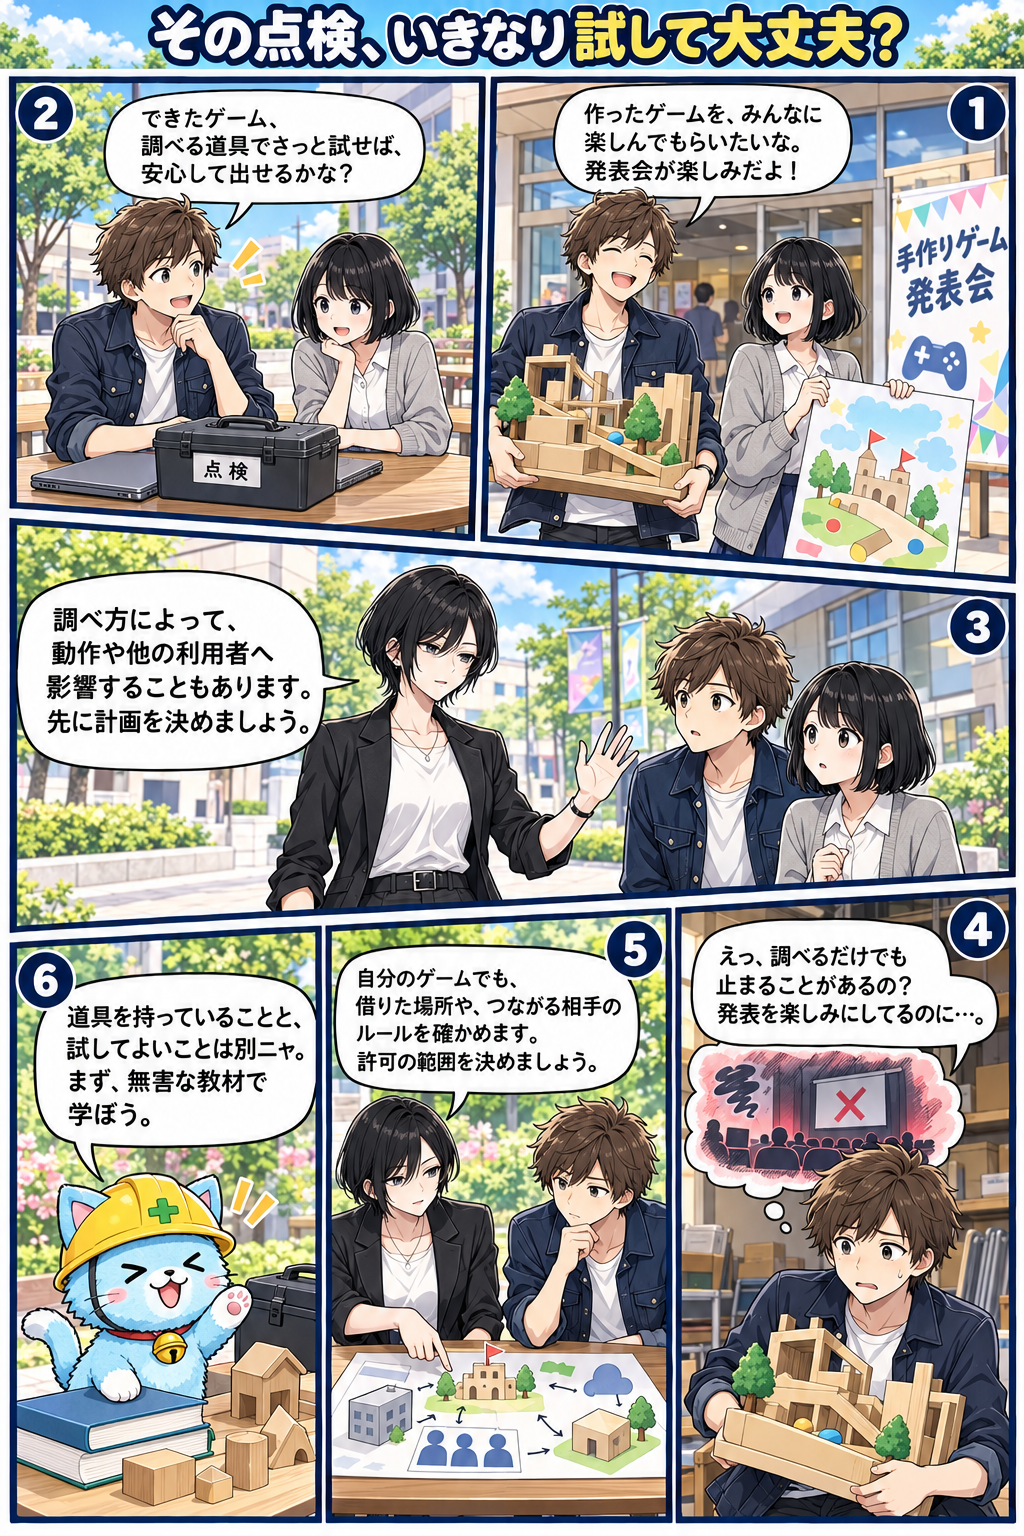
調べ方の影響を考えるために、手作りゲームの発表会の回を読みます。自分の作品でも、借りている基盤や連携先には別の管理者がいます。検査を計画するときは、権限のある担当者と対象、方法、時間、連絡先を合意します。想定外の影響が出たときに止める条件も先に決め、学習は無害な教材から始めます。見つけた課題は、修正後に同じ条件で確かめ直します。
不審なプログラムがネットに接続したときの挙動は、無害な教材と隔離した演習で学べます。INetSimは、演習内でWebなどのサービスからの返事をまねる道具として登場します。仮想マシンには外部との通信や共有の設定があり、隔離はネットワークや共有の構成から確認します。記録には、教材がどんな返事を受けた条件で、どの動きを観測したかを残します。
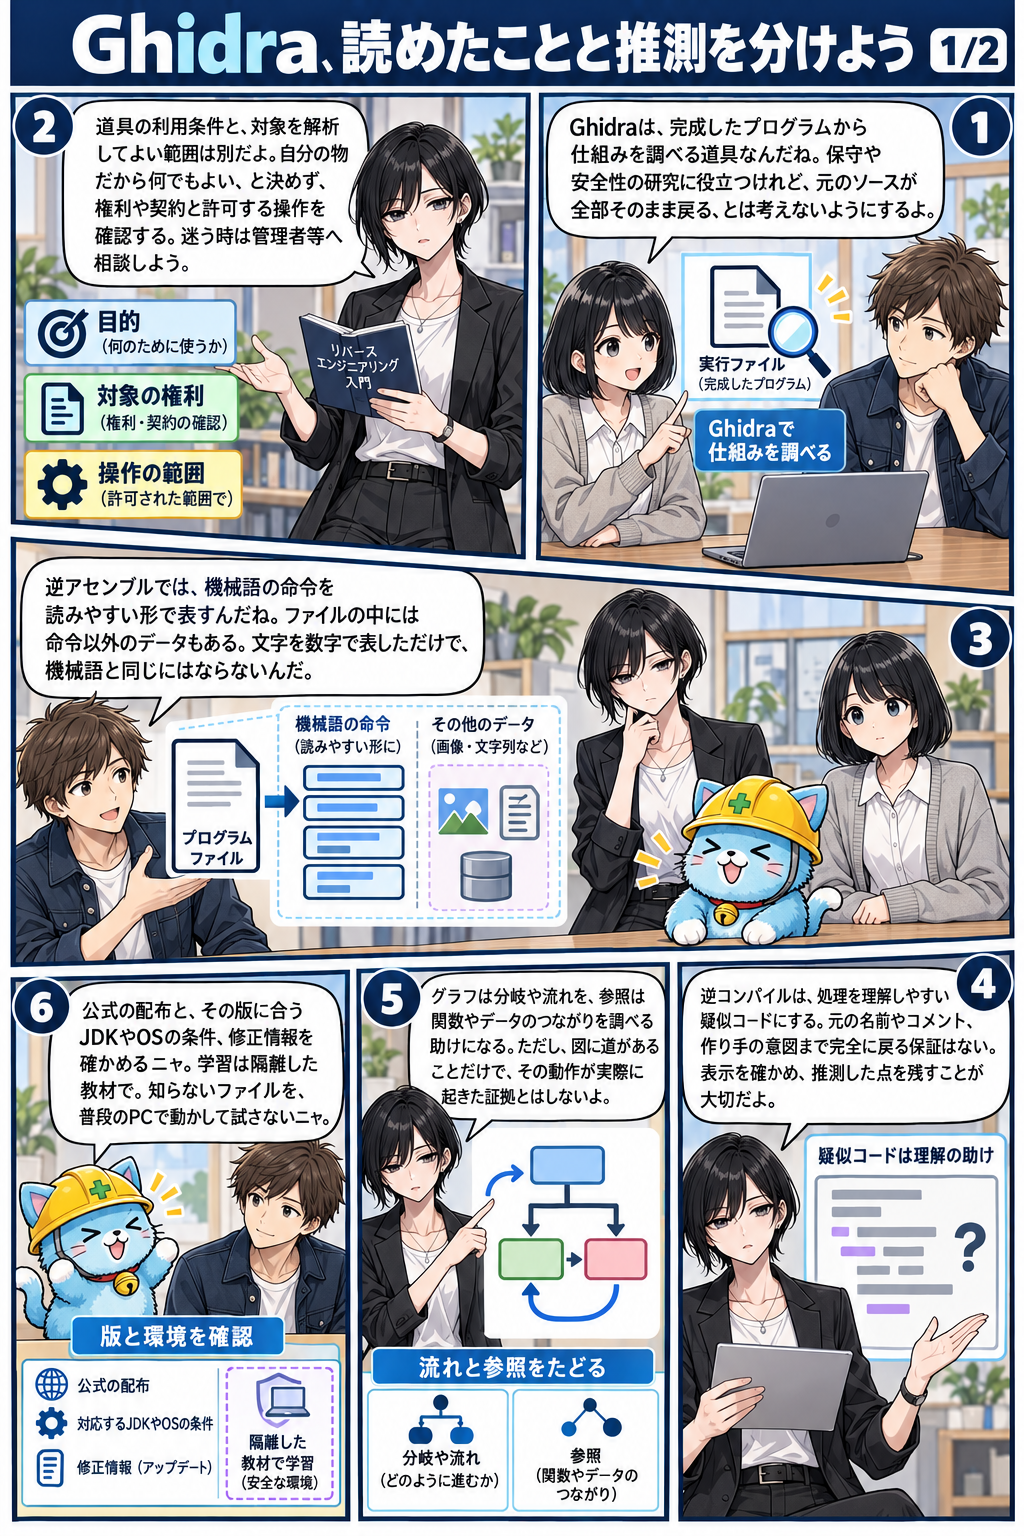
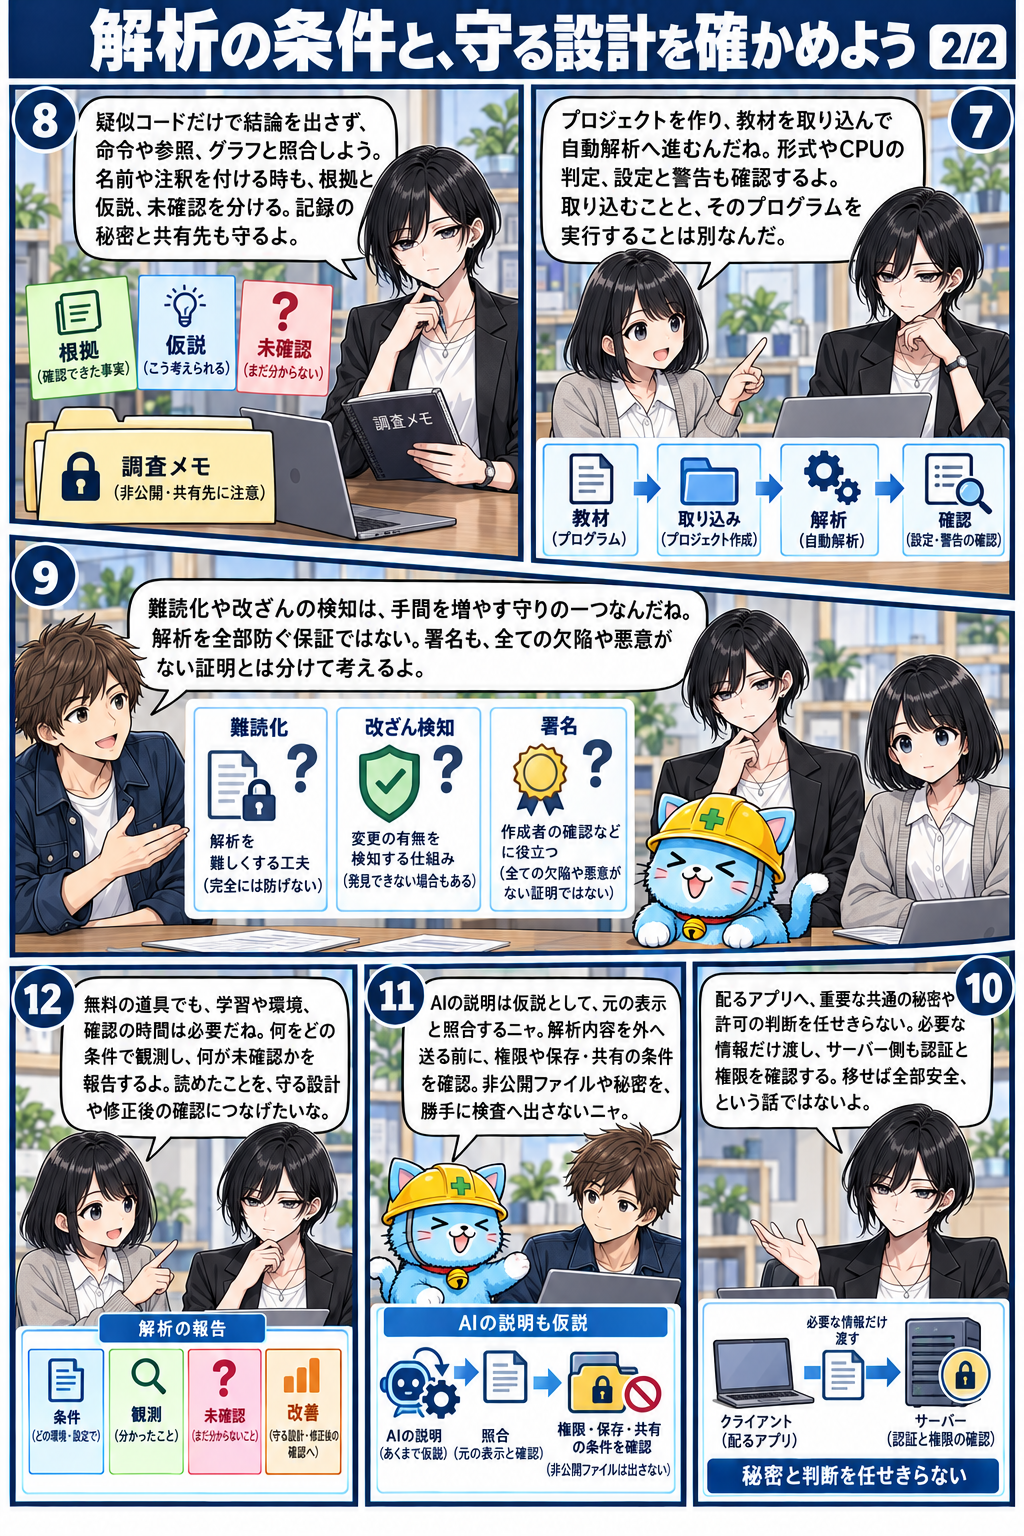
Ghidraを扱う回では、完成したプログラムの構造を読み、処理の分岐や参照先を調べます。元の処理を読みやすく表した疑似コードでは、名前や意味に推測が含まれる場合があります。気になる箇所を見つけたら、命令や参照の記録と照合します。分岐を通ったかまで確かめるには、実行時の記録が要ります。解析結果や資料を共有する相手も、許可の範囲に合わせます。
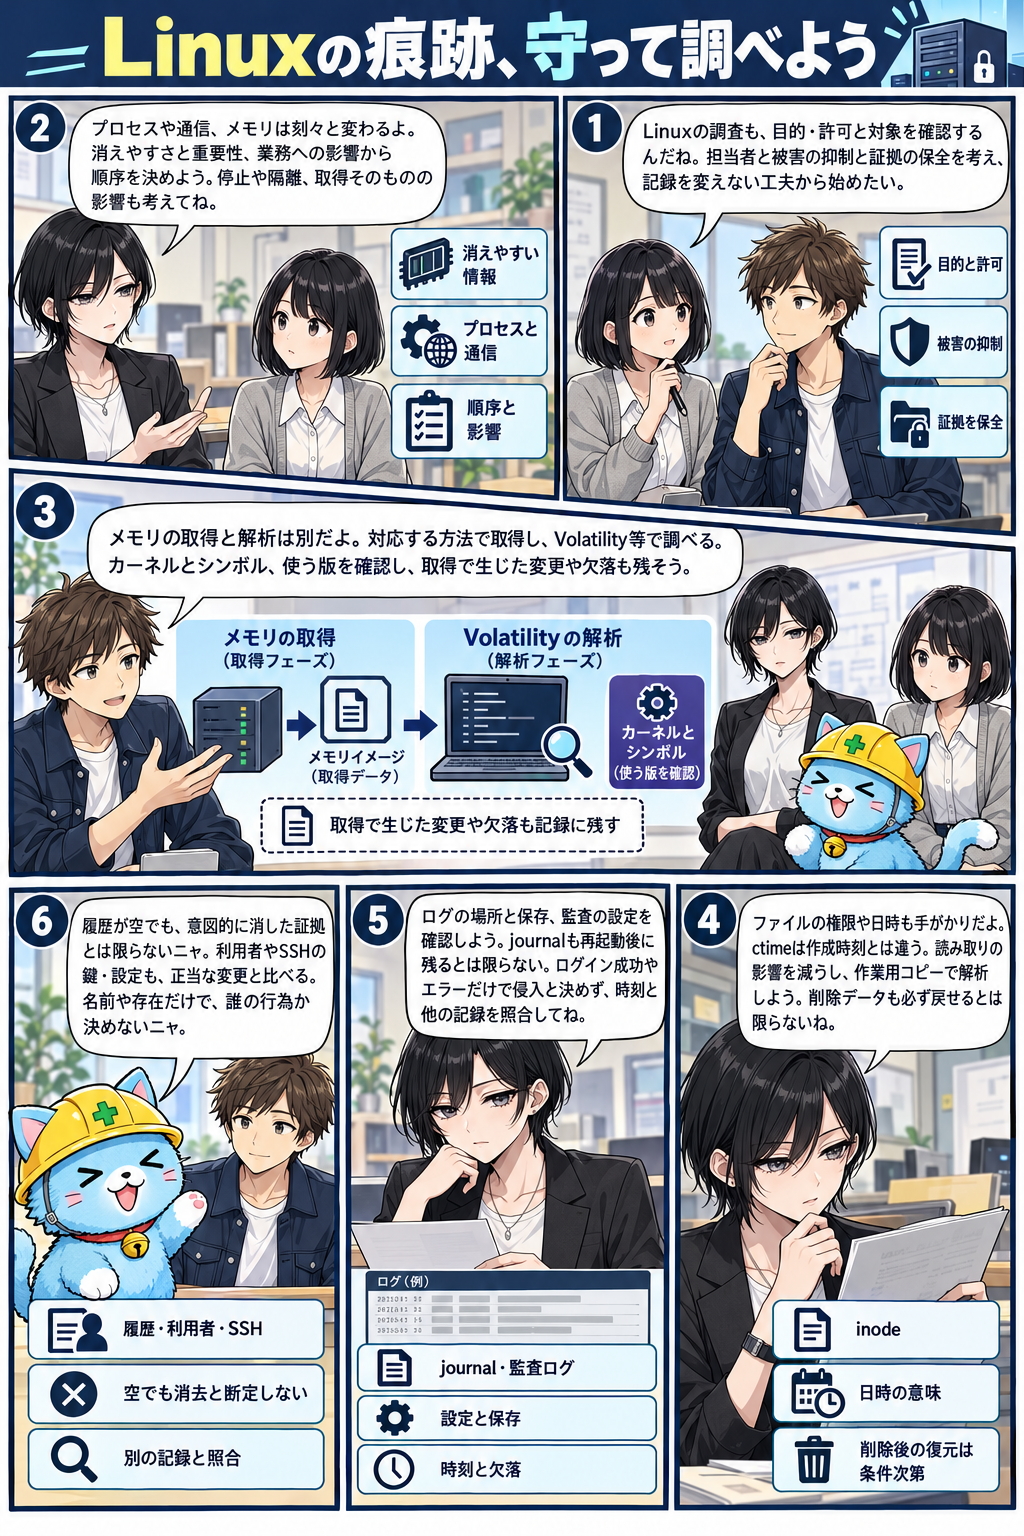
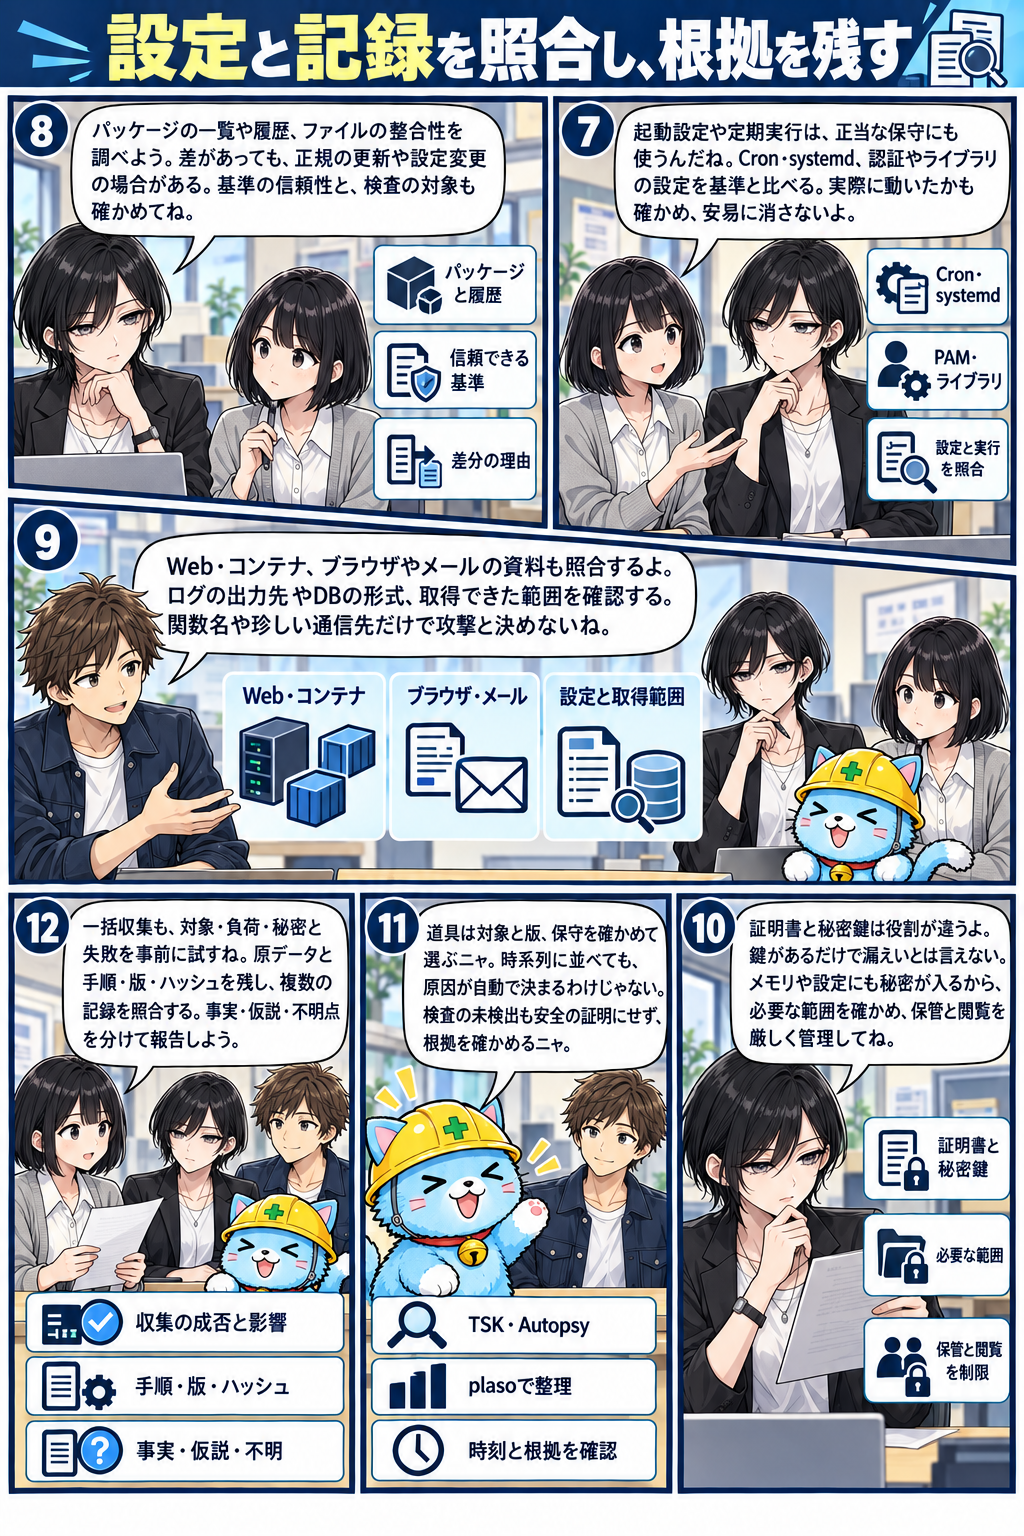
実際の調査でLinuxの端末を扱うときは、メモリ、通信、動作中のプログラムなど、変化しやすい記録があります。何を残すかは、被害の抑制と業務への影響を担当者と考えて決めます。ログや定期実行の設定が見つかったら、保存条件、平常時の構成、正規の更新と照合します。何をどんな状態で取得できたか、取得によって生じた変化も記録します。
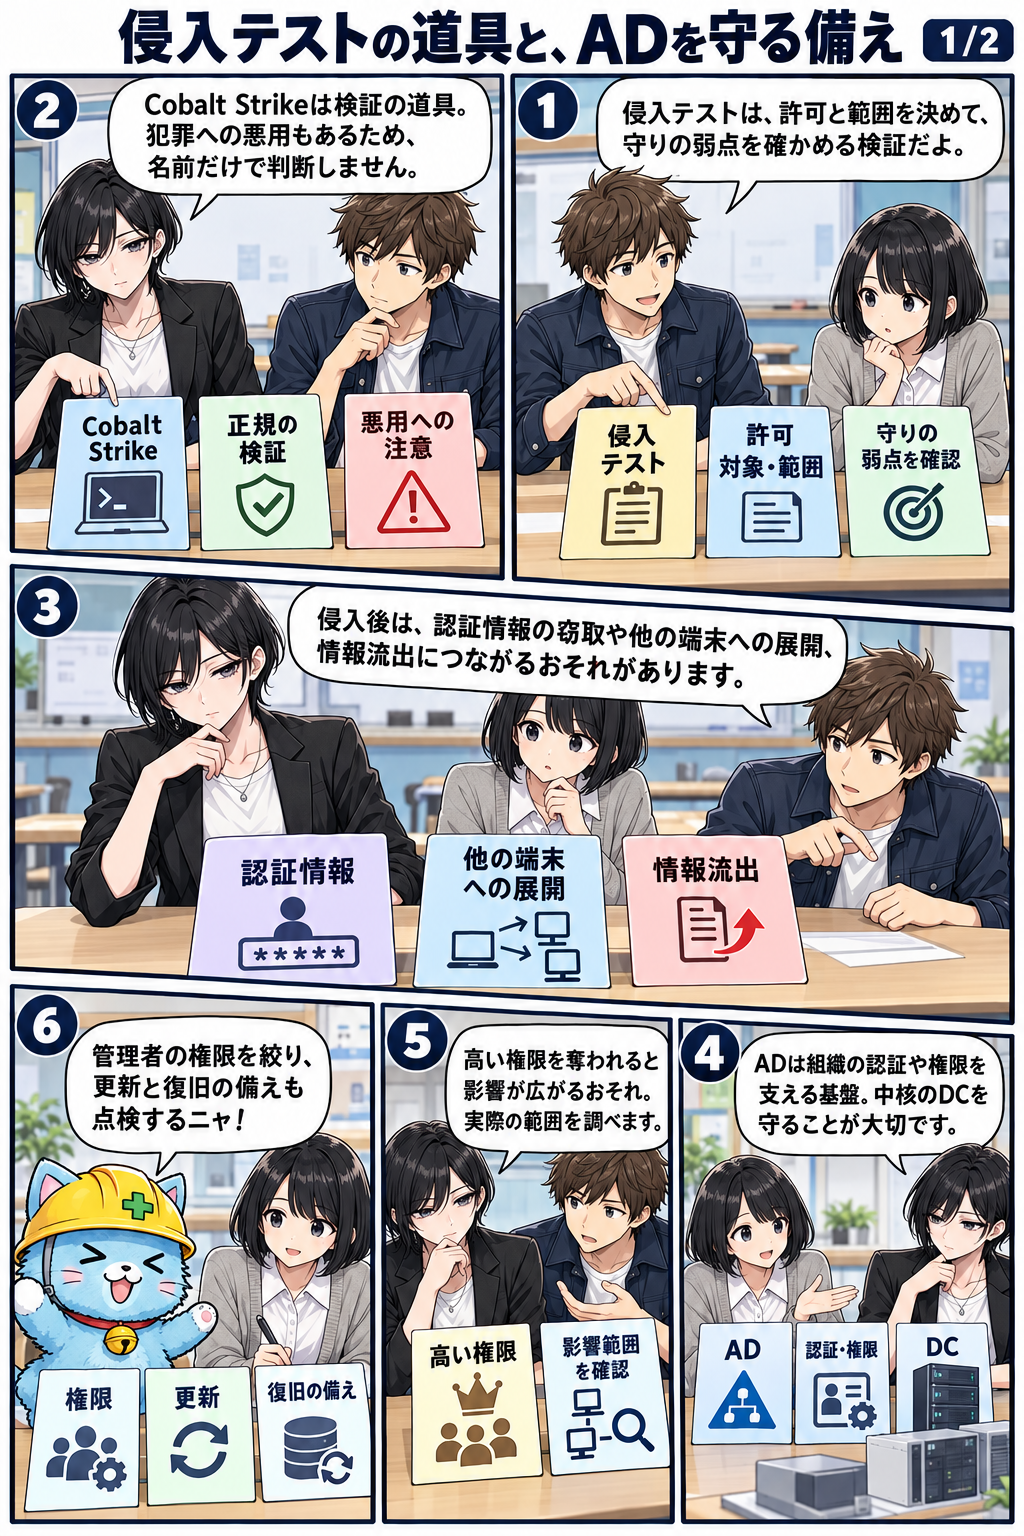
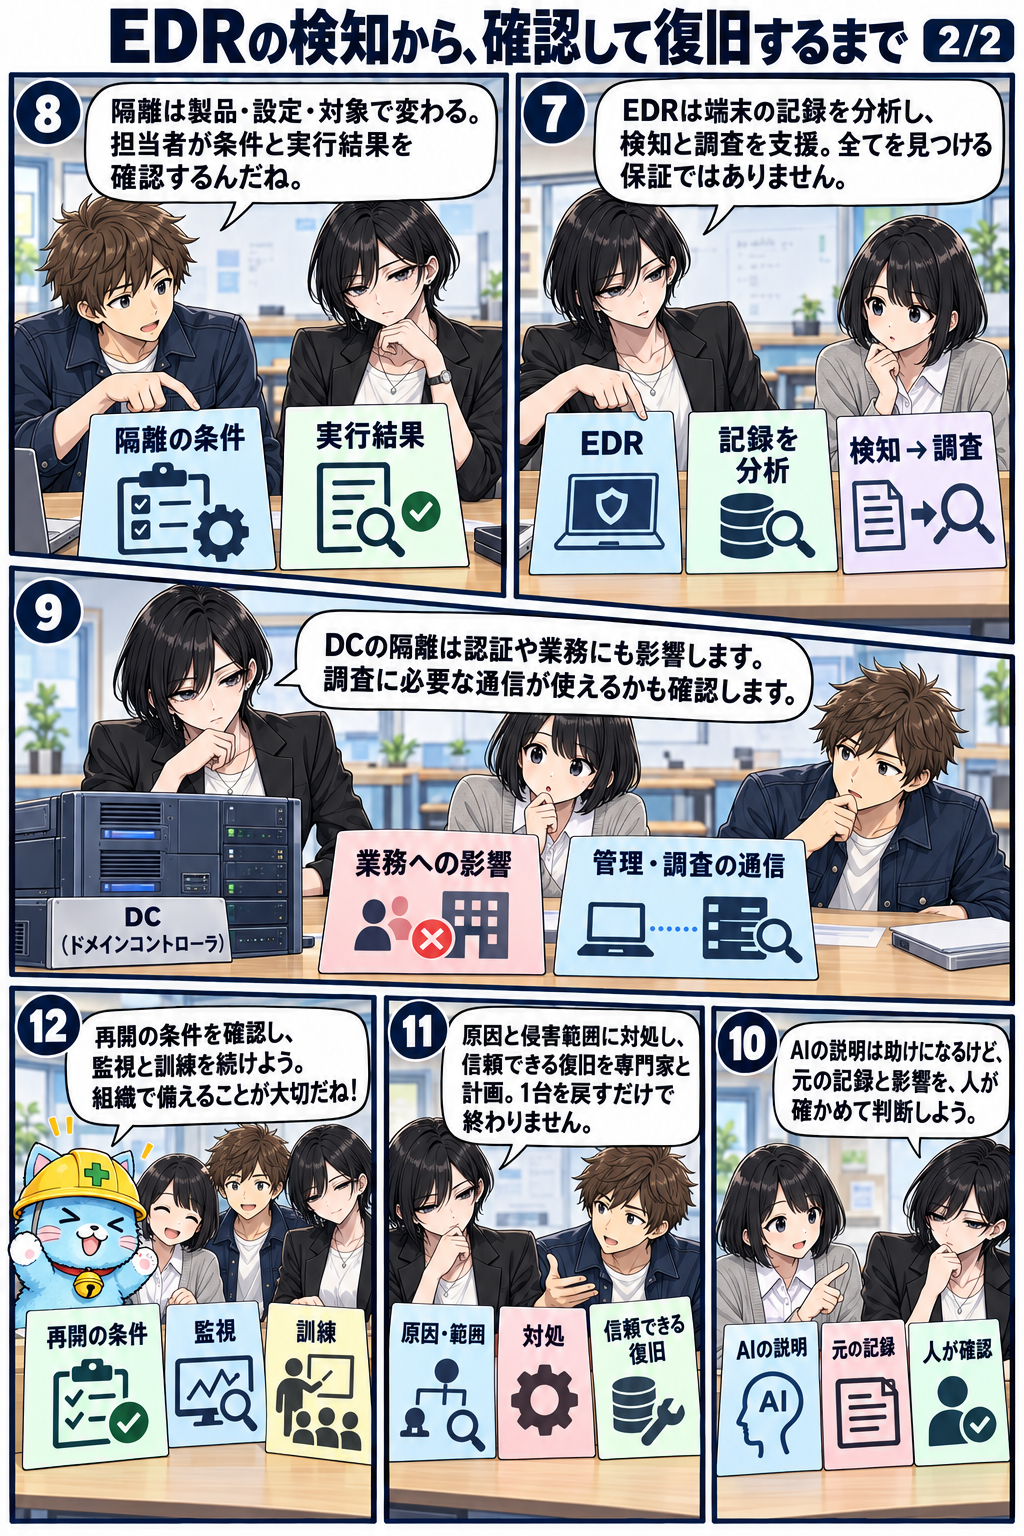
最後に、組織の認証や権限を支えるActive Directoryを扱います。中核のサーバーを切り離す判断には、広がりを抑える目的と、従業員の認証や調査に必要な通信への影響が関わります。担当者は侵害の範囲や原因を調べ、信頼できる復旧元と再開の条件を確認します。添付を受け取った段階の相談から、復旧後に続ける監視まで、どの時点で誰が何を判断するかを考えられる特集です。
各話のページを掲載順に進み、コマは番号順にお読みください。漫画をタップすると、大きな画像を開けます。
第1話 その添付、開く前に相談しよう
絵本の読み聞かせを準備していたところに、見覚えのない添付が届きます。開く前に相談し、無害な教材で通信や処理を調べる道具の役割を学びます。
第2話 その点検、いきなり試して大丈夫?
ゲーム発表会に向け、作品の弱点を確かめたいツナが検査の計画を考えます。借りている基盤の条件や、中止と連絡の取り決めも担当者と確認します。
第3話 その実験、外につながってない?
INetSimを使う演習で、教材がサービスの返事を受け取る場面を見ます。返事をまねる仕組みと、外との通信や共有を制限する設定をそれぞれ確認します。
第4話 Ghidra、読めたことと推測を分けよう
Ghidraの疑似コードと、プログラムの命令や参照の情報を照合します。処理の候補を読んだ段階で、実際にその処理が起きたかを調べるために必要な記録を考えます。
第5話 Linuxの痕跡、守って調べよう
Linuxでは、メモリや動作中の処理、通信の状態が時間とともに変わります。消えやすさと業務への影響を踏まえ、担当者と取得の順番を考えます。
第6話 侵入テストの道具と、ADを守る備え
組織の認証を支えるActive Directoryに異変が起きた場合を考えます。中核サーバーの隔離が業務に及ぼす影響と、復旧して再開する条件を確かめます。
コメント