水やりの日を記録できる小さなアプリを、友人と作ることになりました。Reactの回では、記録を見せる部分や操作する部分をコンポーネントという部品に分けます。たとえば選んだ項目や表示する記録が変わると、どの部分の見え方を変えたいかを考えます。画面の部品、渡される情報、変化する状態の関係を、小さな例で一つずつ確かめるところから始めます。
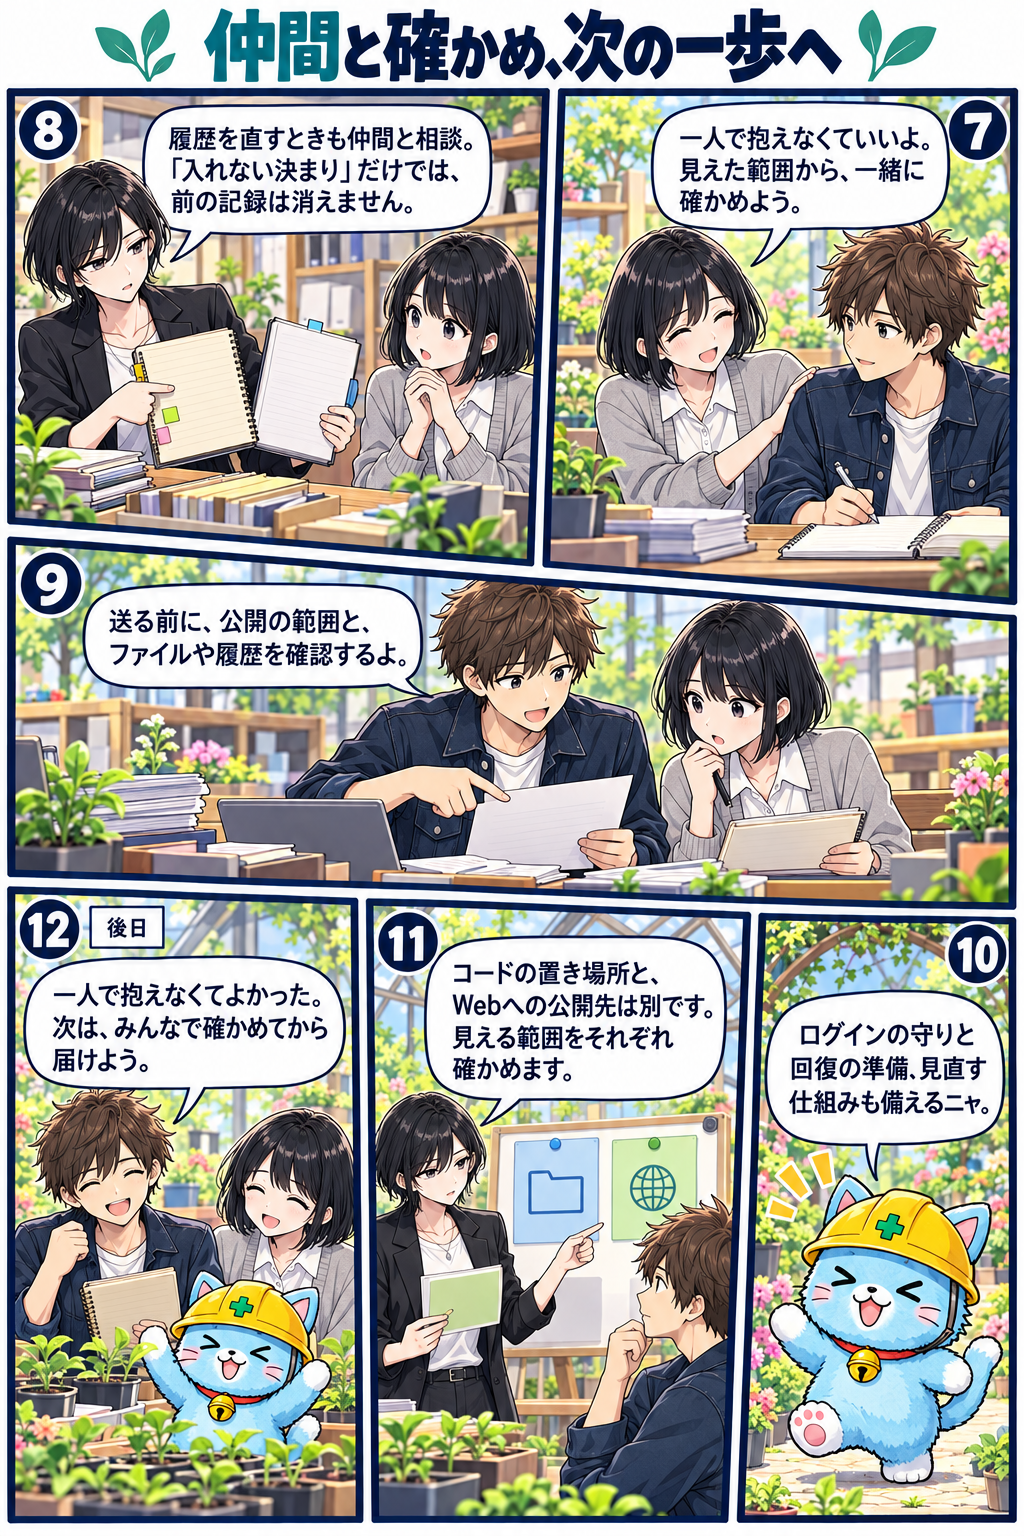
コードを仲間に見せる段階では、作業中のファイルと過去の変更記録、公開先を確認します。GitHubで共有したファイルから秘密の鍵を削除しても、以前の履歴や、すでに作られたコピーに残る場合があります。公開に気づいたら、担当者とその鍵を使えなくして、影響を確認します。次に送るときはコードの見える範囲と、Webサイトや自動処理の公開先を一つずつ見直します。
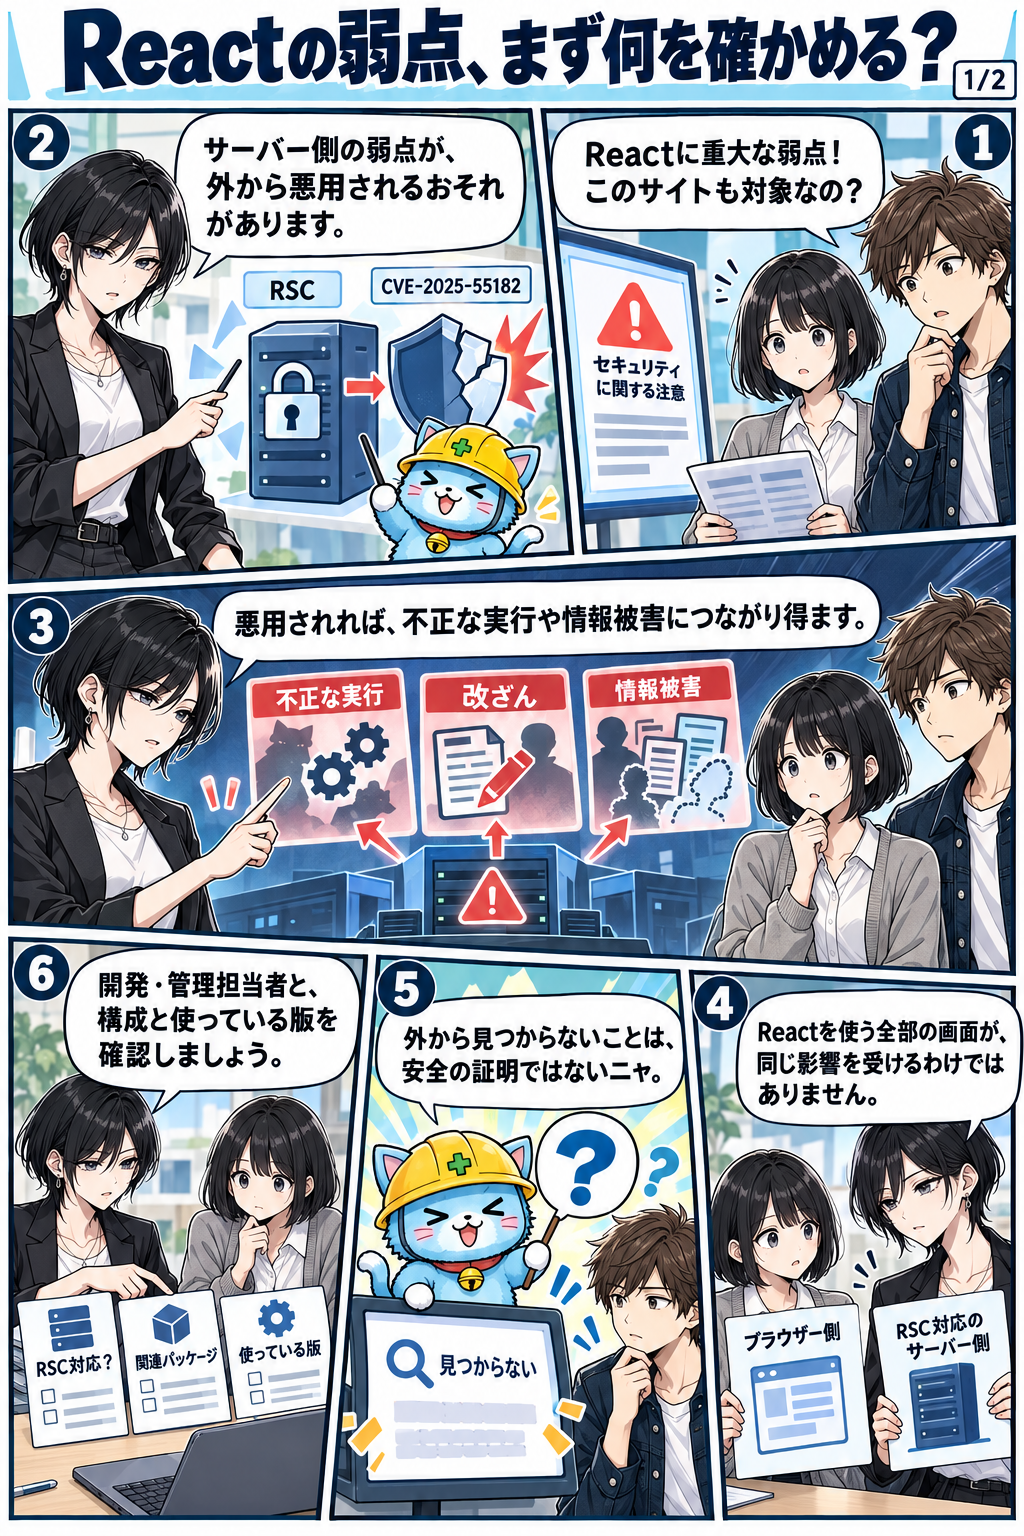
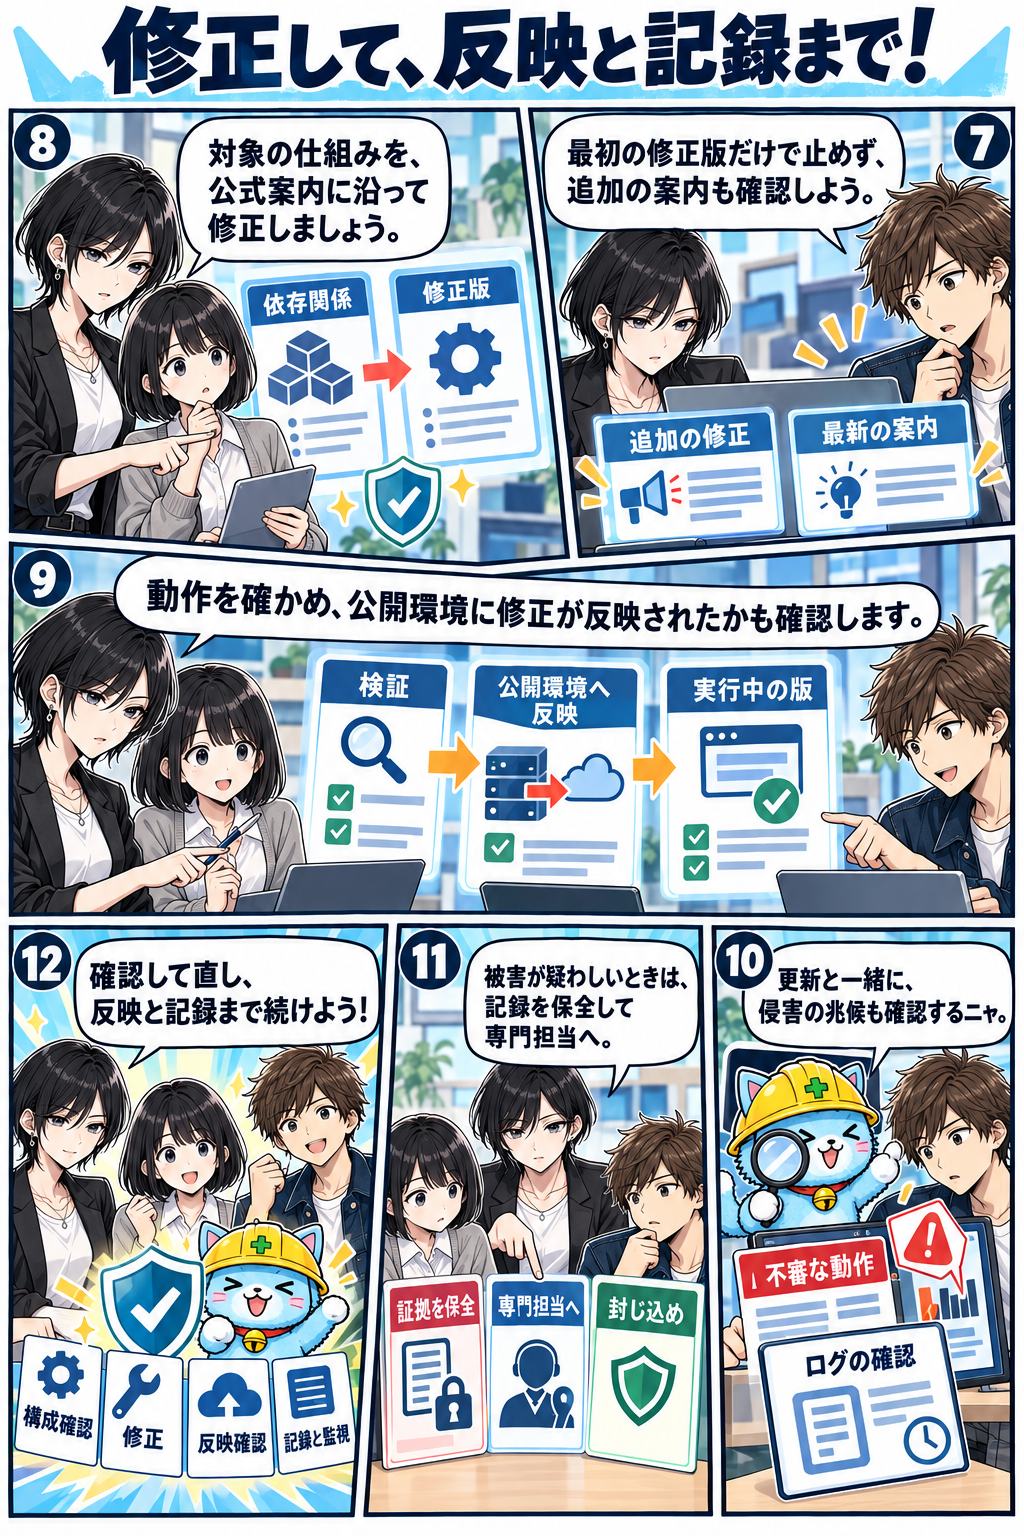
公開した後にReactの弱点を知らせる案内を読んだときは、何が動いているかを調べます。漫画では、コンポーネントをサーバー側で実行するReact Server Componentsの事例が登場します。使っている構成と版を公式の案内に照らし、該当する場合は修正を適用します。手元で動いたか、公開した環境に反映されたかをそれぞれ確かめ、被害が疑われるときは残っている記録を担当者へ引き継ぎます。
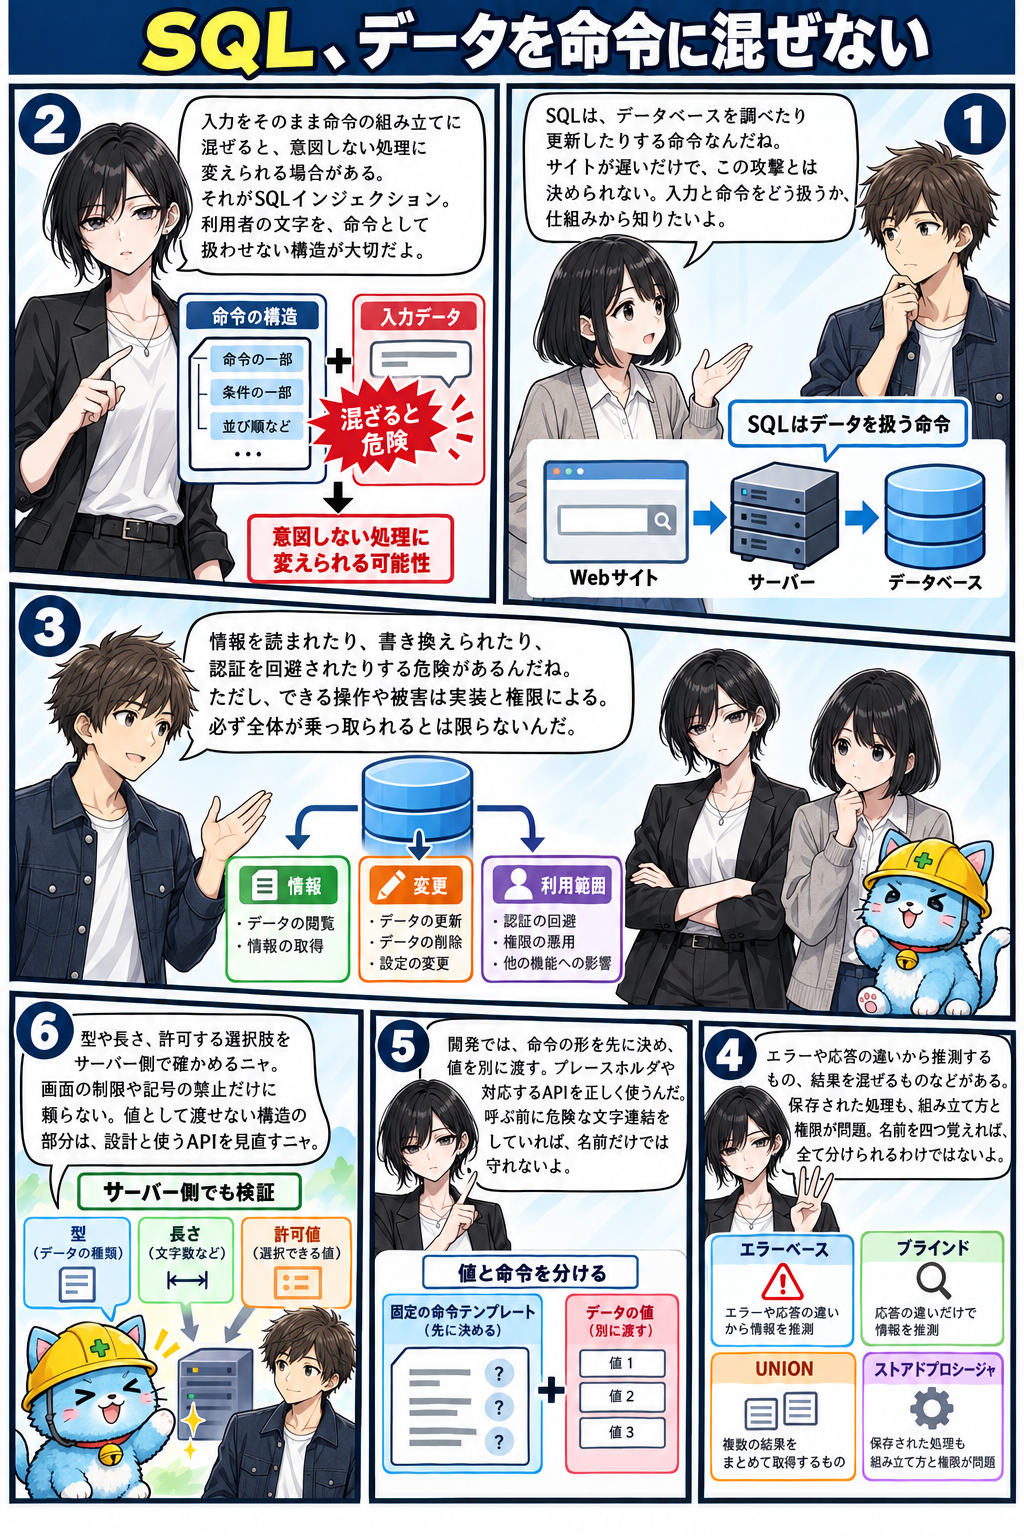
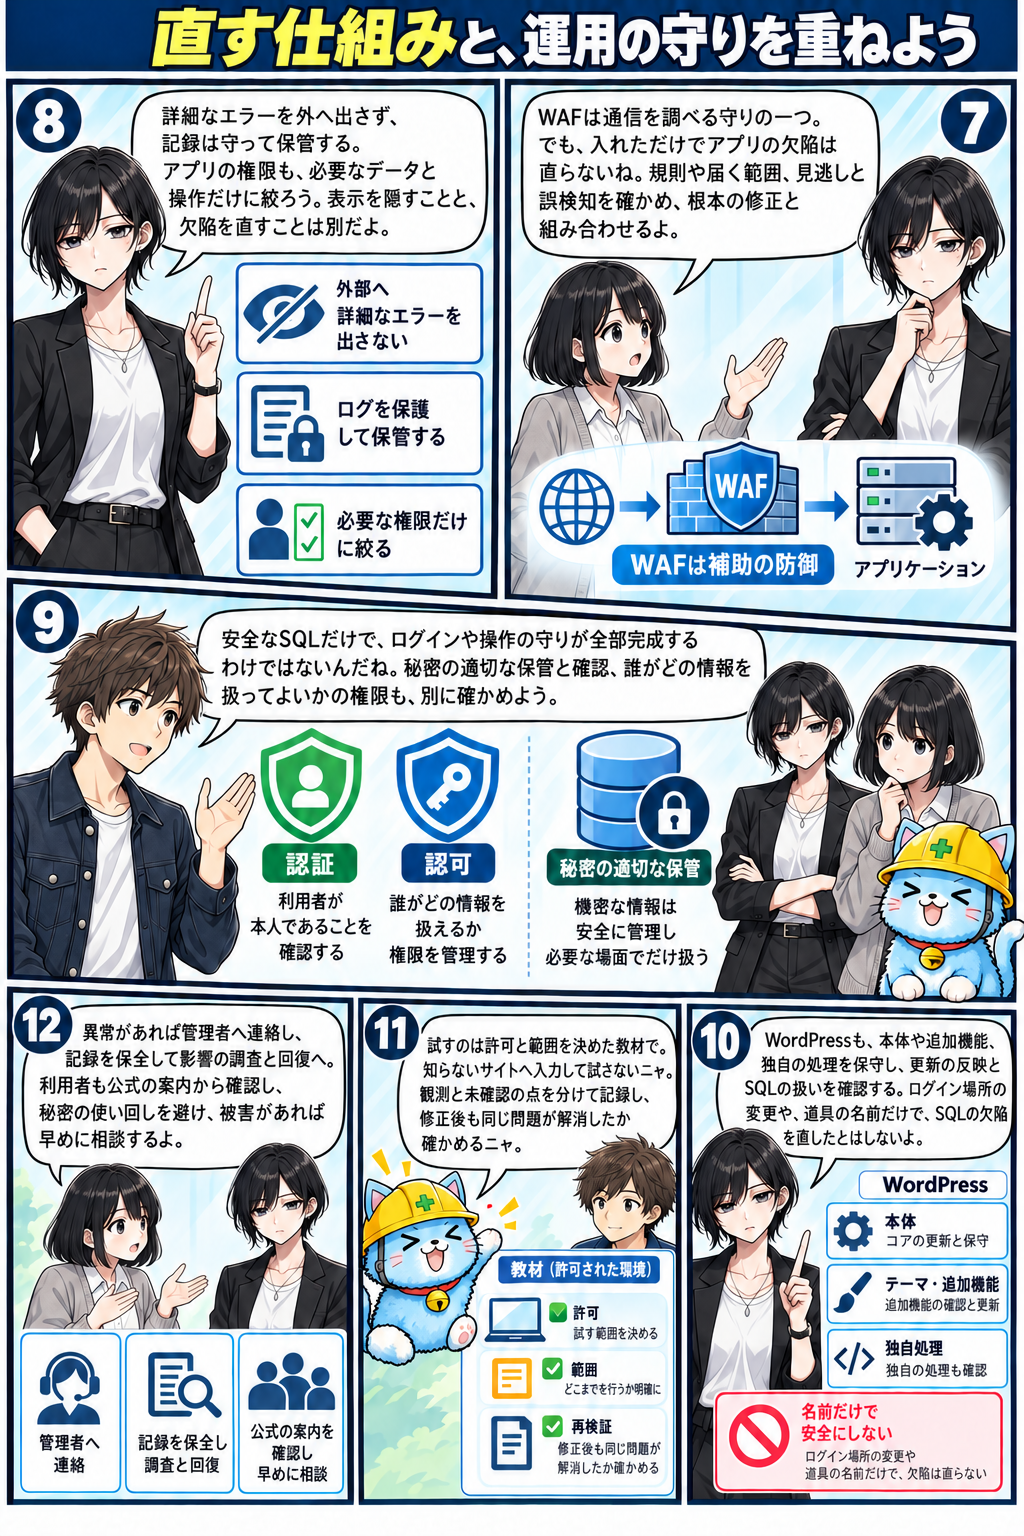
記録の検索欄を作る場合は、入力された文字がデータベースへの命令にどう渡るかを確認します。SQLインジェクションを防ぐ基本は、命令の形を先に決め、入力された値を別に渡すことです。どの記録を読んだり更新したりできるかは、サーバー側で権限を確認します。架空データを使った開発環境で、許可する操作が通ることと、範囲外の操作を拒めることを確かめます。
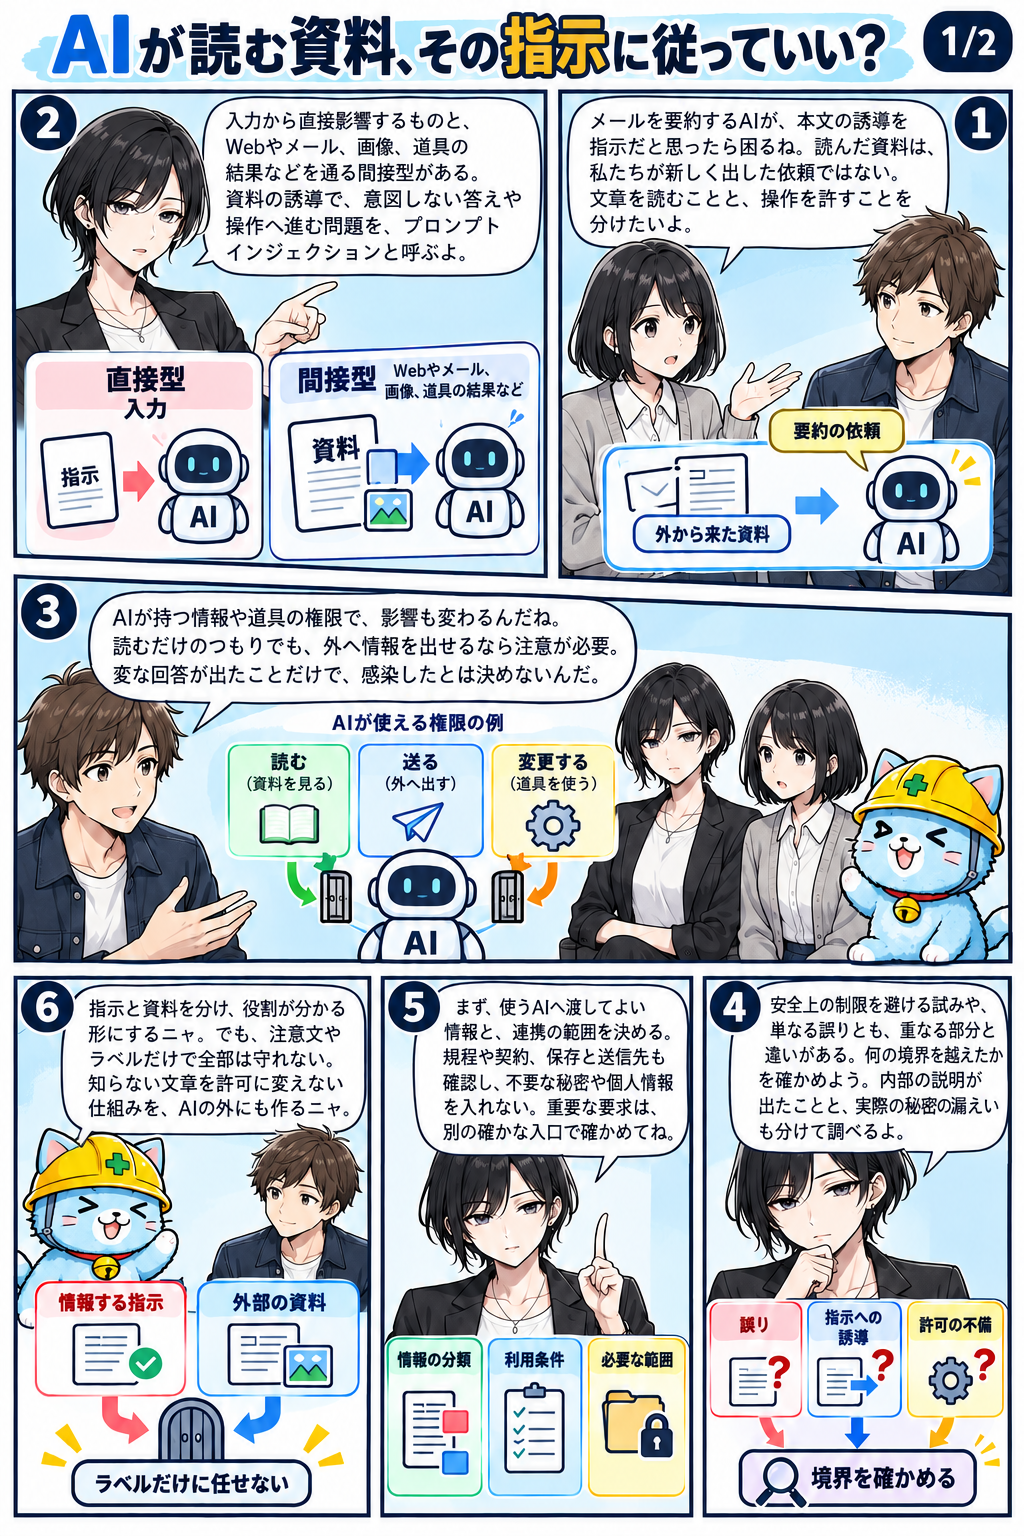
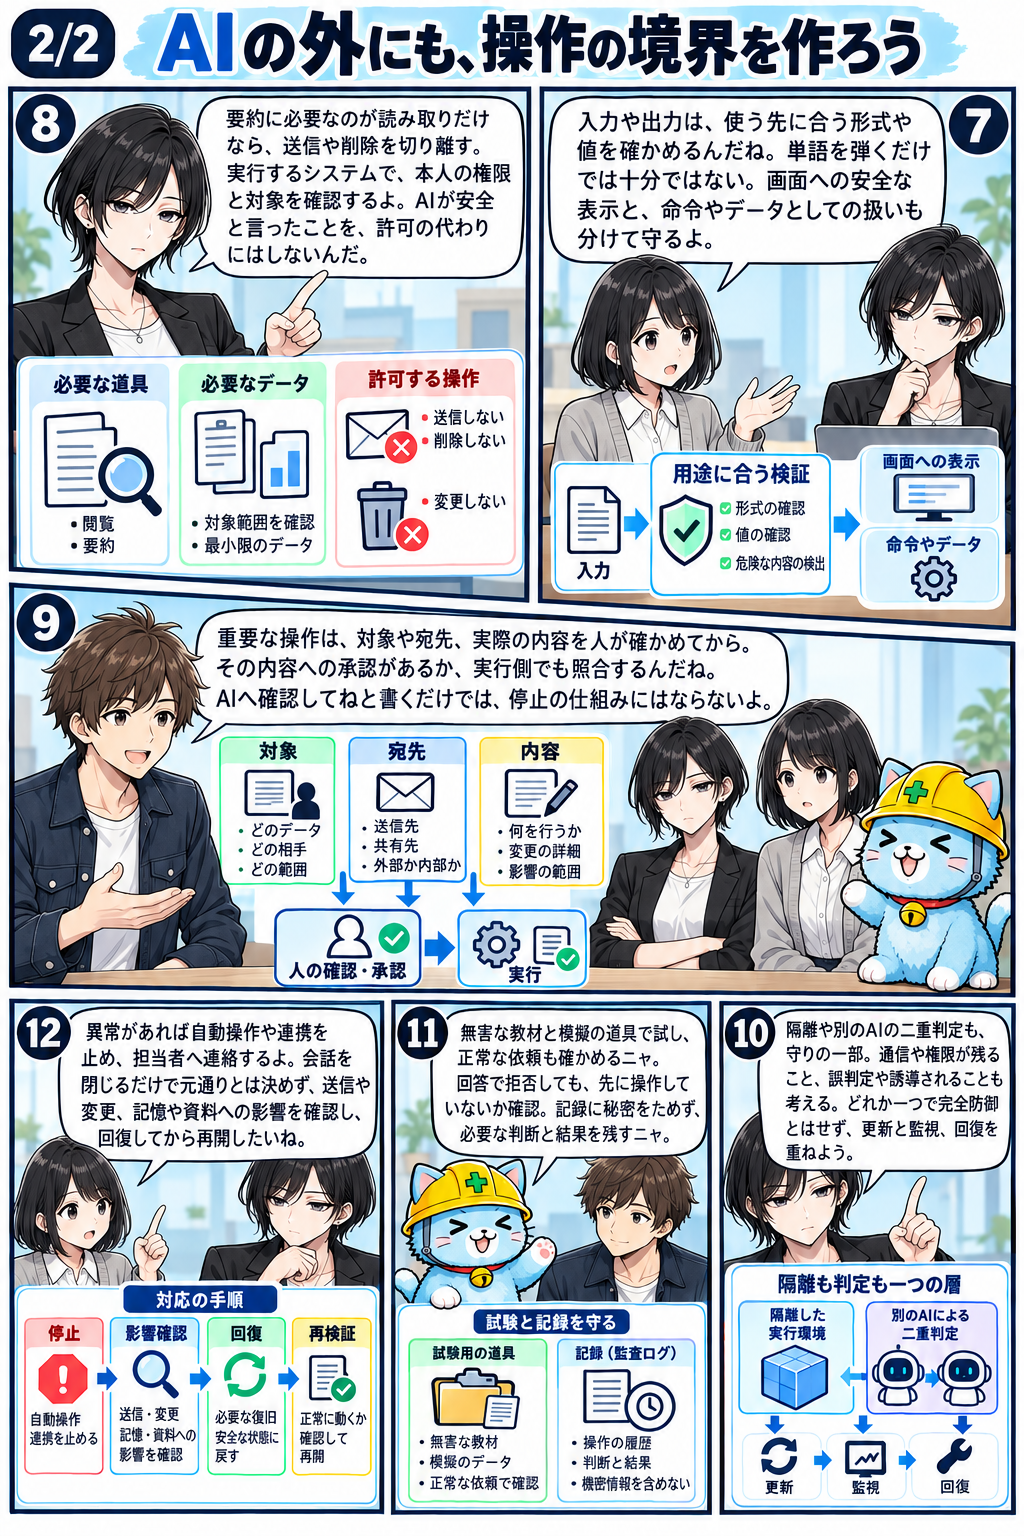
AIが資料を読む機能でも、文章を受け取るところと操作を許可するところを設計します。メールに書かれた誘導をAIが依頼だと受け取る場面を考え、要約に必要な読み取りだけを許します。外へ送る操作を用意する場合は、人が宛先と内容を確認し、実行する側でも承認があるかを照合します。無害な教材で、AIの答えと実際に起きた操作の両方を見ます。
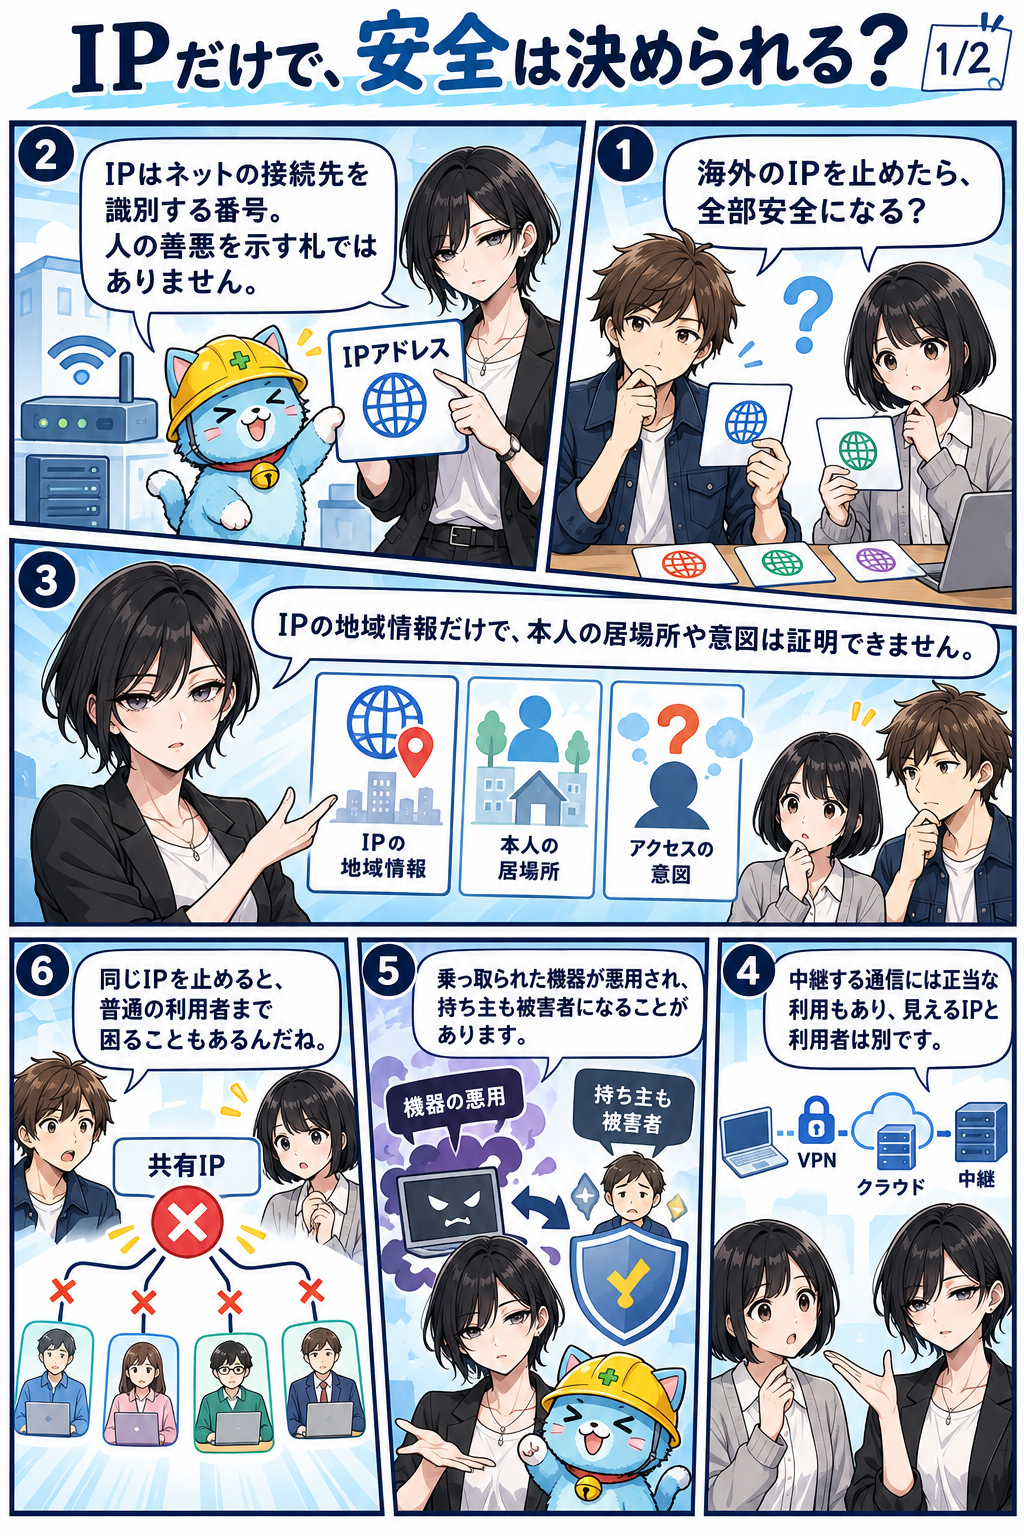
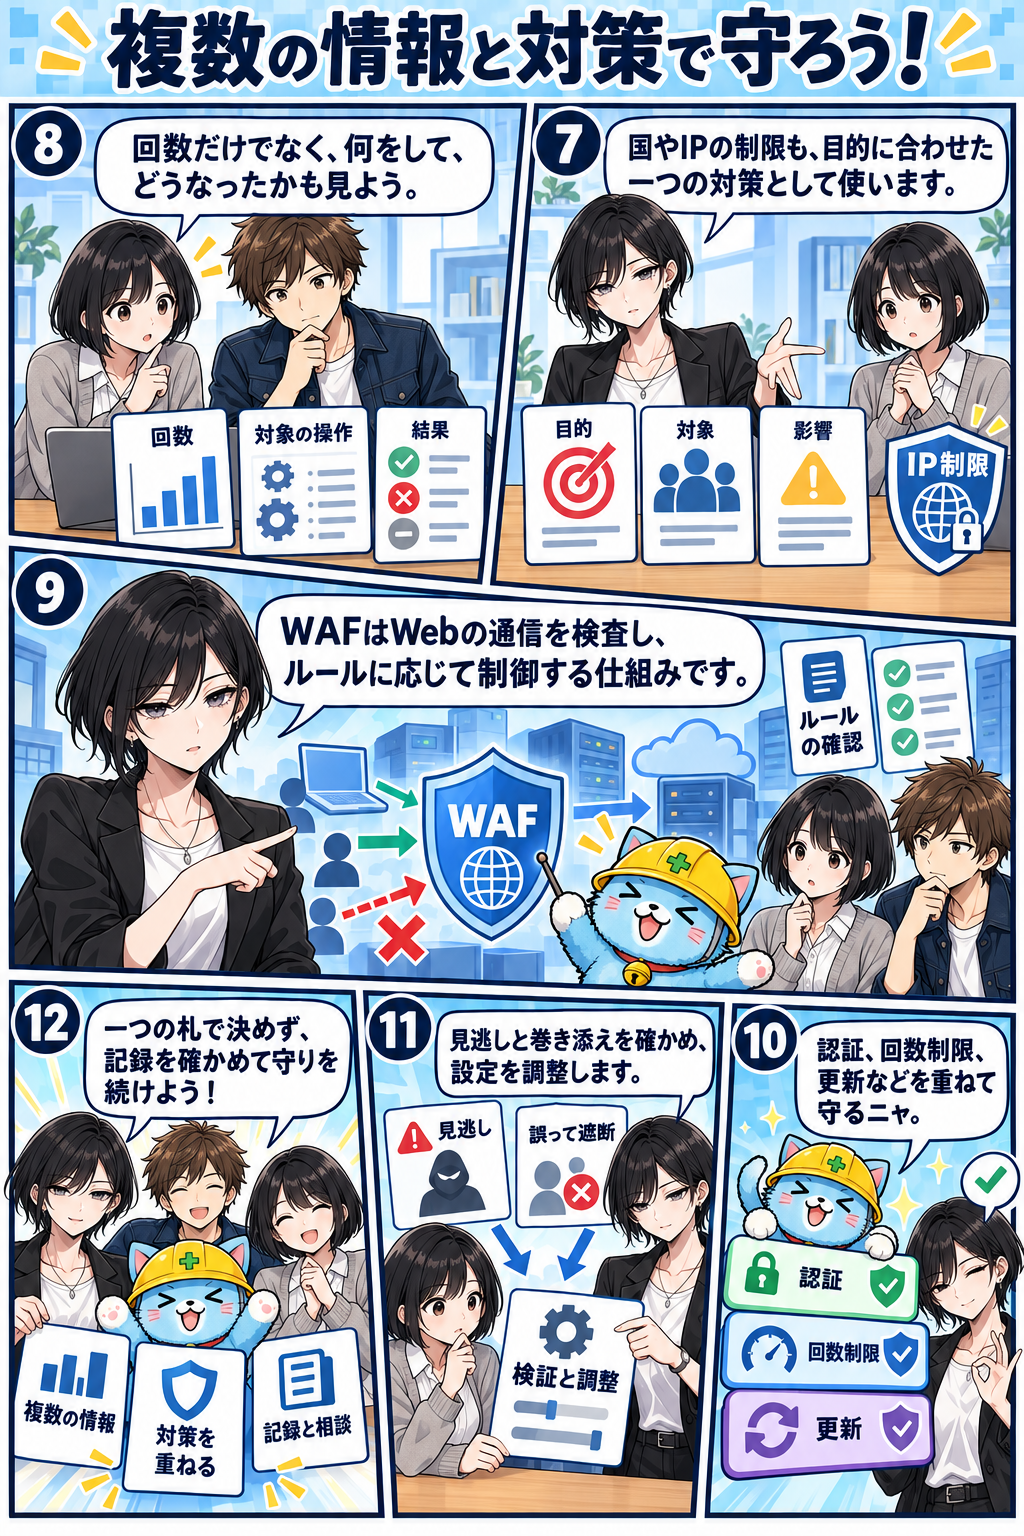
公開後に不審な通信が増えたときは、IPアドレスを手がかりに、どの処理にどんな要求が届き、どう応答したかを確認します。複数の利用者が同じ中継を使い、同じ送信元IPに見える構成もあるため、制限する際は影響を受ける正規の利用者も考えます。認証や回数制限、更新を組み合わせ、設定を変えた後は通常の操作ができるかを見直します。直した理由と確認した結果を残しておくと、次の更新を担当する仲間にも伝わります。
各話のページを掲載順に進み、コマは番号順にお読みください。漫画をタップすると、大きな画像を開けます。
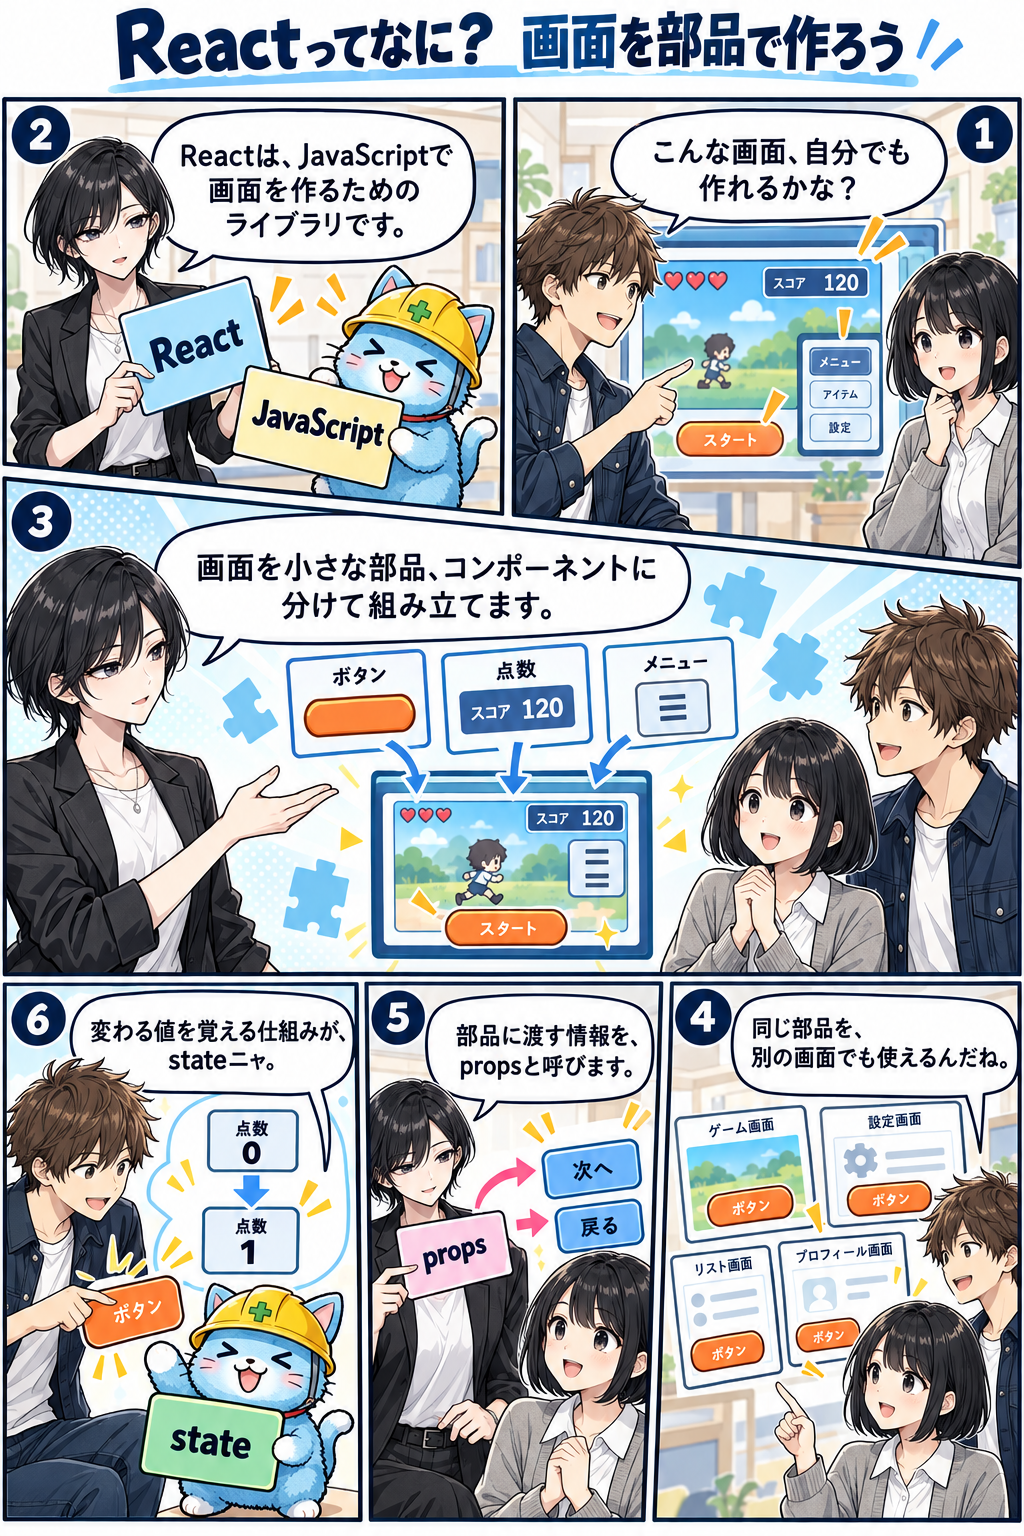
第1話 Reactってなに? 画面を部品で作ろう
画面をコンポーネントという小さな部品に分けて作ります。部品に渡す情報と、操作によって変わる状態に注目して、表示の仕組みを読みます。
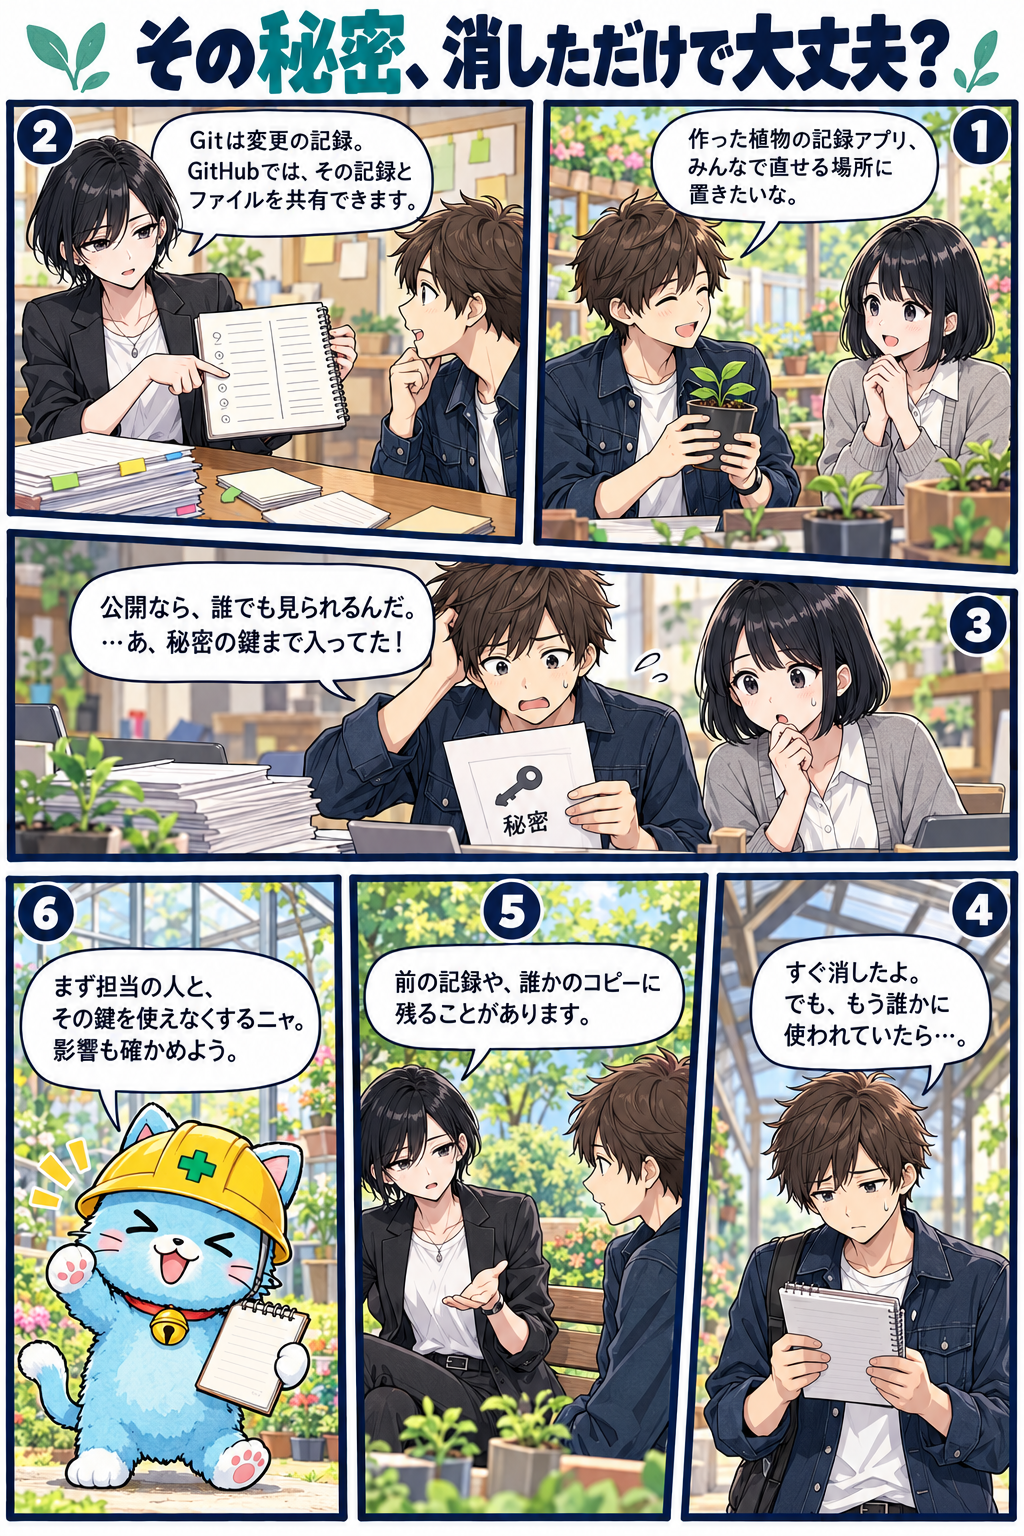
第2話 その秘密、消しただけで大丈夫?
植物の記録アプリをGitHubで共有しようとして、秘密の鍵が入ったことに気づきます。変更履歴やコピーに残る可能性を考え、担当者と鍵を無効にします。
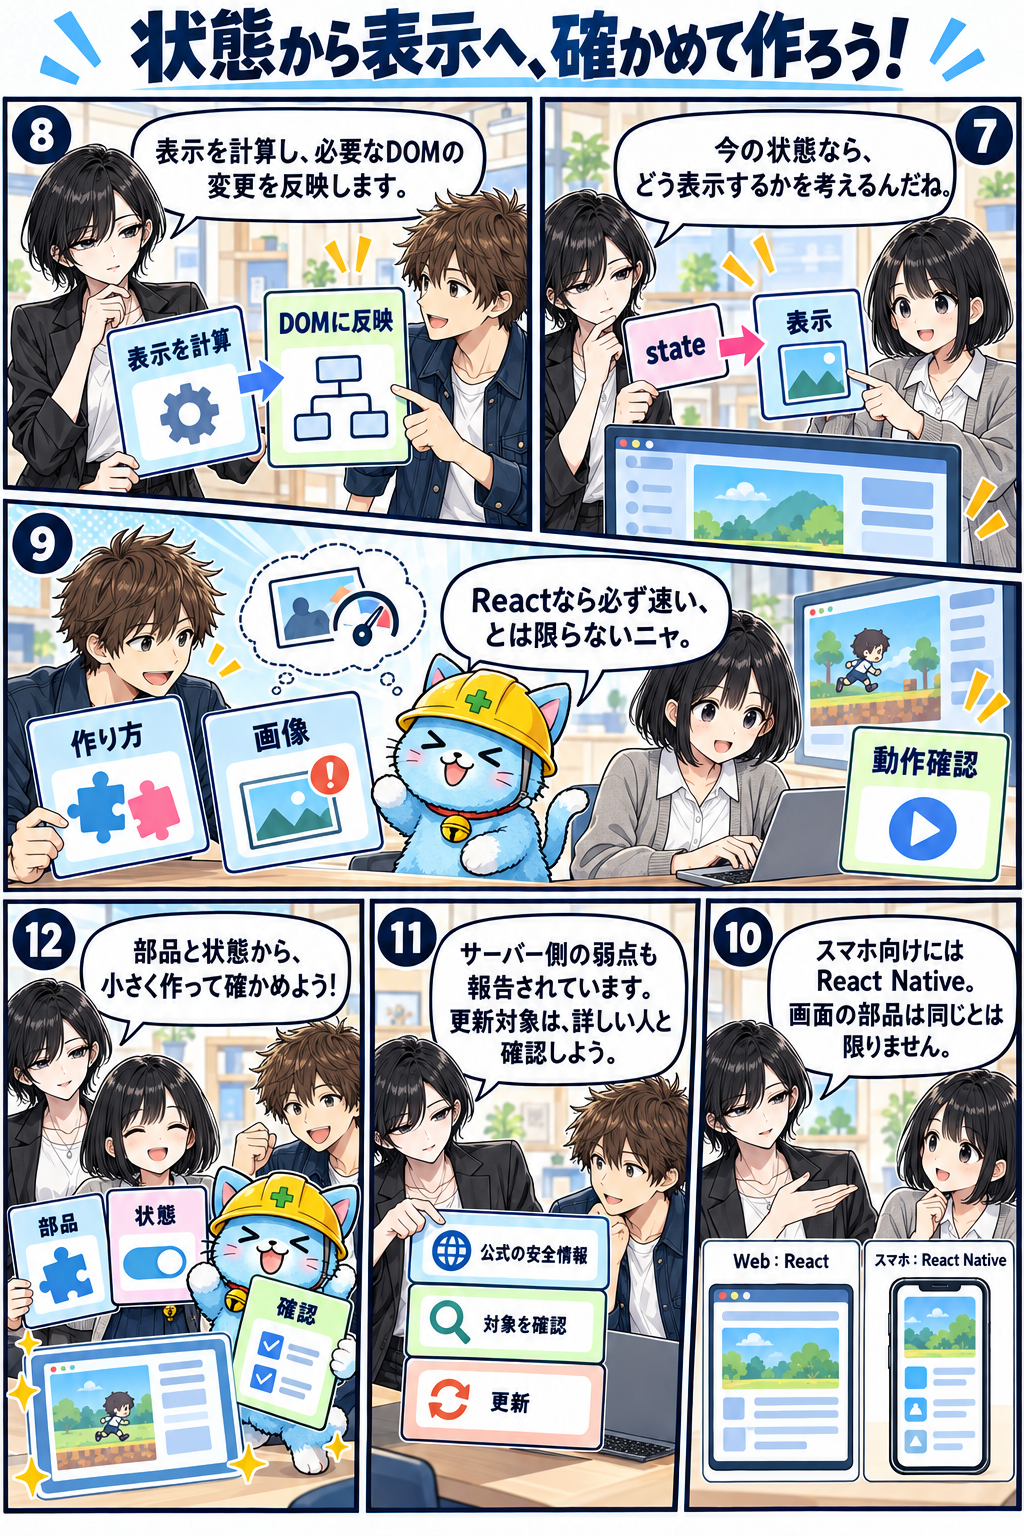
第3話 Reactの弱点、まず何を確かめる?
Reactのサーバー側の弱点を知らせる案内を読み、自分たちの構成と版を確かめます。更新したら、公開環境への反映と侵害の兆候も担当者と確認します。
第4話 SQL、データを命令に混ぜない
検索などの入力がSQLの命令に混ざると、処理が意図せず変わる場合があります。命令の形と入力値を分けて渡し、サーバー側で許す操作を確かめます。
第5話 AIが読む資料、その指示に従っていい?
メールの要約を頼んだAIが、本文に書かれた誘導を読みます。資料を読む権限と送信などを実行する権限を分け、操作の前に人が宛先と内容を確認します。
第6話 IPだけで、安全は決められる?
IPアドレスで通信を制限すると、同じ中継を使う正規の利用者にも影響が及ぶ場合があります。要求と応答を見て、ほかの保護と組み合わせて調整します。
コメント